










Comment maintenir sécurisée une file de signature électronique en masse ?
Fixez chaque tâche de signature avec l'empreinte du document, la version, le signataire et une clé d'opération unique ; vérifiez l'habilitation au moment de la consommation, dédupliquez les répétitions et ne comptez comme succès que la sortie vérifiée.
Lorsque la charge augmente, l'objectif n'est pas seulement d'accélérer la file. Il faut une machine à états qui empêche la double signature d'un même document, la progression d'un PDF modifié avec une ancienne approbation, la présentation d'une erreur de service temporaire comme un succès définitif et la rupture du lien entre la preuve de signature et l'enregistrement métier.
Avec quelle identité une tâche de signature doit-elle entrer dans la file ?
L'identité de la tâche ne doit pas reposer sur le seul nom de fichier, mais sur l'identité du document, la version immuable, l'empreinte cryptographique, l'identité du signataire, la politique de signature et le type d'opération visé.
La page à jour de la BTK expliquant le cadre de la Loi n° 5070 indique que la signature électronique sécurisée permet de détecter toute modification ultérieure des données signées. Le contenu de la FAQ technique de la BTK précise aussi que les données à signer doivent pouvoir être vues par le signataire avant la signature et que les données de création de signature ne doivent pas sortir de l'outil. La conséquence pour la conception de la file est claire : si le PDF est régénéré après l'approbation d'une version par l'utilisateur, la même tâche ne doit pas se poursuivre ; une nouvelle approbation doit être ouverte avec la nouvelle empreinte. [1] [2]
| Champ | Pourquoi est-ce nécessaire ? | Règle de passage |
|---|---|---|
| Identité et version du document | Indique à quelle sortie contrôlée la tâche se rapporte. | Si la version change, la tâche en cours passe à l'état annulé ; une nouvelle tâche est ouverte. |
| Empreinte du document | Relie la séquence d'octets approuvée à l'entrée de la signature. | Le consommateur recalcule l'empreinte avant la signature ; il s'arrête en cas de non-correspondance. |
| Signataire et rôle | Permet d'évaluer l'habilitation pour un document et une opération précis. | Si le rôle ou le certificat n'est pas approprié, la tâche n'atteint pas l'étape de signature. |
| Clé d'idempotence | Empêche qu'une répétition de la même requête logique produise une seconde signature. | La même clé renvoie le résultat enregistré ; elle ne crée pas de nouvel effet de bord. |
| Version de politique et de format | Conserve la règle de validation appliquée. | Un changement de règle ne réinterprète pas silencieusement les tâches ouvertes. |
| État et piste d'opérations | Permet de reconstituer chaque transition, de l'acceptation à l'archivage. | Seules les transitions d'état autorisées sont appliquées côté serveur. |
Quels états distinguer dans la file ?
Le trio « en attente, succès, erreur » est insuffisant ; les états d'acceptation, de précontrôle, d'approbation humaine, de signature, de vérification, d'archivage et d'examen doivent être distincts.
- Acceptée : Document source, version, empreinte et clé d'idempotence sont enregistrés de façon atomique.
- Précontrôle : L'accès au document, le format, la propriété, le rôle du signataire, le choix du certificat et la conformité à la politique sont vérifiés.
- En attente d'approbation : Le signataire voit la bonne version du document à signer et donne son approbation pour l'opération précise.
- Signature en cours : Le worker prend la tâche avec un verrou de courte durée ; même si le verrou expire, l'enregistrement d'idempotence empêche un second effet de bord.
- Vérification : La signature produite est vérifiée techniquement par rapport au document signé et au contexte du certificat.
- Archivée : La sortie signée, le résultat de vérification, la preuve d'horodatage et la piste d'opérations sont conservés dans le même lien d'enregistrement.
- Examen requis : Une vérification ambiguë, une erreur permanente ou une contradiction est assignée à la personne autorisée sans être convertie en succès automatique.
Le guide OWASP sur l'autorisation des transactions recommande de conserver côté serveur les données significatives de la transaction, d'exécuter les étapes dans l'ordre et d'établir un lien d'autorisation unique pour chaque opération. Pour la file, cela signifie que le consommateur ne doit pas se fier à un champ « approuvé » venant du navigateur ; il doit revérifier l'empreinte du document, l'habilitation et la transition d'état à partir de l'enregistrement serveur. [5]
Comment effectuer des retries sans produire de double signature ?
Ne retentez que les erreurs temporaires, de façon limitée et différée ; reliez chaque tentative à la même clé d'idempotence et enregistrez atomiquement le résultat de signature externe.
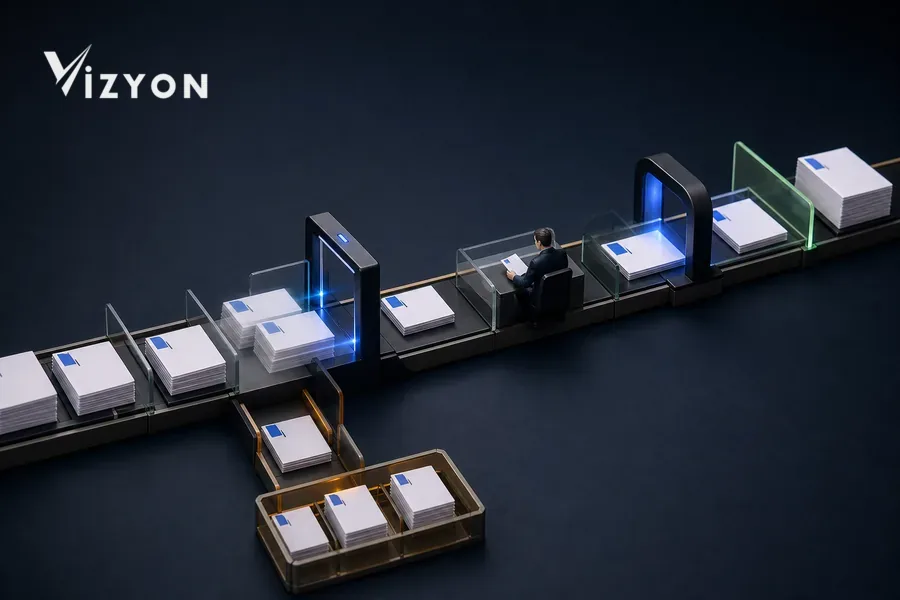
Le guide OWASP Business Logic Security recommande de stocker transactionnellement la clé d'idempotence avec le résultat pour les appels externes modifiant l'état. Si le réseau est coupé après l'envoi de la requête au service de signature par le worker, supposer « pas de réponse, donc pas d'opération » est dangereux. Il faut d'abord interroger un résultat enregistré ou un identifiant d'opération fournisseur avec la même clé de tâche ; ce n'est que si l'absence d'opération est prouvée qu'il faut renvoyer. [4]
Classez les erreurs : une coupure réseau brève et une surcharge temporaire explicitement signalée par le service peuvent être retentées ; un utilisateur non autorisé, une empreinte de document modifiée, un choix de certificat invalide ou un échec de vérification ne doivent pas être répétés automatiquement. Les retries différés peuvent utiliser une attente croissante et une dérive aléatoire ; mais le nombre de tentatives et la durée totale doivent être fixés selon les objectifs de service et l'évaluation des risques de l'organisation, sans énoncer de chiffre universel sans source.
Quand une tâche est-elle réellement considérée comme réussie ?
La production du fichier signé n'est pas en soi un succès ; la valeur de signature, le lien au document, le certificat de signature, la politique de vérification et, le cas échéant, le résultat d'horodatage doivent être enregistrés ensemble.
L'ETSI EN 319 102-1 V1.4.1 définit les entrées et les résultats des processus de création et de validation AdES ; il montre qu'à l'issue de la validation, les états de succès, d'échec et d'ambiguïté ne sont pas la même chose. Dans le flux de travail VizyonTech, le worker ne doit pas clôturer la tâche au seul motif que le fichier a été écrit ; il doit conserver la règle de validation utilisée et son résultat, et orienter les résultats en échec ou ambigus vers la file d'examen. [3]
La RFC 3161 définit l'horodatage comme un protocole requête-réponse fournissant la preuve qu'une donnée existait avant un instant donné. Si un horodatage est requis, ne vous contentez donc pas d'un enregistrement « demandé » ; le message imprint, l'état de la réponse, le jeton renvoyé et le résultat de validation doivent être liés à la même tâche de signature. Un nonce ou une empreinte de document non correspondants, une réponse tardive ou une requête rejetée ne doivent pas compter comme un succès. [6]
Le besoin de validation à long terme dépend du format, de la politique et de la durée de conservation. Au lieu de supposer le même profil d'archivage pour chaque signature, la procédure de l'organisation et les critères techniques en vigueur doivent être appliqués comme une politique versionnée.
Comment la charge doit-elle protéger le système et le signataire ?
Lorsque le rythme d'acceptation dépasse la capacité de signature, n'accumulez pas de tâches sans limite ; appliquez des quotas par client/organisation, des priorités, du backpressure et des métriques visibles de vieillissement.
- Capacité équitable : Un volumineux lot d'un seul client ne doit pas bloquer indéfiniment les tâches d'autres organisations ; les limites par tenant et par priorité doivent être explicites.
- Backpressure : Lorsque la file atteint le seuil opérationnel défini, l'acceptation de nouveaux lots doit être ralentie ou reportée à un créneau planifié.
- Visibilité de la durée des tâches : La moyenne seule ne suffit pas ; la plus ancienne tâche en attente, l'âge par état, le nombre de tentatives et la file d'examen doivent être suivis séparément.
- Verrou court, enregistrement durable : Le verrou du worker est temporaire ; l'identité de la tâche, l'historique des tentatives et le résultat doivent être durables.
- Observation sécurisée : Les logs ne doivent contenir ni contenu de document, ni données d'accès, ni PIN, ni clé privée, ni données personnelles superflues.
- Annulation contrôlée : Une tâche pas encore signée peut être annulée ; si la signature est produite, la décision sur l'état et la distribution est soumise à un examen autorisé, sans supprimer la sortie.
Quels scénarios tester avant la mise en production ?
N'exécutez pas seulement le flux nominal ; faites tourner, avec preuves à l'appui, les scénarios de crash du worker, de timeout, de double livraison, de modification de document, de perte d'habilitation et de validation ambiguë.
- Lorsque la même clé d'idempotence arrive avec deux requêtes simultanées, une seule sortie de signature est-elle produite ?
- Si l'appel de signature aboutit mais que la réponse est perdue, le retry retrouve-t-il le résultat enregistré ?
- Si le document change après l'approbation, le contrôle d'empreinte arrête-t-il la tâche et demande-t-il une nouvelle approbation ?
- Si le rôle ou l'état du certificat du signataire change pendant l'attente, le consommateur le réévalue-t-il ?
- Lorsque le résultat de validation est ambigu, le système n'envoie-t-il pas de notification de livraison réussie ?
- La tâche dans la file d'erreurs peut-elle être relancée par la personne autorisée, en conservant le motif et les tentatives précédentes ?
- L'enregistrement d'archivage peut-il présenter, sous une même version, la sortie signée, le résultat de validation, l'horodatage et la piste d'opérations ?
Comment VizyonTech traite-t-il ce flux ?
VizyonTech structure les étapes, de la production du rapport à l'approbation humaine, de la file de signature électronique à la validation et l'archivage, en intégrant les rôles, les versions de documents et les règles d'exception de l'organisation.
Dans la conception de la signature en masse, nous partons des types de documents réels, des rôles de signataires, de la politique de certificat et d'horodatage, des scénarios d'interruption de service et des canaux de livraison. Nous validons ensuite l'identité unique des tâches, les transitions d'état autorisées, le comportement en retry, la file d'examen et les mesures opérationnelles visibles sur un flux documentaire pilote.
Comment corriger ultérieurement un rapport signé : dans le guide de révision des rapports signés électroniquementquant à la façon dont l'utilisateur final peut contrôler la sortie à jour, nous la traitons dans le guide de la page de vérification des rapports . Pour planifier un pilote sécurisé adapté au volume documentaire et aux scénarios d'erreur de votre organisation, contacter VizyonTech.
Sources
- BTK — Informations générales sur la signature électronique (page du 16 janvier 2026 ; cadre de la Loi n° 5070 sur la signature électronique).
- BTK — Questions fréquentes sur la signature électronique (explications sur la Loi n° 5070 et le texte réglementaire du 6 janvier 2005).
- ETSI — EN 319 102-1, Procédures de création et de validation des signatures numériques AdES ; Partie 1 (V1.4.1, juin 2024).
- OWASP — Guide pratique de sécurité de la logique métier (contrôles d'idempotence, de transition atomique et de condition de course ; vérifié le 25 juillet 2026).
- OWASP — Guide pratique de l’autorisation des transactions (autorisation côté serveur, liaison aux données de transaction et unicité ; vérifié le 25 juillet 2026).
- IETF RFC Editor — RFC 3161, protocole d'horodatage de l'infrastructure à clés publiques Internet X.509 (août 2001 ; mis à jour par la RFC 5816).
Les sources ont été vérifiées le 25 juillet 2026. En pratique, les réglementations BTK à jour, la procédure de l'organisation, la politique de signature, l'ESHS utilisé et les règles de validation de format doivent en outre être confirmés.