










Wie bleibt die Massen-E-Signatur-Warteschlange sicher?
Fixieren Sie jeden Signaturvorgang mit Belegzusammenfassung, Version, Unterzeichner und eindeutigem Vorgangsschlüssel; verifizieren Sie die Berechtigung im Zeitpunkt der Ausführung, deduplizieren Sie Wiederholungen und werten Sie nur die verifizierte Ausgabe als Erfolg.
Bei steigender Auslastung geht es nicht allein darum, die Warteschlange zu beschleunigen. Erforderlich ist eine Zustandsmaschine, die verhindert, dass derselbe Beleg zweimal signiert wird, ein verändertes PDF mit alter Freigabe weiterläuft, ein vorübergehender Dienstfehler wie dauerhafter Erfolg erscheint und der Signaturnachweis vom Geschäftsdatensatz entkoppelt wird.
Mit welcher Identität sollte ein Signaturvorgang in die Warteschlange aufgenommen werden?
Die Vorgangsidentität sollte sich nicht nur auf den Dateinamen stützen, sondern auf Beleg-ID, unveränderliche Version, kryptografische Zusammenfassung, Unterzeichneridentität, Signaturpolitik und beabsichtigten Vorgangstyp.
Die aktuelle Seite der BTK, die den Rahmen des Gesetzes Nr. 5070 erläutert, stellt fest, dass die sichere elektronische Signatur das Erkennen nachträglicher Änderungen an den signierten Daten ermöglicht. Der technische FAQ-Inhalt der BTK erklärt zudem die Grenzen, dass die zu signierenden Daten vor der Signatur vom Unterzeichner eingesehen werden können und die Signaturerstellungsdaten das Werkzeug nicht verlassen dürfen. Die Folge für das Warteschlangendesign ist eindeutig: Wird das PDF neu erzeugt, nachdem der Benutzer eine Version freigegeben hat, darf derselbe Vorgang nicht fortgesetzt werden; mit der neuen Zusammenfassung muss eine neue Freigabe geöffnet werden. [1] [2]
| Feld | Warum erforderlich? | Übergangsregel |
|---|---|---|
| Beleg-ID und Version | Zeigt, zu welcher kontrollierten Ausgabe der Vorgang gehört. | Ändert sich die Version, wird der laufende Vorgang in den Stornostatus versetzt; ein neuer Vorgang wird geöffnet. |
| Belegzusammenfassung | Bindet die freigegebene Bitfolge an die Signatureingabe. | Der Consumer berechnet die Zusammenfassung vor der Signatur neu; bei Abweichung stoppt er. |
| Unterzeichner und Rolle | Ermöglicht die Bewertung der Berechtigung für den konkreten Beleg und Vorgang. | Stimmen Rolle oder Zertifikat nicht, gelangt der Vorgang nicht in die Signaturphase. |
| Idempotency-Schlüssel | Verhindert, dass dieselbe logische Anfrage bei Wiederholung eine zweite Signatur erzeugt. | Derselbe Schlüssel liefert das gespeicherte Ergebnis zurück; er erzeugt keine neue Nebenwirkung. |
| Politik- und Formatversion | Bewahrt, welche Validierungsregel angewendet wurde. | Eine Regeländerung interpretiert offene Vorgänge nicht stillschweigend neu. |
| Status und Vorgangsspur | Ermöglicht, jeden Übergang von der Annahme bis zum Archiv nachzubilden. | Nur zugelassene Statusübergänge werden serverseitig umgesetzt. |
Welche Zustände müssen in der Warteschlange getrennt werden?
Das Trio „wartend, erfolgreich, fehlerhaft“ genügt nicht; Annahme, Vorprüfung, menschliche Freigabe, Signatur, Verifizierung, Archiv und Prüfstatus müssen getrennt sein.
- Angenommen: Quellbeleg, Version, Zusammenfassung und Idempotency-Schlüssel werden atomar gespeichert.
- Vorprüfung: Belegzugriff, Format, Eigentum, Unterzeichnerrolle, Zertifikatsauswahl und Politikkonformität werden geprüft.
- Freigabe ausstehend: Der Unterzeichner sieht die korrekte Version des zu signierenden Belegs und erteilt die Freigabe für den konkreten Vorgang.
- Wird signiert: Ein Worker übernimmt die Aufgabe mit einer kurzzeitigen Vorgangssperre; läuft die Sperre ab, verhindert der Idempotenz-Eintrag die zweite Nebenwirkung.
- Wird verifiziert: Die entstandene Signatur wird technisch im Kontext des signierten Belegs und des Zertifikats geprüft.
- Archiviert: Signierte Ausgabe, Verifizierungsergebnis, Zeitstempel-Nachweis und Vorgangsspur werden in demselben Datensatzverbund gespeichert.
- Prüfung erforderlich: Mehrdeutige Verifizierung, dauerhafter Fehler oder Widerspruch werden einer berechtigten Person zugewiesen, ohne in automatischen Erfolg umgedeutet zu werden.
Das OWASP-Leitfaden zur Transaktionsautorisierung empfiehlt, bedeutungsvolle Vorgangsdaten serverseitig zu schützen, Schritte nacheinander auszuführen und für jeden Vorgang eine eindeutige Autorisierungsbindung zu verwenden. Das bedeutet, dass der Warteschlangen-Consumer sich nicht auf ein „bestätigt“-Feld aus dem Browser verlassen darf; Belegzusammenfassung, Berechtigung und Statusübergang muss er serverseitig aus dem Datensatz erneut verifizieren. [5]
Wie funktioniert der Wiederholungsversuch, ohne eine Doppelsignatur zu erzeugen?
Wiederholen Sie nur vorübergehende Fehler begrenzt und verzögert; binden Sie jeden Versuch an denselben Idempotency-Schlüssel und speichern Sie das externe Signaturergebnis atomar.
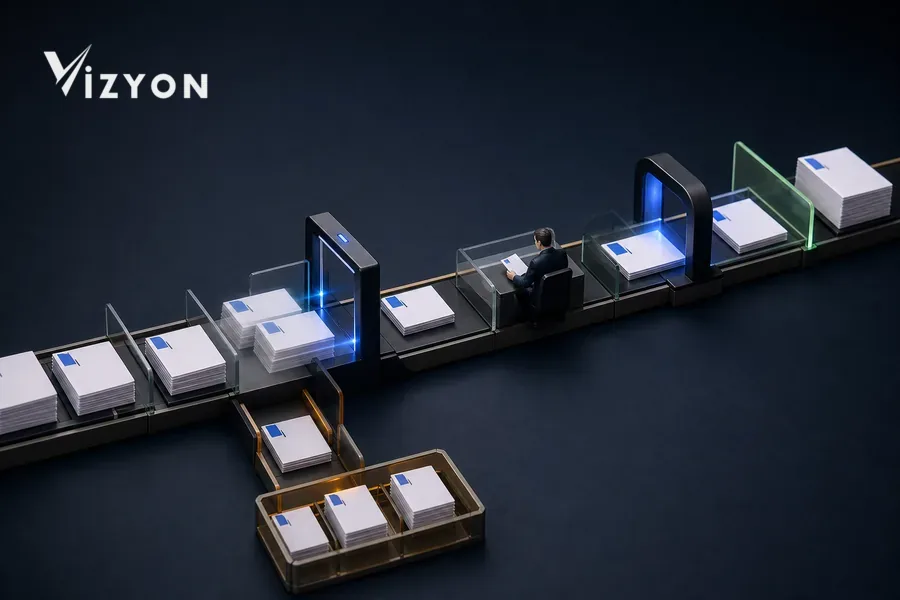
Der OWASP-Leitfaden zur Business Logic Security empfiehlt, für externe und zustandsändernde Aufrufe den Idempotency-Schlüssel zusammen mit dem Ergebnis transaktional zu speichern. Bricht die Netzwerkverbindung ab, nachdem der Worker die Anfrage an den Signaturdienst gesendet hat, ist die Annahme „keine Antwort, kein Vorgang“ gefährlich. Zuerst sollte mit demselben Vorgangsschlüssel das gespeicherte Ergebnis oder die Anbieter-Vorgangs-ID abgefragt werden; nur wenn belegt ist, dass der Vorgang nicht entstanden ist, darf erneut gesendet werden. [4]
Klassifizieren Sie die Fehler: kurze Verbindungsabbrüche und vom Dienst ausdrücklich gemeldete vorübergehende Lastspitzen dürfen wiederholt werden; unberechtigter Benutzer, veränderte Belegzusammenfassung, ungültige Zertifikatsauswahl oder fehlgeschlagene Verifizierung dürfen nicht automatisch wiederholt werden. Verzögerte Wiederholungen können wachsende Wartezeiten und zufällige Streuung nutzen; Anzahl der Versuche und Gesamtdauer sollten jedoch nach dem Dienstziel und der Risikobewertung des Unternehmens festgelegt werden, nicht als belegfreie universelle Zahl verkündet werden.
Wann gilt ein Vorgang wirklich als erfolgreich?
Das Entstehen der signierten Datei allein ist kein Erfolg; Signaturwert, Belegbindung, Signaturzertifikat, Validierungspolitik und gegebenenfalls das Zeitstempelergebnis müssen gemeinsam gespeichert werden.
Die Norm ETSI EN 319 102-1 V1.4.1 definiert die Eingaben und Ergebnisse der Erstellungs- und Validierungsprozesse von AdES und zeigt, dass bei der Validierung erfolgreiche, fehlgeschlagene und unbestimmte Zustände nicht dasselbe bedeuten. Im VizyonTech-Ablauf darf der Worker den Vorgang nicht allein deshalb schließen, weil die Datei geschrieben wurde; er sollte die angewendete Validierungsregel und das Ergebnis speichern und fehlgeschlagene oder unbestimmte Ergebnisse in die Prüfwarteschlange verschieben. [3]
RFC 3161 definiert den Zeitstempel als Anfrage-Antwort-Protokoll, das den Nachweis liefert, dass bestimmte Daten zu einem bestimmten Zeitpunkt bereits existierten. Deshalb sollte bei erforderlichen Zeitstempeln nicht nur ein Eintrag „angefordert“ gepflegt werden; Message Imprint, Antwortstatus, zurückgegebener Token und Validierungsergebnis sind mit demselben Signaturvorgang zu verbinden. Ein nicht übereinstimmender Nonce oder Belegdigest, eine verspätete Antwort oder eine abgelehnte Anfrage dürfen nicht als Erfolg gewertet werden. [6]
Der Bedarf an Langzeitvalidierung hängt von Format, Politik und Aufbewahrungsfrist ab. Statt für jede Signatur dasselbe Archivprofil anzunehmen, sollten Unternehmensverfahren und die geltenden technischen Kriterien als versionierte Politik angewendet werden.
Wie sollte das System bei hoher Last System und Unterzeichner schützen?
Überschreitet die Annahmerate die Signaturkapazität, stauen Sie nicht unbegrenzt Vorgänge auf; wenden Sie Kontingente je Kunde/Unternehmen, Prioritäten, Backpressure und sichtbare Alterungsmetriken an.
- Faire Kapazität: Ein großes Paket eines einzelnen Kunden darf die Vorgänge anderer Organisationen nicht unbegrenzt aufhalten; Mandanten- und Prioritätsgrenzen sollten offengelegt sein.
- Rückstauregelung: Erreicht die Warteschlange die festgelegte operative Schwelle, sollte die Annahme neuer Pakete verlangsamt oder auf einen geplanten Zeitpunkt verlegt werden.
- Sichtbarkeit der Vorgangsdauer: Der Durchschnitt allein genügt nicht; der älteste wartende Vorgang, das Alter je Status, die Anzahl der Wiederholungen und die Prüfwarteschlange sollten getrennt überwacht werden.
- Kurze Sperre, dauerhafter Eintrag: Die Worker-Sperre ist vorübergehend; Vorgangs-ID, Versuchshistorie und Ergebnis müssen dauerhaft sein.
- Sichere Beobachtung: In Logs dürfen keine Beuginhalte, Zugangsdaten, PIN, privater Schlüssel oder unnötige personenbezogene Daten enthalten sein.
- Kontrollierter Abbruch: Ein noch nicht signierter Vorgang kann abgebrochen werden; ist die Signatur entstanden, werden Status und Vertriebsentscheidung ohne Löschen der Ausgabe der berechtigten Prüfung zugeführt.
Welche Szenarien sollten vor dem Livegang getestet werden?
Führen Sie nicht nur den Erfolgsablauf, sondern auch Worker-Absturz, Zeitüberschreitung, doppelte Zustellung, Belegänderung, Berechtigungsverlust und unbestimmte Validierung nachweisbar aus.
- Entsteht bei gleichzeitigen Anfragen mit demselben Idempotency-Schlüssel nur eine einzige Signaturausgabe?
- Findet der Wiederholungsversuch nach abgeschlossener Signaturanfrage mit verlorener Antwort das gespeicherte Ergebnis?
- Stoppt die Digest-Prüfung den Vorgang und fordert eine neue Freigabe an, wenn sich der Beleg nach der Freigabe ändert?
- Bewertet der Consumer dies neu, wenn sich Rolle oder Zertifikatsstatus des Unterzeichners während der Wartezeit ändern?
- Sendet das System bei unbestimmtem Validierungsergebnis keine Erfolgsmeldung über die Zustellung?
- Kann ein Vorgang in der Fehlerwarteschlange von einer berechtigten Person unter Erhalt von Grund und früheren Versuchen neu gestartet werden?
- Kann der Archiv-Eintrag signierte Ausgabe, Validierungsergebnis, Zeitstempel und Vorgangsspur unter derselben Version anzeigen?
Wie behandelt VizyonTech diesen Ablauf?
VizyonTech konfiguriert die Schritte von der Berichterzeugung über die menschliche Freigabe bis zur E-Signatur-Warteschlange, Validierung und Archivierung zusammen mit den Rollen, Belegversionen und Ausnahmeregeln des Unternehmens.
Beim Entwurf der Massensignatur ermitteln wir zunächst die tatsächlichen Belegarten, Unterzeichnerrollen, die Zertifikats- und Zeitstempelpolitik, Szenarien von Dienstunterbrechungen und die Zustellkanäle. Anschließend verifizieren wir die eindeutige Vorgangs-ID, zugelassene Statusübergänge, Wiederholungsverhalten, Prüfwarteschlange und sichtbare operative Messgrößen in einem Pilot-Belegablauf.
Wie ein signierter Bericht später korrigiert werden kann im Leitfaden zur Revision E-signierter Berichte; wie der Endbenutzer die aktuelle Ausgabe prüfen kann, behandeln wir im Leitfaden zur Bericht-Verifizierungsseite . Um einen sicheren Pilotprojekt mit dem Belegvolumen und den Fehlerszenarien Ihrer Organisation zu planen, mit VizyonTech Kontakt aufnehmen können.
Quellen
- BTK — Allgemeine Informationen zur elektronischen Signatur (Seitenstand 16. Januar 2026; Rahmen des Elektronischen Signaturgesetzes Nr. 5070).
- BTK — Häufig gestellte Fragen zur E-Signatur (Erläuterungen zum Gesetz Nr. 5070 und zur untergeordneten Regelung vom 6. Januar 2005).
- ETSI — EN 319 102-1, Verfahren zur Erstellung und Validierung von AdES-Digitalsignaturen; Teil 1 (V1.4.1, Juni 2024).
- OWASP — Kurzleitfaden zur Sicherheit der Geschäftslogik (Idempotenz, atomare Übergänge und Race-Condition-Prüfungen; geprüft am 25. Juli 2026).
- OWASP — Kurzleitfaden zur Autorisierung von Transaktionen (serverseitige Autorisierung, Bindung an Vorgangsdaten und Eindeutigkeit; geprüft am 25. Juli 2026).
- IETF RFC Editor — RFC 3161, Internet-X.509-Public-Key-Infrastruktur-Zeitstempelprotokoll (Time-Stamp Protocol) (August 2001; durch RFC 5816 aktualisiert).
Die Quellen wurden am 25. Juli 2026 geprüft. In der Anwendung sollten zusätzlich die aktuellen BTK-Regelungen, das Unternehmensverfahren, die Signaturpolitik, der verwendete ESHS und die Format-Validierungsregeln bestätigt werden.