










如何保障批量电子签名队列的安全?
以文档摘要、版本、签名人和唯一操作键固定每个签名任务;在消费任务时验证权限,消除重复,并且只有经过验证的输出才可认定为成功。
负载增大时,目标不能只是提高队列速度。需要一套状态机,防止同一文档被签名两次、已改变的 PDF 沿用旧批准继续处理、临时服务错误被当作最终成功,以及签名证据与业务记录脱节。
签名任务入队时应使用哪些标识?
任务标识不应只依赖文件名,而应基于文档标识、不可变版本、密码学摘要、签名人标识、签名策略以及预期操作类型。
土耳其信息与通信技术管理局(BTK)关于第 5070 号法律框架的现行说明指出,安全电子签名能够发现已签数据后续发生的变化。BTK 的技术常见问题还说明,签名人应能在签名前查看待签数据,且签名创建数据不得导出签名工具。因此,队列设计应明确:用户批准某一版本后,若 PDF 被重新生成,原任务不得继续,必须依据新的摘要重新申请批准。 [1] [2]
| 字段 | 为什么需要? | 放行规则 |
|---|---|---|
| 文档标识与版本 | 明确任务对应哪一份受控输出。 | 版本变化时,将当前任务设为取消状态,并创建新任务。 |
| 文档摘要 | 将获批的比特序列与签名输入关联。 | 消费者在签名前重新计算摘要;不匹配时停止处理。 |
| 签名人与角色 | 确保针对特定文档和操作评估权限。 | 角色或证书不符合要求时,任务不得进入签名阶段。 |
| 幂等键 | 防止同一逻辑请求在重试时生成第二次签名。 | 同一幂等键返回已保存的结果,不产生新的副作用。 |
| 策略与格式版本 | 保留实际应用的验证规则。 | 规则变更不得悄悄改变对未完成任务的处理解释。 |
| 状态与操作轨迹 | 支持重建从接收到归档的每一次状态转换。 | 服务器端只执行允许的状态转换。 |
队列中应区分哪些状态?
仅有“等待、成功、错误”三种状态并不充分;应分别设置已接收、预检查、人工批准、签名、验证、归档和审查状态。
- 已接收: 原子性地保存源文档、版本、摘要和幂等键。
- 预检查: 检查文档访问、格式、归属、签名人角色、证书选择及策略符合性。
- 等待批准: 签名人查看待签文档的正确版本,并批准该项具体操作。
- 签名中: 工作进程通过短期任务锁取得任务;即使锁过期,幂等记录也应防止产生第二次副作用。
- 验证中: 结合已签文档和证书,对生成的签名进行技术验证。
- 已归档: 将已签输出、验证结果、时间戳证据和操作轨迹关联到同一记录保存。
- 需要审查: 将无法确定的验证结果、永久性错误或冲突交给授权人员处理,不得自动转为成功。
OWASP 交易授权指南建议在服务器端保护关键操作数据,按顺序执行步骤,并为每次操作建立唯一的授权关联。这意味着队列消费者不能信任浏览器传来的“已批准”字段,而应根据服务器记录重新验证文档摘要、权限和状态转换。 [5]
如何在不产生重复签名的前提下重试?
仅对临时错误执行有限次数、带延迟的重试;每次尝试都使用同一幂等键,并原子性地保存外部签名结果。
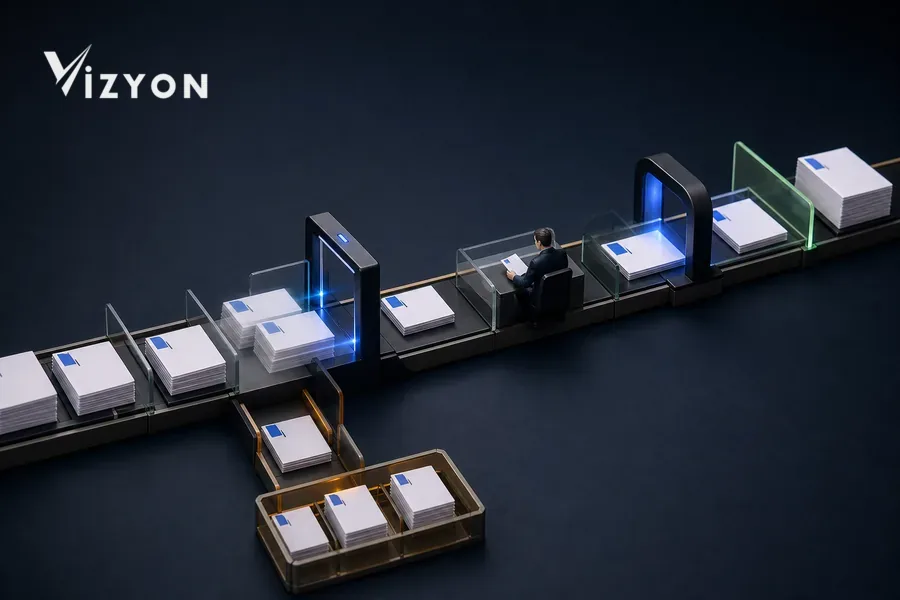
OWASP 业务逻辑安全指南建议,针对外部调用及改变状态的调用,将幂等键与结果在同一事务中保存。工作进程向签名服务发送请求后若网络中断,不能假定“没收到响应就代表没有执行”。应先用同一任务键查询已保存的结果或服务商操作标识;只有确认操作未发生后,才能重新发送。 [4]
应对错误分类:短暂断连,以及服务明确报告的临时繁忙,可以重试;用户无权限、文档摘要改变、证书选择无效或验证失败,则不应自动重试。延迟重试可采用递增等待时间和随机抖动,但尝试次数及总时限应根据机构的服务目标与风险评估确定,不应给出缺乏依据的通用数值。
任务何时才能真正认定为成功?
仅生成已签文件不等于成功;应同时记录签名值、文档关联、签名证书、验证策略,以及必要时的时间戳结果。
ETSI EN 319 102-1 V1.4.1 定义了 AdES 创建与验证流程的输入和结果,并区分验证成功、失败和无法确定三种状态。在 VizyonTech 流程中,工作进程不能仅因文件写入完成就关闭任务;应保存所用验证规则和结果,并将失败或无法确定的结果转入审查队列。 [3]
RFC 3161 定义了一种时间戳请求—响应协议,用于证明某项数据在特定时间之前已经存在。因此,需要时间戳时,不能只记录“已请求”;应将消息摘要、响应状态、返回的令牌和验证结果关联到同一签名任务。随机数或文档摘要不匹配、响应超时,或请求被拒绝,都不能视为成功。 [6]
长期验证需求取决于格式、策略和保存期限。不应假定所有签名都采用相同的归档配置,而应将机构程序和适用技术准则作为版本化策略执行。
高负载下如何保护系统和签名人?
当任务接收速度超过签名处理能力时,不应无限积压任务;应按客户或机构实施配额、优先级、背压控制,并展示等待时长指标。
- 公平分配容量: 单个客户的大批量任务不应使其他机构的任务无限等待;应明确租户与优先级限制。
- 背压控制: 队列达到规定的运行阈值时,应放慢新批次的接收速度,或安排到计划时段处理。
- 任务时长可见性: 仅看平均值不够;应分别跟踪等待最久的任务、各状态停留时长、重试次数和审查队列。
- 短期锁与持久记录: 工作进程的锁是临时的;任务标识、尝试历史和结果应持久保存。
- 安全监测: 日志中不得包含文档正文、访问凭据、PIN、私钥或不必要的个人数据。
- 受控取消: 尚未签名的任务可以取消;若签名已生成,则应保留输出,并由授权人员审查状态及分发决定。
上线前应测试哪些场景?
不仅要测试成功流程,还应实际运行并保留工作进程崩溃、超时、重复投递、文档变更、权限丧失和验证结果无法确定等场景的证据。
- 同一幂等键通过两个并发请求提交时,是否只生成一份签名输出?
- 签名调用完成但响应丢失时,重试是否能够找到已保存的结果?
- 批准后文档变化时,摘要校验是否会停止任务并要求重新批准?
- 等待期间签名人的角色或证书状态变化时,消费者是否重新评估?
- 验证结果无法确定时,系统是否会避免发送交付成功通知?
- 授权人员能否在保留错误原因和历史尝试的前提下,重新启动错误队列中的任务?
- 归档记录能否在同一版本下展示已签输出、验证结果、时间戳和操作轨迹?
VizyonTech 如何处理这一流程?
VizyonTech 将报告生成、人工批准、电子签名队列、验证和归档各步骤,与机构的角色、文档版本和例外处理规则一并配置。
设计批量签名流程时,我们首先梳理实际文档类型、签名人角色、证书与时间戳策略、服务中断场景及交付渠道,再在试点文档流程中验证唯一任务标识、允许的状态转换、重试行为、审查队列和可见的运行指标。
已签报告后续如何更正,可参阅 电子签名报告修订指南;最终用户如何检查最新输出,可参阅 报告验证页面指南 。如需结合机构的文档数量和异常场景规划安全试点, 您可以联系 VizyonTech.
参考来源
- BTK — 电子签名基本信息 (页面日期:2026 年 1 月 16 日;土耳其第 5070 号《电子签名法》框架)。
- BTK — 电子签名常见问题 (关于第 5070 号法律及 2005 年 1 月 6 日配套规定的说明)。
- ETSI — EN 319 102-1,AdES 数字签名的创建与验证程序,第 1 部分 (V1.4.1,2024 年 6 月)。
- OWASP — 业务逻辑安全速查指南 (幂等处理、原子性状态转换和竞争条件控制;核查日期:2026 年 7 月 25 日)。
- OWASP — 交易授权速查指南 (服务器端授权、与操作数据的绑定及唯一性;核查日期:2026 年 7 月 25 日)。
- IETF RFC Editor — RFC 3161,互联网 X.509 公钥基础设施时间戳协议 (2001 年 8 月;已由 RFC 5816 更新)。
来源核查日期为 2026 年 7 月 25 日。实际实施时,还应另行确认 BTK 现行规定、机构程序、签名策略、所用电子证书服务提供商,以及相应格式的验证规则。