










Como manter segura uma fila de assinatura eletrónica em massa?
Fixe cada trabalho de assinatura com o resumo do documento, a versão, o signatário e uma chave única de operação; valide a autorização no momento do consumo, elimine repetições e considere como sucesso apenas a saída validada.
Quando a intensidade aumenta, o objetivo não é apenas acelerar a fila. É necessária uma máquina de estados que impeça o mesmo documento de ser assinado duas vezes, um PDF alterado de avançar com uma aprovação antiga, uma falha transitória de serviço de parecer sucesso permanente e a prova de assinatura de se desligar do registo do trabalho.
Com que identidade deve o trabalho de assinatura entrar na fila?
A identidade do trabalho não deve assentar apenas no nome do ficheiro; deve basear-se na identidade do documento, na versão imutável, no resumo criptográfico, na identidade do signatário, na política de assinatura e no tipo de operação pretendida.
A página atual da BTK que explica o enquadramento da Lei n.º 5070 refere que a assinatura eletrónica segura permite detetar alterações posteriores nos dados assinados. O conteúdo técnico de perguntas frequentes da BTK também explica os limites de os dados a assinar poderem ser vistos pelo titular da assinatura antes de assinar e de os dados de criação da assinatura não poderem sair da ferramenta. A consequência para o desenho da fila é clara: se o PDF for reproduzido depois de o utilizador aprovar uma versão, o mesmo trabalho não deve continuar; deve abrir-se uma nova aprovação com o novo resumo. [1] [2]
| Campo | Porque é necessário? | Regra de passagem |
|---|---|---|
| Identidade e versão do documento | Mostra a que saída controlada pertence o trabalho. | Se a versão mudar, o trabalho atual passa a estado cancelado; abre-se um novo trabalho. |
| Resumo do documento | Liga a sequência de bits aprovada à entrada da assinatura. | O consumidor recalcula o resumo antes de assinar; se não coincidir, para. |
| Signatário e função | Permite avaliar a autorização para o documento e a operação específicos. | Se a função ou o certificado não forem adequados, o trabalho não avança para a fase de assinatura. |
| Chave de idempotência | Impede que a repetição do mesmo pedido lógico produza uma segunda assinatura. | A mesma chave devolve o resultado registado; não cria novo efeito secundário. |
| Versão da política e do formato | Preserva a regra de validação que foi aplicada. | Uma alteração de regra não reinterpreta silenciosamente os trabalhos em aberto. |
| Estado e trilho de operação | Permite reconstruir cada transição da aceitação ao arquivo. | Apenas as transições de estado permitidas são aplicadas no lado do servidor. |
Que estados devem ser distinguidos na fila?
O triplo “em espera, com sucesso, com erro” é insuficiente; aceitação, pré-controlo, aprovação humana, assinatura, validação, arquivo e análise devem ser estados separados.
- Aceite: Documento de origem, versão, resumo e chave de idempotência são guardados atomicamente.
- Pré-controlo: São verificadas o acesso ao documento, o formato, a titularidade, a função do signatário, a seleção de certificado e a conformidade com a política.
- A aguardar aprovação: O titular da assinatura vê a versão correta do documento a assinar e dá aprovação para a operação específica.
- A assinar: O worker toma a tarefa com um bloqueio de curta duração; mesmo que o bloqueio expire, o registo de idempotência impede um segundo efeito secundário.
- Em validação: A assinatura produzida é tecnicamente validada no contexto do documento assinado e do certificado.
- Arquivado: A saída assinada, o resultado da validação, a prova de carimbo temporal e o trilho de operação são guardados na mesma ligação de registo.
- Análise necessária: Validação indeterminada, erro permanente ou contradição são atribuídos a um responsável autorizado sem serem convertidos em sucesso automático.
O guia da OWASP sobre autorização de transações recomenda proteger no servidor os dados significativos da transação, executar os passos sequencialmente e usar uma ligação de autorização única por operação. Isto significa que o consumidor da fila não deve confiar num campo “aprovado” vindo do navegador; deve revalidar o resumo do documento, a autorização e a transição de estado a partir do registo do servidor. [5]
Como fazer retry sem produzir assinatura dupla?
Repita apenas erros transitórios, de forma limitada e atrasada; ligue cada tentativa à mesma chave de idempotência e registe atomicamente o resultado da assinatura externa.
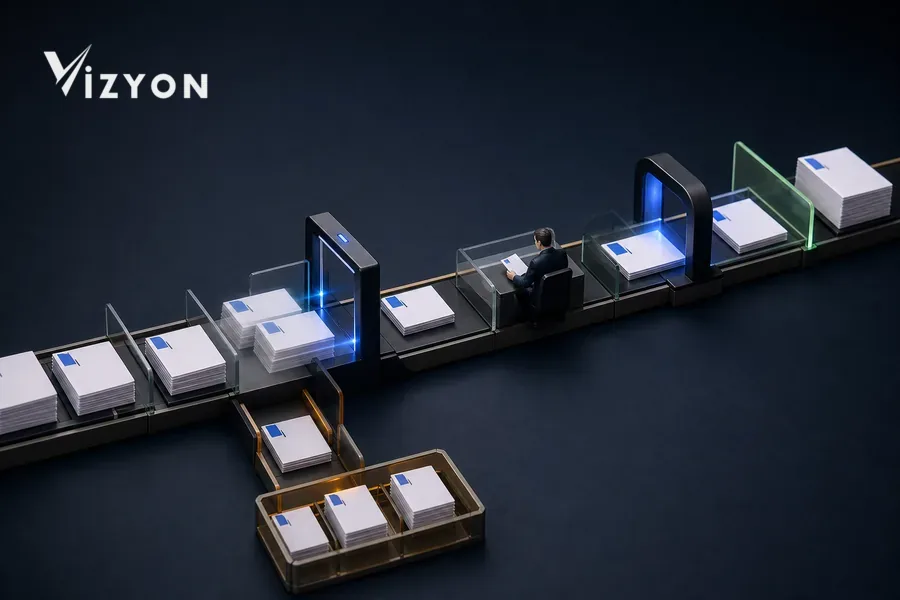
O guia OWASP de Segurança de Lógica de Negócio recomenda guardar transacionalmente a chave de idempotência junto com o resultado para chamadas externas que alteram estado. Se a ligação de rede se cortar depois de o worker enviar o pedido ao serviço de assinatura, o pressuposto “não veio resposta, a operação não aconteceu” é perigoso. Primeiro deve consultar-se o resultado registado ou a identidade de operação do fornecedor com a mesma chave de trabalho; só se ficar provado que a operação não ocorreu é que se deve reenviar. [4]
Classifique os erros: uma interrupção de curta duração e a sobrecarga transitória explicitamente comunicada pelo serviço podem ser repetidas; utilizador não autorizado, resumo de documento alterado, seleção de certificado inválida ou falha de validação não devem ser repetidos automaticamente. As repetições atrasadas podem usar espera crescente e desvio aleatório; mas o número de tentativas e a duração total devem ser definidos segundo o objetivo de serviço e a avaliação de risco da organização, sem declarar números universais sem fonte.
Quando é que um trabalho é verdadeiramente considerado bem-sucedido?
A produção do ficheiro assinado não é, por si só, um sucesso; o valor da assinatura, a ligação ao documento, o certificado de assinatura, a política de validação e, se necessário, o resultado do carimbo temporal devem ser guardados em conjunto.
A ETSI EN 319 102-1 V1.4.1 define as entradas e os resultados dos processos de criação e validação de AdES; mostra que, na validação, os estados bem-sucedido, falhado e indeterminado não são a mesma coisa. No fluxo de trabalho da VizyonTech, o worker não deve fechar o trabalho apenas porque o ficheiro foi escrito; deve guardar a regra de validação utilizada e o resultado, e transferir os resultados falhados ou indeterminados para a fila de análise. [3]
A RFC 3161 define o carimbo temporal como um protocolo de pedido-resposta que fornece prova de que determinados dados existiam antes de um certo momento. Por isso, se for necessário carimbo temporal, não deve guardar-se apenas o registo “solicitado”; o message imprint, o estado da resposta, o token devolvido e o resultado da validação devem ser ligados ao mesmo trabalho de assinatura. Um nonce ou resumo de documento sem correspondência, uma resposta atrasada ou um pedido rejeitado não devem contar-se como sucesso. [6]
A necessidade de validação de longo prazo depende do formato, da política e do prazo de conservação. Em vez de assumir o mesmo perfil de arquivo para todas as assinaturas, o procedimento da organização e os critérios técnicos vigentes devem ser aplicados como uma política com versões.
Como proteger o sistema e o titular da assinatura em períodos de intensidade?
Quando a taxa de aceitação ultrapassa a capacidade de assinatura, não acumule trabalho sem limite; aplique quotas por cliente/organização, prioridades, backpressure e métricas visíveis de envelhecimento.
- Capacidade equitativa: Um grande volume de um único cliente não deve deixar indefinidamente em espera os trabalhos de outras organizações; os limites de tenant e de prioridade devem ser explícitos.
- Pressão de retorno (backpressure): Quando a fila atingir o limiar operacional definido, a aceitação de novos lotes deve ser abrandada ou agendada para hora planeada.
- Visibilidade da duração dos trabalhos: A média, por si só, não chega; o trabalho em espera mais antigo, a idade por estado, o número de repetições e a fila de análise devem ser monitorizados em separado.
- Bloqueio curto, registo permanente: O bloqueio do worker é temporário; a identidade do trabalho, o histórico de tentativas e o resultado devem ser permanentes.
- Observação segura: Os registos não devem conter conteúdo de documentos, dados de acesso, PIN, chave privada ou dados pessoais desnecessários.
- Cancelamento controlado: Um trabalho ainda não assinado pode ser cancelado; se a assinatura já foi criada, a decisão de estado e de distribuição passa por análise autorizada sem eliminar a saída.
Que cenários devem ser testados antes de entrar em produção?
Não execute apenas o fluxo de sucesso; execute com prova os cenários de queda do worker, timeout, dupla entrega, alteração de documento, perda de autorização e validação indeterminada.
- Quando a mesma chave de idempotência chega com dois pedidos simultâneos, forma-se uma única saída de assinatura?
- Quando a chamada de assinatura termina e a resposta se perde, o retry encontra o resultado registado?
- Se o documento mudar após a aprovação, o controlo do resumo para o trabalho e pede nova aprovação?
- Se a função ou o estado do certificado do signatário mudarem durante a espera, o consumidor reavalia isso?
- Quando o resultado da validação é indeterminado, o sistema não envia notificação de entrega bem-sucedida?
- O trabalho na fila de erros pode ser reiniciado por um responsável autorizado, preservando o motivo e as tentativas anteriores?
- O registo de arquivo consegue mostrar a saída assinada, o resultado da validação, o carimbo temporal e o trilho de operação sob a mesma versão?
Como é que a VizyonTech trata este fluxo?
A VizyonTech configura os passos, desde a produção de relatórios até à aprovação humana, da fila de assinatura eletrónica à validação e ao arquivo, junto com as funções, as versões de documento e as regras de exceção da organização.
No desenho de assinatura em massa, começamos por identificar os tipos reais de documentos, as funções de signatário, a política de certificados e carimbos temporais, os cenários de interrupção de serviço e os canais de entrega. De seguida, validamos num fluxo piloto de documentos a identidade única de trabalho, as transições de estado permitidas, o comportamento de retry, a fila de análise e as métricas operacionais visíveis.
Como corrigir posteriormente um relatório assinado, no guia de revisão de relatórios com assinatura eletrónica; como o utilizador final verifica a saída atual, no guia da página de validação de relatórios abordamos. Para plane de piloto seguro com o volume de documentos e os cenários de erro da sua organização, pode contactar a VizyonTech.
Fontes
- BTK — Informação Geral sobre Assinatura Eletrónica (data da página 16 de janeiro de 2026; enquadramento da Lei n.º 5070 da Assinatura Eletrónica).
- BTK — Perguntas Frequentes sobre Assinatura Eletrónica (explicações da Lei n.º 5070 e da regulamentação secundária de 6 de janeiro de 2005).
- ETSI — EN 319 102-1, Procedimentos de Criação e Validação de Assinaturas Digitais AdES; Parte 1 (V1.4.1, junho de 2024).
- OWASP — Folha de Dicas de Segurança de Lógica de Negócio (idempotência, transição atómica e controlos de condições de corrida; verificado a 25 de julho de 2026).
- OWASP — Folha de Dicas de Autorização de Transações (autorização no lado do servidor, ligação aos dados da transação e unicidade; verificado a 25 de julho de 2026).
- IETF RFC Editor — RFC 3161, Protocolo de Carimbo Temporal da Infraestrutura de Chaves Públicas X.509 da Internet (agosto de 2001; atualizado pela RFC 5816).
Fontes verificadas a 25 de julho de 2026. Na aplicação, os regulamentos atuais da BTK, o procedimento da organização, a política de assinatura, o ESHS utilizado e as regras de validação de formato devem ser confirmados em separado.