










Que faire lorsqu'un rapport signé électroniquement est révisé ?
Ne modifiez pas le fichier signé. Ouvrez une nouvelle révision avec un motif justifié ; conservez la version signée précédente, son empreinte et les preuves de vérification. Soumettez la nouvelle version à une nouvelle approbation technique, signez-la et enregistrez le lien entre les deux versions dans la piste d'audit.
Ainsi, le rapport actuel est facile à trouver ; l'ancienne copie ne disparaît pas silencieusement et n'apparaît pas comme la nouvelle version. La signature électronique garantit l'intégrité de la version signée. Lorsque le contenu change, il faut un nouveau cycle de signature plutôt que de transférer l'ancienne signature vers le nouveau fichier.
Sous quelle structure conserver l'enregistrement de révision ?
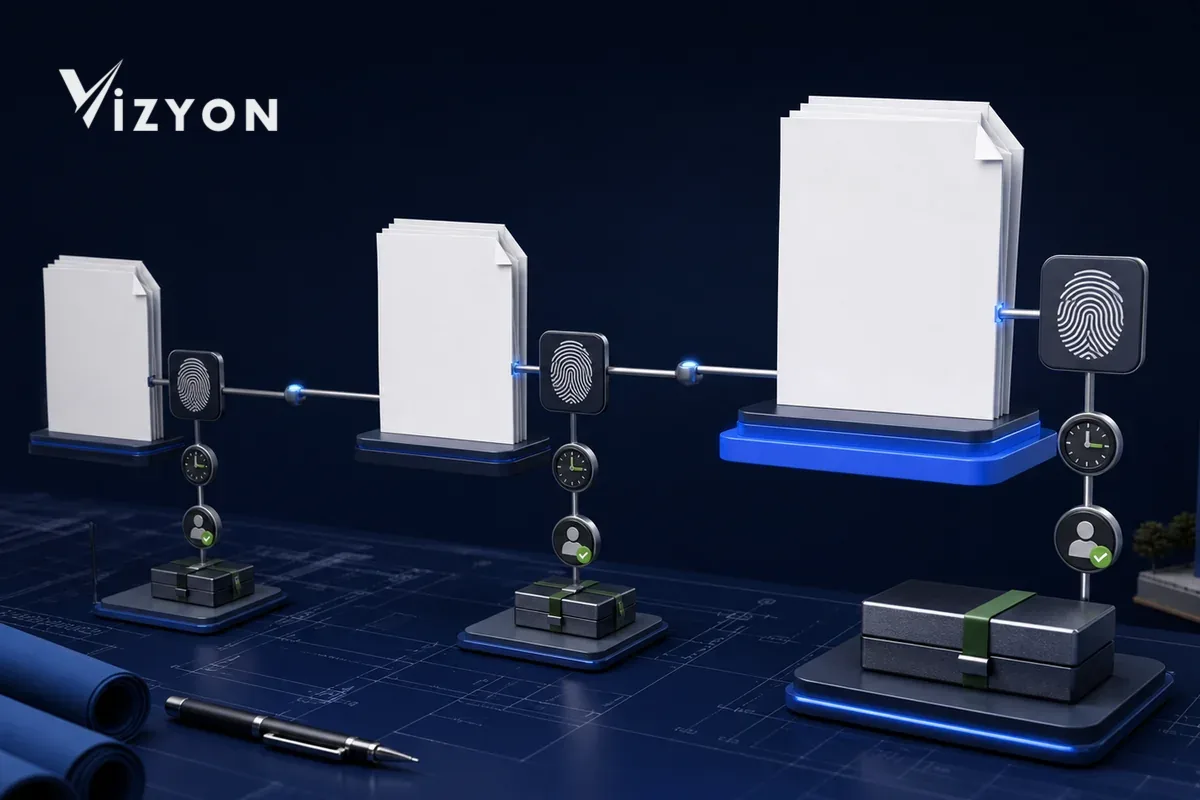
Réponse courte : sous une identité de rapport inchangée, chaque version publiée doit être un objet distinct et infalsifiable ; les versions doivent être reliées entre elles par des liens « précédente » et « remplaçante ».
| Enregistrement | Information à conserver | Conséquence technique |
|---|---|---|
| Rapport principal | Identité système inchangée, bon de travail et périmètre | Les versions d'un même travail se retrouvent dans une seule chaîne |
| Version publiée | Code de révision, empreinte du fichier, liste des pièces jointes, horodatage de publication et statut | La version reste vérifiable même si le nom de fichier change |
| Enregistrement de modification | Motif, champs modifiés, demandeur et évaluation d'impact | La raison de l'ouverture de la révision reste explicable |
| Approbation et signature | Examinateur, approbateur, résultat de la signature, politique et horodatage de vérification | Chaque version porte sa propre preuve de décision et de signature |
| Diffusion | Destinataire, canal, version envoyée et résultat de la notification | La traçabilité de l'information à fournir pour les anciennes copies est suivie |
L'ISO/IEC 17020:2026 est l'édition actuelle qui introduit de nouvelles dispositions sur la maîtrise des données et des informations pour les organismes d'inspection. Sa traduction logicielle n'est pas de stocker le seul fichier de rapport, mais de maîtriser aussi les enregistrements, décisions, accès et liens de versions qui l'ont produit. Les exigences applicables à l'organisme doivent être évaluées séparément, selon son périmètre et son plan de transition.
Quels événements la piste d'audit doit-elle enregistrer ?
Réponse courte : la seule information « qui a modifié quoi et quand ? » ne suffit pas. L'état avant et après la modification, le motif, la version affectée, le résultat d'autorisation et, en cas d'échec de l'opération, l'état d'erreur doivent être enregistrés ensemble.
- Ouverture de la demande de révision, son motif et l'enregistrement source
- Création du brouillon et champs transférés depuis la version précédente
- Modifications de champs et de pièces jointes ; référence sûre pour les anciennes et nouvelles valeurs
- Examen technique, retour, approbation et contrôles de séparation des tâches
- Empreinte du fichier soumis à la signature et résultat de l'opération de signature
- Certificat, état de révocation, horodatage et résultat de la politique de vérification utilisée
- Publication, visibilité sur le portail, téléchargement et événements de diffusion externe
- Passage de l'ancienne version au statut « une nouvelle révision a été publiée en remplacement »
La piste d'audit doit comporter les champs utilisateur de l'application, temps fiable, type d'événement, identité de l'objet, résultat et motif. Le privilège d'administrateur ne doit pas autoriser la réécriture silencieuse de l'historique ; lorsqu'une correction d'un journal est nécessaire, elle doit être expliquée par une nouvelle écriture de contrepartie. Pour les événements contenant des données personnelles, l'accès doit être limité par rôle et par besoin d'en connaître.
Comment vérifier les anciennes et nouvelles signatures ?
Chaque version doit être vérifiée indépendamment. Même si la signature de l'ancienne version est valide, cela ne signifie pas que cette version est encore actuelle ; le caractère actuel de la nouvelle version n'invalide pas non plus la preuve de l'ancienne signature.
Le BTK explique que la signature électronique sécurisée permet de détecter si les données signées ont été modifiées ultérieurement, et que la partie vérificatrice doit contrôler le certificat qualifié, la validité ou l'état de révocation et les restrictions d'usage. L'ETSI EN 319 102-1 V1.4.1 définit le processus de vérification, et l'ETSI TS 119 102-2 V1.4.1 la remise en rapport structurée du résultat de vérification. Le résultat applicatif doit distinguer au minimum valide, invalide et indéterminé/preuve manquante , et ne doit pas compter une erreur de service comme un succès.
- L'empreinte du fichier de la version demandée et le conteneur de signature sont rapprochés.
- L'intégrité de la signature, la chaîne de certificats, l'état au moment de la signature et les limites d'usage sont évalués.
- Le cas échéant, l'horodatage et les preuves de validation à long terme sont contrôlés.
- Le résultat est lié à l'enregistrement de version avec l'heure de vérification, la politique/version et l'explication de l'erreur.
- Une règle métier distincte détermine le statut actuel, remplaçant, annulé ou brouillon.
Que protègent l'horodatage et le paquet d'archivage ?
L'horodatage aide à prouver que les données électroniques existaient avant un moment donné ; il ne constitue pas, à lui seul, une gestion de versions ni un archivage. Pour la vérification future, le fichier signé, la chaîne de certificats, la preuve d'état de révocation, l'horodatage, le rapport de vérification et la politique appliquée doivent être conservés ensemble.
Le guide BTK des profils d'utilisation de la signature électronique distingue les formats de signature électronique porteurs de données de vérification, à long terme et d'archivage. La stratégie d'archivage doit aussi traiter comme une opération enregistrée le renouvellement des preuves lorsque les méthodes cryptographiques ou la politique deviennent obsolètes. Ce renouvellement ne modifie pas le contenu de l'ancien rapport ; il ajoute au paquet de preuves existant une nouvelle preuve de protection historisée.
Comment présenter l'ancienne version sur le portail et lors de la diffusion ?
La révision actuelle doit être mise en avant ; l'ancienne version doit rester trouvable pour l'utilisateur autorisé et afficher explicitement le statut « une nouvelle révision a été publiée en remplacement ».
- Une ancienne URL ou un ancien enregistrement de vérification ne doit pas télécharger silencieusement le nouveau fichier.
- Présentez à l'utilisateur l'identité du rapport consulté, la révision, la date de publication et le statut d'actualité.
- Fournissez un lien sûr vers la version actuelle ; ne publiez pas le motif sensible de la modification pour tous.
- Si une information ou un rappel est nécessaire pour les personnes ayant reçu l'ancienne copie, créez des tâches par destinataire.
- Un échec de diffusion ne doit pas être clôturé comme si l'envoi avait été effectué.
Pour les champs de la vue de vérification publique, consultez le guide de la page de vérification QR des rapports réservé à cet effet.
Comment établir les autorisations et la sécurité des données personnelles ?
Les autorités d'ouverture de révision, de modification de contenu, d'approbation technique, de signature, de publication et d'accès à l'historique doivent être attribuées à des rôles distincts. La KVKK exige d'empêcher tout accès illicite aux données personnelles et impose des mesures techniques et administratives garantissant la conservation des données ; elle exige des mesures adaptées au risque de l'activité et des données plutôt qu'un modèle de sécurité unique.
C'est pourquoi la piste d'audit ne doit pas être un fichier lisible par tous. La matrice d'autorisations, l'authentification forte, les journaux d'accès, les sauvegardes infalsifiables, les tests de restauration et la procédure d'analyse d'incidents doivent fonctionner ensemble. La durée de conservation doit être déterminée selon le type de rapport, le contrat, la réglementation applicable et la finalité du traitement des données, et ne doit pas être considérée comme universelle et illimitée.
Quels scénarios tester lors du pilote VizyonTech ?
Lors de l'évaluation de la solution Vizyon Periyodik , testez, sur une seule famille de rapports, des scénarios défavorables en plus de la révision normale. Le critère de réussite n'est pas seulement de produire un nouveau PDF, mais que le système empêche la publication d'une mauvaise version et la clôture sans preuve complète.
- Essayez de modifier sur place le fichier signé ; le système doit exiger l'ouverture d'une nouvelle révision.
- Envoyez pour approbation sans motif de modification ; le flux doit être bloqué.
- Modifiez l'empreinte du fichier avant la signature ; l'opération de signature doit être annulée.
- Examinez le résultat de vérification lorsque l'état du certificat est indisponible ; le résultat doit rester indéterminé.
- Ouvrez la page de vérification de l'ancienne révision ; son caractère non actuel et le lien vers la nouvelle version doivent être visibles.
- Suivez la tâche de notification et la preuve de remise pour l'ancienne copie diffusée.
Pour l'architecture plus large d'approbation et de signature électronique, consultez également le guide de numérisation du processus de contrôle périodique .
Sources
- BTK — Informations générales sur la signature électronique (page mise à jour le 16 janvier 2026 ; consultée le 24 juillet 2026).
- BTK — Réglementation sur la signature électronique et guide des profils d'utilisation de la signature électronique (page réglementation/profils ; consultée le 24 juillet 2026).
- ETSI — EN 319 102-1, Procédures de création et de vérification des signatures AdES (V1.4.1, juin 2024).
- ETSI — TS 119 102-2, Rapport de vérification de signature (V1.4.1, juin 2023).
- ISO — ISO/IEC 17020:2026, Exigences pour les organismes d'inspection (3e édition : mars 2026 ; version corrigée : juin 2026).
- KVKK — Obligations relatives à la sécurité des données et guide de la sécurité des données personnelles (consulté le 24 juillet 2026).
Le format de signature à appliquer, l'approbation des révisions, la durée de conservation et la méthode de notification doivent être déterminés en évaluant le type de rapport, le contrat, le périmètre de l'organisme et la réglementation en vigueur.