










Cosa fare quando si revisiona un rapporto firmato elettronicamente?
Non modificate il file firmato. Aprite una nuova revisione con la motivazione del cambiamento; conservate la precedente versione firmata, il suo valore di impronta e le evidenze di verifica. Sottoponete la nuova versione a un nuovo approvazione tecnica e firmatela, e registrate nella traccia di audit il legame tra le due versioni.
Così il rapporto aggiornato è facilmente reperibile; la vecchia copia non scompare silenziosamente né appare come la nuova versione. La firma elettronica tutela l'integrità della versione firmata. Quando il contenuto cambia, invece di trasferire la vecchia firma al nuovo file occorre un nuovo ciclo di firma.
Con quale struttura si conserva il record di revisione?
Risposta breve: sotto un identificativo di rapporto invariato, ogni versione pubblicata deve essere un oggetto separato e immodificabile; le versioni devono essere collegate tra loro da legami “precedente” e “sostituita da”.
| Registrazione | Informazione da conservare | Risultato tecnico |
|---|---|---|
| Rapporto principale | Identificativo di sistema invariato, ordine di lavoro e ambito | Le versioni dello stesso lavoro si trovano in un'unica catena |
| Versione pubblicata | Codice di revisione, impronta del file, elenco allegati, orario di pubblicazione e stato | La versione è verificabile anche se il nome del file cambia |
| Record di modifica | Motivazione, campi modificati, richiedente e valutazione d'impatto | Si può spiegare perché la revisione è stata aperta |
| Approvazione e firma | Esaminatore, approvatore, esito della firma, politica e orario di verifica | Ogni versione porta la propria evidenza di decisione e firma |
| Distribuzione | Destinatario, canale, versione inviata ed esito della notifica | Si traccia l'informazione necessaria per le vecchie copie |
ISO/IEC 17020:2026 è l'edizione aggiornata che introduce nuove disposizioni sul controllo dei dati e delle informazioni per gli organismi di ispezione. La sua traduzione software non è conservare da solo il file del rapporto, ma tenere sotto controllo anche i legami di record, decisione, accesso e versione che lo producono. Le condizioni applicabili devono essere valutate dall'organizzazione anche in base al proprio ambito e piano di transizione.
Quali eventi deve registrare la traccia di audit?
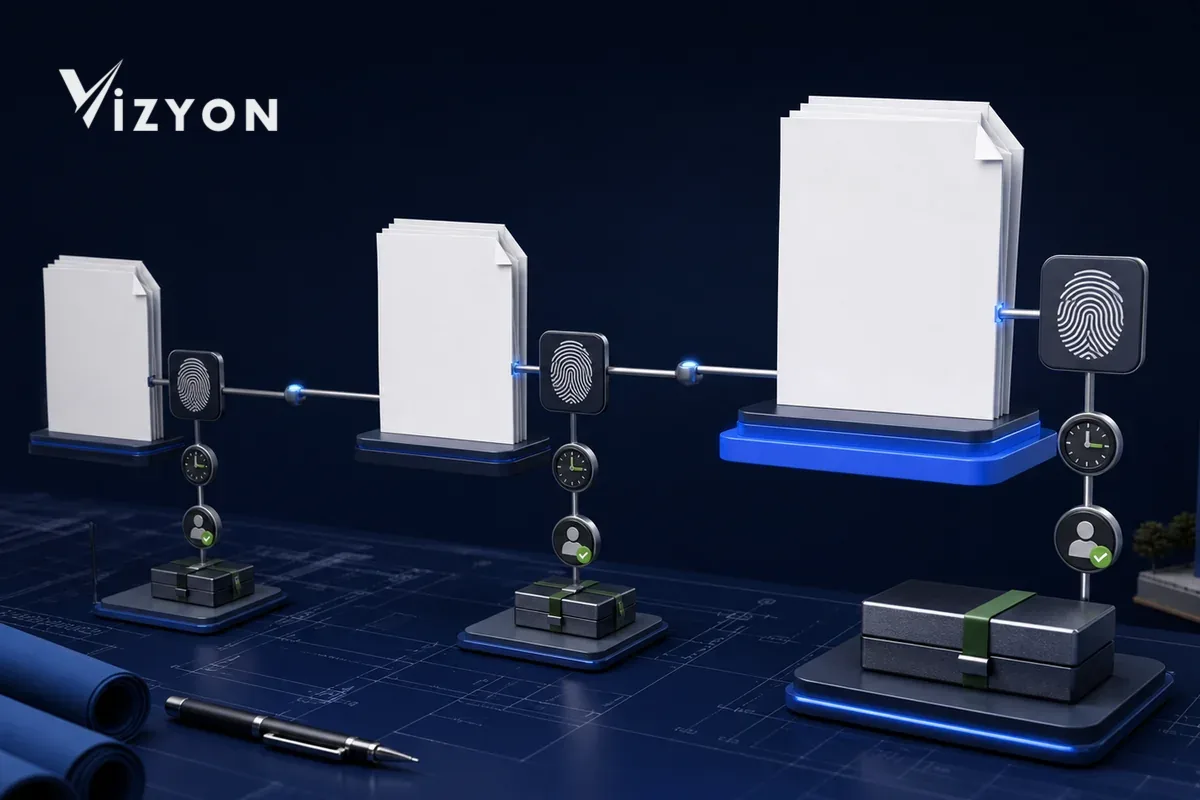
Risposta breve: non basta la sola informazione “chi ha modificato, e quando?”. Devono essere registrati congiuntamente il prima e il dopo della modifica, la motivazione, le versioni interessate, l'esito dell'autorizzazione e, in caso di operazione fallita, lo stato di errore.
- Apertura della richiesta di revisione, sua motivazione e record di origine
- Creazione della bozza e campi trasferiti dalla versione precedente
- Modifiche di campi e allegati; riferimento sicuro per valore precedente e nuovo
- Esame tecnico, restituzione, approvazione e controlli di separazione dei compiti
- Valore di impronta del file sottoposto alla firma ed esito dell'operazione di firma
- Esito su certificato, stato di revoca, marcatura temporale e politica di verifica utilizzata
- Eventi di pubblicazione, visibilità sul portale, download e distribuzione esterna
- Passaggio della versione precedente allo stato “pubblicata nuova revisione in sostituzione”
La traccia di audit deve contenere campi per utente applicativo, tempo affidabile, tipo di evento, identificativo dell'oggetto, esito e motivazione. I privilegi di amministratore non devono consentire di riscrivere silenziosamente lo storico; una correzione del log deve essere spiegata con un nuovo record di contro-registrazione. Per gli eventi con dati personali l'accesso va limitato per ruolo e necessità.
Come verificare le firme vecchia e nuova?
Ogni versione deve essere verificata indipendentemente. Anche se la firma della vecchia versione è valida, ciò non significa che la versione sia ancora attuale; parimenti, l'attualità della nuova versione non invalida l'evidenza della vecchia firma.
Il BTK spiega che la firma elettronica sicura consente di rilevare se i dati firmati siano stati modificati successivamente; chi verifica deve controllare certificato qualificato, stato di validità o revoca e limitazioni d'uso. La ETSI EN 319 102-1 V1.4.1 definisce il processo di verifica, mentre la ETSI TS 119 102-2 V1.4.1 definisce la reportistica strutturata dell'esito. L'esito dell'applicazione deve distinguere almeno tra valida, non valida e indeterminata/evidenza mancante ; un errore del servizio non deve essere considerato un successo.
- Si confrontano l'impronta del file della versione richiesta e il contenitore della firma.
- Si valutano l'integrità della firma, la catena di certificati, lo stato al momento della firma e i limiti d'uso.
- Se presenti, si controllano la marcatura temporale e le evidenze di validazione a lungo termine.
- L'esito viene collegato al record della versione con orario di verifica, politica/versione e descrizione dell'errore.
- Una regola di business separata determina lo stato di versione attuale, sostituita, revocata o bozza.
Cosa tutelano la marcatura temporale e il pacchetto di archiviazione?
La marcatura temporale aiuta a dimostrare che il dato elettronico esisteva prima di un determinato momento; da sola non è gestione delle versioni né archiviazione. Per la verifica futura vanno conservati insieme il file firmato, la catena di certificati, l'evidenza dello stato di revoca, la marcatura temporale, il rapporto di verifica e la politica applicata.
La guida BTK sui profili d'uso della firma elettronica distingue i formati di firma elettronica con dati di verifica, a lungo termine e di archivio. La strategia di archiviazione deve trattare come operazione registrata anche il rinnovo delle evidenze quando metodi crittografici o politiche diventano obsoleti. Il rinnovo non modifica il contenuto del vecchio rapporto; aggiunge al pacchetto di evidenze esistente una nuova evidenza di protezione con storico.
Come mostrare la versione precedente su portale e distribuzione?
La revisione aggiornata va messa in evidenza; la versione precedente deve rimanere reperibile per l'utente autorizzato e mostrare esplicitamente lo stato “pubblicata nuova revisione in sostituzione”.
- Il vecchio URL o record di verifica non deve scaricare silenziosamente il nuovo file.
- All'utente vanno mostrati l'identificativo del rapporto consultato, la revisione, la data di pubblicazione e lo stato di attualità.
- Va fornito un collegamento sicuro alla versione aggiornata; la motivazione sensibile della modifica non va resa pubblica a tutti.
- Se per i destinatari della vecchia copia sono necessarie informativa o richiamo, si creano attività per destinatario.
- Un fallimento della distribuzione non deve essere chiuso come invio effettuato.
Per i campi della vista di verifica pubblica vedete la guida alla pagina di verifica QR dei rapporti .
Come impostare autorizzazioni e sicurezza dei dati personali?
Le autorizzazioni ad aprire revisioni, modificare contenuti, approvare tecnicamente, firmare, pubblicare e accedere allo storico devono essere assegnate a ruoli separati. La KVKK impone misure tecniche e amministrative per prevenire accessi illegittimi ai dati personali e garantirne la conservazione; richiede misure proporzionate al rischio del lavoro e dei dati, non un unico modello di sicurezza.
Pertanto la traccia di audit non deve essere un file leggibile da chiunque. Matrice delle autorizzazioni, autenticazione forte, log di accesso, backup immodificabile, test di ripristino e procedura di indagine sugli incidenti devono operare congiuntamente. Il periodo di conservazione va determinato in base a tipo di rapporto, contratto, normativa applicabile e finalità del trattamento dei dati, e non deve considerarsi universale e illimitato.
Quali scenari provare nel pilota VizyonTech?
Quando valutate la soluzione Vizyon Periyodik , provate in un'unica famiglia di rapporti, oltre alla revisione normale, anche gli scenari sfavorevoli. Il criterio di successo non è solo produrre un nuovo PDF, ma la capacità del sistema di impedire la pubblicazione della versione errata e la chiusura con evidenze mancanti.
- Provate a modificare sul posto il file firmato; il sistema deve richiedere l'apertura di una nuova revisione.
- Inviate all'approvazione senza motivazione del cambiamento; il flusso deve chiudersi.
- Modificate l'impronta del file prima della firma; l'operazione di firma deve essere annullata.
- Esaminate l'esito della verifica quando lo stato del certificato non è ottenibile; l'esito deve rimanere indeterminato.
- Aprite la pagina di verifica della vecchia revisione; devono risultare la non attualità e il legame alla nuova versione.
- Seguite l'attività di notifica e la prova di consegna per la vecchia copia distribuita.
Per l'architettura più ampia di approvazione e firma elettronica potete consultare anche la guida alla digitalizzazione del processo di controllo periodico .
Fonti
- BTK — Informazioni generali sulla firma elettronica (aggiornamento pagina: 16 gennaio 2026; consultato: 24 luglio 2026).
- BTK — normativa sulla firma elettronica e guida ai profili d'uso della firma elettronica (pagina normativa/profili; consultata: 24 luglio 2026).
- ETSI — EN 319 102-1, procedure di creazione e verifica delle firme AdES (V1.4.1, giugno 2024).
- ETSI — TS 119 102-2, rapporto di verifica della firma (V1.4.1, giugno 2023).
- ISO — ISO/IEC 17020:2026, requisiti per gli organismi di ispezione (3ª edizione: marzo 2026; versione corretta: giugno 2026).
- KVKK — obblighi in materia di sicurezza dei dati e guida alla sicurezza dei dati personali (consultata: 24 luglio 2026).
Il formato di firma da applicare, l'approvazione delle revisioni, il periodo di conservazione e il metodo di notifica devono essere determinati valutando tipo di rapporto, contratto, ambito dell'organizzazione e normativa aggiornata.