










O que fazer quando um relatório assinado eletronicamente é revisto?
Não altere o ficheiro assinado. Abra uma nova revisão com a justificação da alteração; preserve a versão assinada anterior, o valor de resumo e as provas de verificação. Submeta a nova versão a nova aprovação técnica e assine-a, e registe no rasto de operações a ligação entre as duas versões.
Assim, o relatório atual encontra-se facilmente; a cópia antiga não desaparece silenciosamente nem parece a nova versão. A assinatura eletrónica suporta a integridade da versão assinada. Quando o conteúdo muda, em vez de transportar a assinatura antiga para o novo ficheiro, é necessário um novo ciclo de assinatura.
Com que estrutura é preservado o registo de revisão?
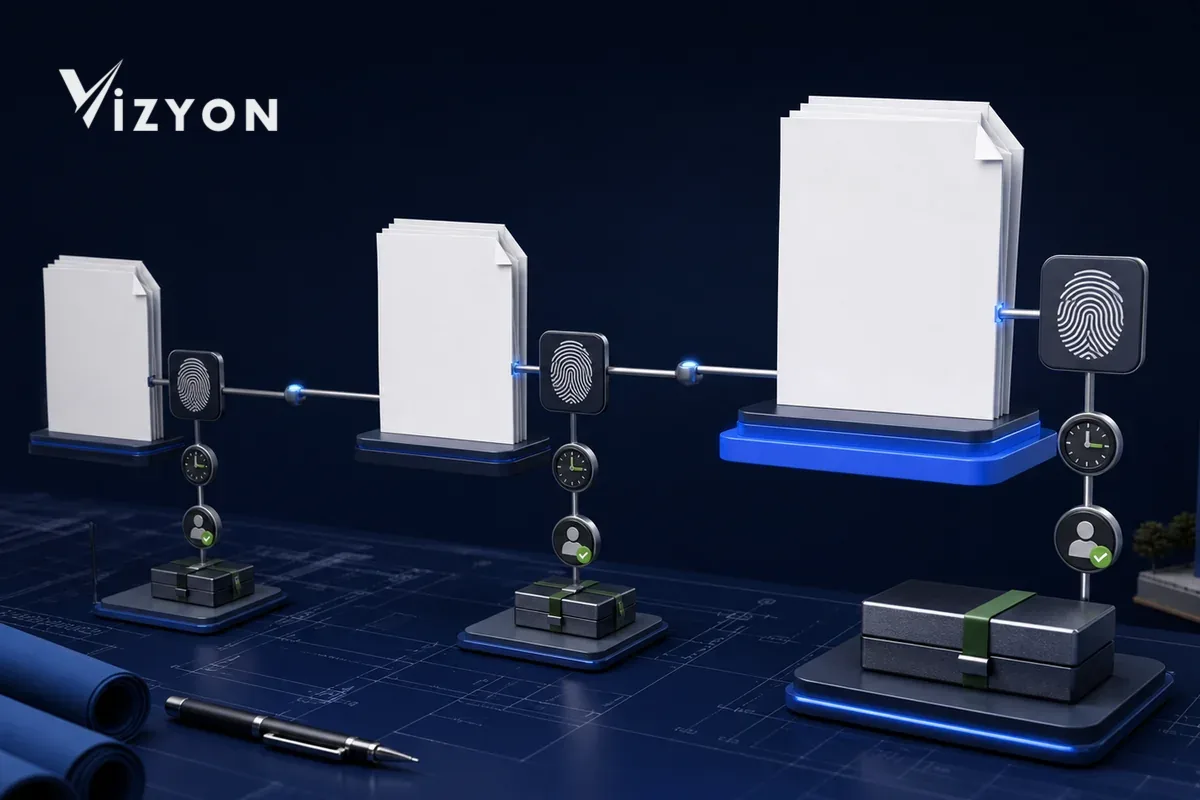
Resposta curta: sob uma identidade de relatório imutável, cada versão publicada deve ser um objeto separado e imutável; as versões devem ser ligadas entre si por ligações de «anterior» e «substitui».
| Registo | Informação a preservar | Consequência técnica |
|---|---|---|
| Relatório-mestre | Identidade de sistema imutável, ordem de trabalho e âmbito | As versões do mesmo trabalho encontram-se numa única cadeia |
| Versão publicada | Código de revisão, resumo do ficheiro, lista de anexos, hora de publicação e estado | A versão é verificável mesmo que o nome do ficheiro mude |
| Registo de alteração | Justificação, campos alterados, requerente e avaliação de impacto | É explicável porque foi aberta a revisão |
| Aprovação e assinatura | Revisor, aprovador, resultado da assinatura, política e hora de verificação | Cada versão transporta a sua própria prova de decisão e assinatura |
| Distribuição | Destinatário, canal, versão enviada e resultado da notificação | É seguida a informação necessária relativa à cópia antiga |
A ISO/IEC 17020:2026 é a edição atual que introduz novas disposições sobre controlo de dados e informação para organismos de inspeção. A contrapartida no software não é guardar apenas o ficheiro do relatório, mas manter também de forma controlada os registos, decisões, acessos e ligações de versão que o produzem. As condições aplicáveis à organização devem ser avaliadas separadamente, segundo o seu âmbito e plano de transição.
Que eventos deve registar o rasto de operações?
Resposta curta: a informação «quem alterou o quê e quando?» não basta. O antes e o depois da alteração, a justificação, a versão afetada, o resultado da autorização e, em caso de falha da operação, o estado do erro devem ser registados em conjunto.
- Abertura do pedido de revisão, justificação e registo de origem
- Criação do rascunho e campos transportados da versão anterior
- Alterações de campos e anexos; referência segura para os valores anterior e novo
- Revisão técnica, devolução, aprovação e controlos de separação de funções
- Valor de resumo do ficheiro submetido a assinatura e resultado da operação de assinatura
- Resultado do certificado, estado de revogação, carimbo temporal e política de verificação utilizada
- Eventos de publicação, visibilidade no portal, descarregamento e distribuição externa
- Passagem da versão antiga ao estado «foi publicada nova revisão em substituição»
O rasto de operações deve conter os campos utilizador da aplicação, tempo fiável, tipo de evento, identidade do objeto, resultado e justificação. A autorização de administração não deve permitir reescrever silenciosamente o histórico; um registo que exija correção deve ser explicado com um novo contrarregisto. Em eventos com dados pessoais, o acesso deve ser limitado por papel e por necessidade.
Como verificar as assinaturas antiga e nova?
Cada versão deve ser verificada de forma independente. Mesmo que a assinatura da versão antiga seja válida, isso não significa que a versão continue atual; e a atualidade da nova versão não invalida a prova da assinatura antiga.
A BTK explica que a assinatura eletrónica segura permite detetar se os dados assinados foram alterados posteriormente e que a parte que verifica deve consultar o certificado qualificado, a validade ou o estado de revogação e as restrições de utilização. A ETSI EN 319 102-1 V1.4.1 define o processo de verificação e a ETSI TS 119 102-2 V1.4.1 define a comunicação estruturada do resultado da verificação. O resultado da aplicação deve distinguir, no mínimo, válido, inválido e indeterminado/prova em falta ; não deve considerar uma falha de serviço como sucesso.
- O resumo do ficheiro da versão pretendida e o contentor de assinatura são correspondidos.
- São avaliadas a integridade da assinatura, a cadeia de certificados, o estado no momento da assinatura e as limitações de utilização.
- São verificados, se existirem, o carimbo temporal e as provas de validação de longo prazo.
- O resultado é ligado ao registo da versão com a hora de verificação, a política/versão e a descrição do erro.
- Uma regra de negócio separada determina o estado atual, substituído, revogado ou rascunho.
O que protege o carimbo temporal e o pacote de arquivo?
O carimbo temporal ajuda a provar que os dados eletrónicos existiam antes de um determinado momento; não é, por si só, gestão de versões nem arquivo. Para verificação futura, o ficheiro assinado, a cadeia de certificados, a prova do estado de revogação, o carimbo temporal, o relatório de verificação e a política aplicada devem ser preservados em conjunto.
O Guia de Perfis de Utilização de Assinatura Eletrónica da BTK distingue os formatos de assinatura eletrónica com dados de verificação, de longo prazo e de arquivo. A estratégia de arquivo deve também tratar como operação registada a renovação de provas quando os métodos criptográficos ou a política envelhecerem. A renovação não altera o conteúdo do relatório antigo; acrescenta ao pacote de provas existente uma nova prova de proteção com histórico.
Como mostrar a versão antiga no portal e na distribuição?
A revisão atual deve ser destacada; a versão antiga deve permanecer localizável para o utilizador autorizado e mostrar claramente o estado «foi publicada nova revisão em substituição».
- O URL antigo ou o registo de verificação não devem descarregar silenciosamente o ficheiro novo.
- Deve mostrar-se ao utilizador a identidade do relatório consultado, a revisão, a data de publicação e o estado de atualização.
- Deve fornecer-se uma ligação segura para a versão atual; a justificação de alterações sensíveis não deve ser aberta a todos.
- Se for necessária informação ou recolha para quem recebeu a cópia antiga, devem criar-se tarefas por destinatário.
- Uma falha de distribuição não deve ser encerrada como se o envio tivesse sido feito.
Para os campos da vista pública de verificação, consulte o guia da página de verificação de relatórios por QR , que pode consultar.
Como estabelecer a segurança de autorizações e de dados pessoais?
As autorizações para abrir revisões, alterar conteúdo, aprovar tecnicamente, assinar, publicar e aceder ao histórico devem estar ligadas a papéis separados. A KVKK exige prevenir o acesso ilícito aos dados pessoais e obriga a medidas técnicas e administrativas que garantam a conservação dos dados; em vez de um único modelo de segurança, exige medidas proporcionais ao risco do trabalho e dos dados.
Por isso, o rasto de operações não deve ser um ficheiro legível por todos. A matriz de autorizações, a autenticação forte, o registo de acessos, as cópias de segurança imutáveis, os testes de restauro e o procedimento de análise de incidentes devem funcionar em conjunto. O prazo de conservação deve ser definido segundo o tipo de relatório, o contrato, a legislação aplicável e a finalidade do tratamento, e não assumido como universal e ilimitado.
Que cenários devem ser testados no piloto da VizyonTech?
Ao avaliar a solução Vizyon Periyodik , experimente, numa única família de relatórios, além da revisão normal, também cenários adversos. O critério de sucesso não é apenas gerar um novo PDF, mas o sistema impedir a publicação da versão errada e o encerramento com prova incompleta.
- Tente alterar o ficheiro assinado no próprio local; o sistema deve exigir a abertura de uma nova revisão.
- Envie para aprovação sem justificação da alteração; o fluxo deve bloquear.
- Altere o resumo do ficheiro antes da assinatura; a operação de assinatura deve ser cancelada.
- Quando o estado do certificado não puder ser obtido, examine o resultado da verificação; o resultado deve permanecer indeterminado.
- Abra a página de verificação da revisão antiga; deve ver-se que não está atual e a ligação à nova versão.
- Siga a tarefa de notificação e a prova de entrega para a cópia antiga distribuída.
Para conhecer a arquitetura mais ampla de aprovação e assinatura eletrónica, está disponível o guia de digitalização do processo de controlo periódico , que também pode consultar.
Fontes
- BTK — Informação Geral sobre Assinatura Eletrónica (atualização da página: 16 de janeiro de 2026; consultado em 24 de julho de 2026).
- BTK — Legislação sobre Assinatura Eletrónica e Guia de Perfis de Utilização de Assinatura Eletrónica (página de legislação/perfis; consultado em 24 de julho de 2026).
- ETSI — EN 319 102-1, Procedimentos de Criação e Verificação de Assinaturas AdES (V1.4.1, junho de 2024).
- ETSI — TS 119 102-2, Relatório de Verificação de Assinaturas (V1.4.1, junho de 2023).
- ISO — ISO/IEC 17020:2026, Requisitos para Organismos de Inspeção (3.ª edição: março de 2026; versão corrigida: junho de 2026).
- KVKK — Obrigações Relativas à Segurança dos Dados e Guia de Segurança de Dados Pessoais (consultado em 24 de julho de 2026).
O formato de assinatura a aplicar, a aprovação da revisão, o prazo de conservação e o método de notificação devem ser determinados avaliando o tipo de relatório, o contrato, o âmbito da organização e a legislação em vigor.