










¿Qué debe hacerse cuando se revisa un informe firmado electrónicamente?
No modifique el archivo firmado. Abra una nueva revisión justificada; conserve la versión firmada anterior, su valor de resumen y las pruebas de verificación. Someta la nueva versión a nueva aprobación técnica, fírmela y registre en el rastro de auditoría el vínculo entre las dos versiones.
Así el informe vigente se encuentra fácilmente; la copia antigua no desaparece silenciosamente ni parece la nueva versión. La firma electrónica respalda la integridad de la versión firmada. Cuando cambia el contenido, en lugar de trasladar la firma antigua al archivo nuevo se requiere un nuevo ciclo de firma.
¿Con qué estructura se conserva el registro de revisión?
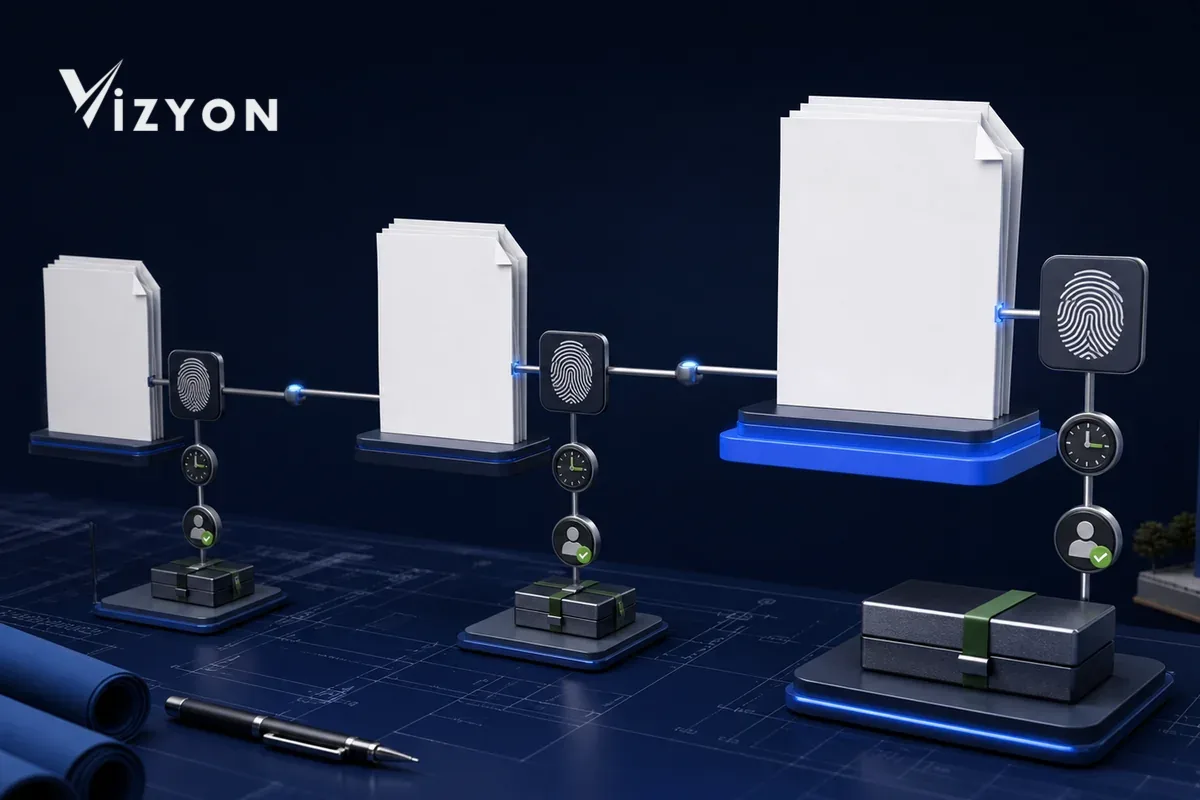
Respuesta breve: bajo un identificador de informe invariable, cada versión publicada debe ser un objeto aparte e inmutable; las versiones deben enlazarse con vínculos de “anterior” y “reemplazada por”.
| Registro | Información por conservar | Consecuencia técnica |
|---|---|---|
| Informe principal | Identidad de sistema invariable, orden de trabajo y alcance | Las versiones del mismo trabajo se encuentran en una única cadena |
| Versión publicada | Código de revisión, resumen del archivo, lista de anexos, hora de publicación y estado | La versión puede verificarse aunque cambie el nombre del archivo |
| Registro de cambio | Motivo, campos modificados, solicitante y evaluación de impacto | Puede explicarse por qué se abrió la revisión |
| Aprobación y firma | Revisor, aprobador, resultado de la firma, política y hora de verificación | Cada versión lleva su propia prueba de decisión y firma |
| Distribución | Destinatario, canal, versión enviada y resultado de la notificación | Se rastrea la información requerida para la copia antigua |
La ISO/IEC 17020:2026 es la edición vigente que introduce nuevas disposiciones sobre control de datos e información para organismos de inspección. Su reflejo en el software no es guardar solo el archivo del informe, sino mantener también controlados los vínculos de registro, decisión, acceso y versión que lo producen. Las condiciones aplicables de la organización deben evaluarse aparte según su propio alcance y plan de transición.
¿Qué eventos debe registrar el rastro de auditoría?
Respuesta breve: no basta la información de “¿quién cambió qué y cuándo?”. Deben registrarse juntos el antes y el después del cambio, su motivo, la versión afectada, el resultado de la autorización y, si la operación falla, el estado de error.
- La apertura de la solicitud de revisión, su motivo y el registro de origen
- La creación del borrador y los campos transferidos de la versión anterior
- Cambios de campos y anexos; referencia segura al valor anterior y nuevo
- Revisión técnica, devolución, aprobación y controles de separación de funciones
- El valor de resumen del archivo presentado a la firma y el resultado de la operación de firma
- Certificado, estado de revocación, marca de tiempo y resultado de la política de verificación usada
- Publicación, visibilidad en portal, descarga y eventos de distribución externa
- El paso de la versión antigua al estado “se ha publicado una nueva revisión en su lugar”
El rastro de auditoría debe llevar campos de usuario de la aplicación, tiempo confiable, tipo de evento, identidad del objeto, resultado y motivo. La autoridad de administrador no debe dar derecho a reescribir silenciosamente el pasado; cuando se necesite una corrección, el registro de log debe explicarse con un nuevo contrarregistro. En eventos con datos personales, el acceso debe limitarse por rol y por necesidad.
¿Cómo se verifican la firma antigua y la nueva?
Cada versión debe verificarse de forma independiente. Que la firma de la versión antigua sea válida no significa que esa versión siga vigente; que la nueva versión sea la vigente tampoco invalida la prueba de la firma antigua.
BTK explica que la firma electrónica segura permite detectar si los datos firmados fueron modificados con posterioridad, y que la parte verificadora debe comprobar el certificado cualificado, su validez o estado de revocación y las restricciones de uso. La ETSI EN 319 102-1 V1.4.1 define el proceso de verificación y la ETSI TS 119 102-2 V1.4.1 el reporte estructurado del resultado. El resultado de la aplicación debe distinguir al menos entre válida, inválida y indeterminada/evidencia incompleta ; no debe considerar exitoso un error del servicio.
- Se cotejan el resumen del archivo de la versión solicitada y el contenedor de firma.
- Se evalúan la integridad de la firma, la cadena de certificados, el estado en el momento de la firma y los límites de uso.
- Se comprueban, si existen, la marca de tiempo y las pruebas de validación a largo plazo.
- El resultado se vincula al registro de la versión con la hora de verificación, política/versión y descripción del error.
- Una regla de negocio aparte determina el estado vigente, reemplazada, anulada o borrador.
¿Qué protegen la marca de tiempo y el paquete de archivo?
La marca de tiempo ayuda a demostrar que el dato electrónico existía antes de un momento dado; no es por sí sola gestión de versiones ni archivo. Para la verificación futura deben conservarse juntos el archivo firmado, la cadena de certificados, la prueba de estado de revocación, la marca de tiempo, el informe de verificación y la política aplicada.
La Guía de Perfiles de Uso de Firma Electrónica de BTK distingue los formatos de firma electrónica con datos de verificación, de largo plazo y de archivo. La estrategia de archivo también debe tratar como operación registrada la renovación de pruebas cuando los métodos criptográficos o la política envejezcan. La renovación no cambia el contenido del informe antiguo; añade al paquete de pruebas existente una nueva prueba de protección con historial.
¿Cómo se muestra la versión antigua en el portal y la distribución?
Debe destacarse la revisión vigente; la versión antigua debe seguir siendo localizable para el usuario autorizado y mostrar de forma explícita el estado “se ha publicado una nueva revisión en su lugar”.
- Que la URL o el registro de verificación antiguo no descargue silenciosamente el archivo nuevo.
- Que se muestre al usuario la identidad del informe que consulta, la revisión, la fecha de publicación y el estado de vigencia.
- Que se dé un enlace seguro a la versión vigente; el motivo sensible del cambio no debe abrirse a todo el mundo.
- Si se requiere informar o recuperar copias para quienes recibieron la antigua, que se generen tareas por destinatario.
- Que un fallo de distribución no se cierre como si el envío se hubiera hecho.
Para los campos de la vista pública de verificación, la guía de la página de verificación QR del informe , que puede consultar.
¿Cómo deben establecerse la autorización y la seguridad de los datos personales?
Los permisos para abrir revisiones, cambiar contenido, aprobar técnicamente, firmar, publicar y acceder al historial deben vincularse a roles separados. La KVKK exige prevenir el acceso ilícito a los datos personales y adoptar medidas técnicas y administrativas para su protección; en lugar de un único modelo de seguridad, pide medidas proporcionadas al riesgo de la tarea y del dato.
Por eso el rastro de auditoría no debe ser un archivo que todos puedan leer. La matriz de permisos, la autenticación fuerte, el log de accesos, la copia de seguridad inmutable, la prueba de restauración y el procedimiento de investigación de incidentes deben trabajar juntos. El plazo de conservación debe determinarse según el tipo de informe, el contrato, la normativa aplicable y la finalidad del tratamiento, y no asumirse como universal e indefinido.
¿Qué escenarios deben probarse en el piloto de VizyonTech?
Al evaluar la solución Vizyon Periyodik pruebe en una única familia de informes, además de la revisión normal, también los escenarios desfavorables. El criterio de éxito no es solo generar un nuevo PDF, sino que el sistema impida publicar la versión equivocada y cerrar con evidencia incompleta.
- Intente modificar en el sitio el archivo firmado; el sistema debe exigir la apertura de una nueva revisión.
- Envíe a aprobación sin motivo del cambio; el flujo debe cerrarse.
- Modifique el resumen del archivo antes de la firma; la operación de firma debe cancelarse.
- Examine el resultado de verificación cuando no puede obtenerse el estado del certificado; el resultado debe permanecer indeterminado.
- Abra la página de verificación de la revisión antigua; debe verse que no está vigente y el vínculo con la nueva versión.
- Siga la tarea de notificación y el comprobante de entrega para la copia antigua distribuida.
Para conocer una arquitectura más amplia de aprobación y firma electrónica, dispone de la guía de digitalización del proceso de control periódico , que también puede consultar.
Fuentes
- BTK — Información General sobre Firma Electrónica (página actualizada: 16 de enero de 2026; acceso: 24 de julio de 2026).
- BTK — Normativa de Firma Electrónica y Guía de Perfiles de Uso de Firma Electrónica (página de normativa/perfiles; acceso: 24 de julio de 2026).
- ETSI — EN 319 102-1, Procedimientos de Creación y Verificación de Firmas AdES (V1.4.1, junio de 2024).
- ETSI — TS 119 102-2, Informe de Verificación de Firmas (V1.4.1, junio de 2023).
- ISO — ISO/IEC 17020:2026, Requisitos para Organismos de Inspección (3.ª edición: marzo de 2026; versión corregida: junio de 2026).
- KVKK — Obligaciones relativas a la Seguridad de los Datos y Guía de Seguridad de Datos Personales (acceso: 24 de julio de 2026).
La forma de firma por aplicar, la aprobación de la revisión, el plazo de conservación y el método de notificación deben determinarse evaluando el tipo de informe, el contrato, el alcance de la organización y la normativa vigente.