










Réponse courte : L'intelligence artificielle doit classer les preuves d'inspection, signaler les manques et soumettre une proposition au spécialiste. La décision de conformité, l'interprétation d'une constatation critique, l'acceptation d'une dérogation et la publication du rapport ne doivent pas être finalisées sans l'approbation traçable d'une personne compétente.
Pourquoi tracer la limite en fonction de la tâche ?
La question « utilisons-nous l'intelligence artificielle ? » ne suffit pas à elle seule. La vraie question est de savoir quelle tâche accomplit le système et ce qu'entraîne une sortie erronée. Associer une photo au bon bon de travail et décider qu'un équipement est apte au service ne relèvent pas de la même classe de risque.
L’ISO a publié en mars 2026 la norme ISO/IEC 17020:2026 ; celle-ci repose sur la compétence, l’impartialité et le fonctionnement cohérent des organismes d’inspection. La nouvelle édition met aussi en avant la réflexion fondée sur les risques et la maîtrise des données et des informations. La conséquence technique de ce cadre est la suivante : la sortie d’IA doit être conçue comme une donnée d’entrée contrôlée du processus, et non comme une décision indépendante se substituant à la méthode d’inspection et au personnel compétent.
Où l'intelligence artificielle produit-elle une valeur sûre ?
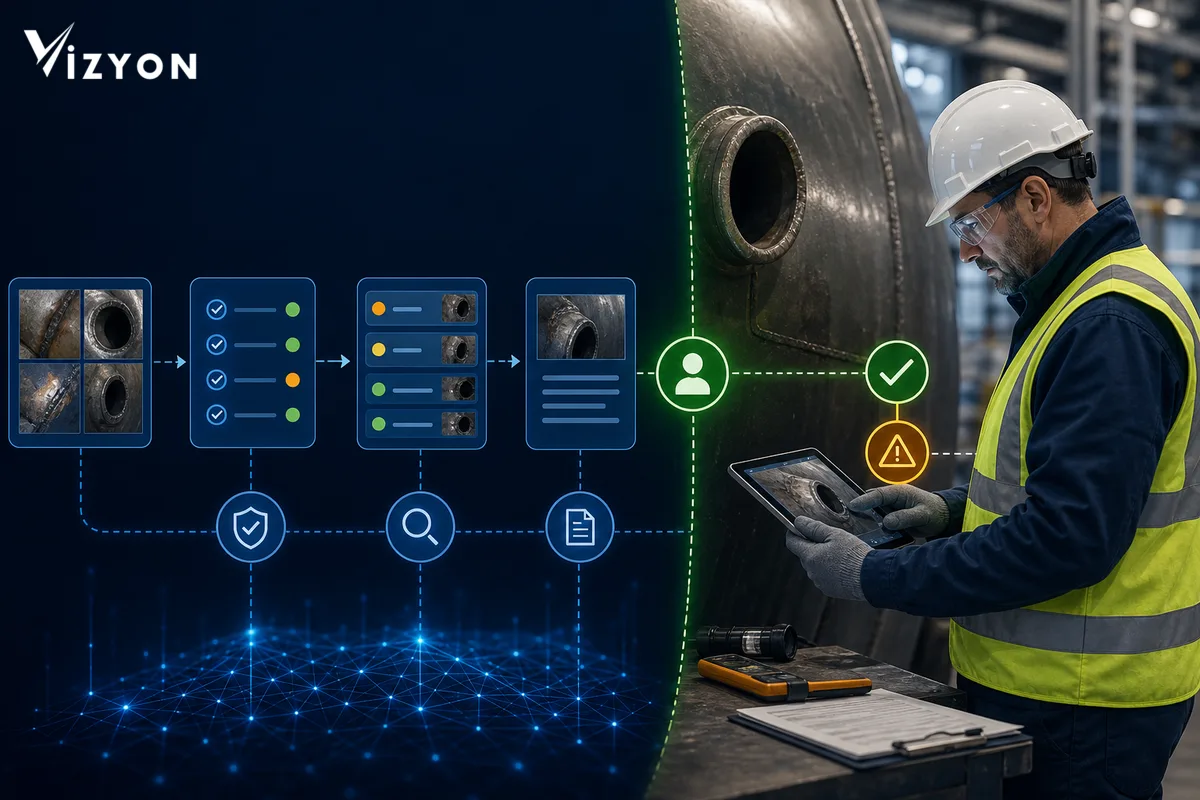
Les domaines les plus appropriés sont les tâches d'appui dont la sortie est réversible et où le spécialiste peut facilement revenir à la preuve originale. Le refus de la proposition du système ne doit pas perturber le flux de travail ; une faible confiance, une dérive des données ou une preuve manquante doit automatiquement créer une file d'examen.
- Contrôle de complétude des enregistrements : signaler, avant la publication du rapport, les manques de champs obligatoires, de photos, d'enregistrement d'instrument, de compétence du personnel et d'horodatage.
- Priorisation des anomalies : classer, parmi de nombreuses mesures ou images, les enregistrements suspects que le spécialiste examinera en premier ; sans prononcer de verdict « il y a un défaut ».
- Mise en correspondance documents-preuves : relier la photo de terrain à l'équipement, au point de contrôle et au bon de travail ; laisser les correspondances ambiguës dans une file humaine.
- Génération de brouillons : produire un résumé de rapport ou un brouillon de constatation à partir des champs approuvés ; ne pas publier une phrase dont la source ne peut pas être montrée.
- Appui à la planification : Proposer des itinéraires ou des ordres de passage à partir des données de charge de travail, de localisation et de durée, sans jamais contourner les règles strictes telles que les compétences, l'indépendance et l'adéquation des équipements.
Le cœur en ligne actuel du NIST AI RMF 1.0 exige la séparation des rôles humain–IA, la documentation des limites de connaissance du système, la définition des processus de supervision humaine et la mise à l'essai des systèmes avant leur mise en service comme pendant leur utilisation. Dans le flux de travail VizyonTech, cela se traduit par le maintien, dans une même piste d'audit, de la version du modèle, de la preuve d'entrée, de l'état de confiance/d'exception et de l'intervention humaine.
À quelles étapes une approbation humaine doit-elle rester obligatoire ?
Si le résultat a un effet sur la sécurité, la conformité réglementaire, le périmètre d'accréditation, les droits du client ou le caractère officiel du rapport, l'être humain ne doit pas se réduire à un simple bouton symbolique « approuver ». La personne compétente doit pouvoir accéder à la preuve primaire, rejeter la proposition, consigner le motif et arrêter le processus.
| Tâche | Rôle de l'IA | Verrou humain | Comportement en mode défaillant (fail-closed) |
|---|---|---|---|
| Classification des photos et des enregistrements | Recommandation | Vérification des correspondances à faible confiance | Si la correspondance est ambiguë, l'enregistrement n'est pas clôturé |
| Balayage des anomalies | Priorisation | Interprétation de la preuve brute et constitution du constat | Le résultat du modèle ne vaut pas défaut à lui seul |
| Acceptation des mesures | Alerte de cohérence/limites | Évaluation de la conformité de la méthode, de l'équipement et des conditions | En cas de traçabilité incomplète, le résultat est inutilisable |
| Décision de conformité | Résumé des preuves | Décision technique compétente | Sans approbation humaine, la décision ne se forme pas |
| Exception ou écart | Signal de risque | Acceptation/refus motivé par une personne habilitée | Sans approbation limitée dans le temps et consignée, le processus s'arrête |
| Publication du rapport | Vérification du brouillon et de l'exhaustivité | Approbation technique et signature si nécessaire | Aucune version non approuvée ne peut être publiée à l'extérieur |
Règlement (UE) 2024/1689 sur l'intelligence artificielle, article 14, prévoit, pour les systèmes à haut risque, que l'agent de supervision puisse comprendre les capacités et les limites du système, reste vigilant face au biais d'automatisation, interprète et invalidate les résultats et puisse arrêter le système. Cet article ne soutient pas que tout usage de l'IA en inspection serait juridiquement « à haut risque » ; il mobilise ces capacités comme une liste de contrôle de conception solide pour les décisions d'inspection critiques.
Comment l'approbation humaine devient-elle un contrôle réel ?
Inscrire un nom sur un écran d'approbation ne suffit pas. Pour un contrôle efficace, la tâche, l'autorité et la preuve doivent converger au même endroit :
- Définissez les rôles à l'avance : Reliez, via le dossier de compétences, qui peut approuver quelle méthode, quel périmètre et quel type de décision.
- Présentez la preuve primaire : L'expert doit pouvoir voir non seulement le résumé de l'IA, mais aussi la photo, la mesure brute, l'équipement, la méthode et les révisions antérieures.
- Ne masquez pas l'incertitude : La version du modèle, l'heure de l'évaluation, le seuil de performance et le motif de la faible confiance doivent figurer dans la piste d'audit.
- Rendez le refus possible : Les pouvoirs de modifier la proposition, de la rejeter, de la renvoyer en seconde revue et d'arrêt d'urgence doivent être réels.
- Mesurez le biais d'automatisation : La fréquence à laquelle les humains acceptent la proposition sans preuve, les constats manqués et les exemples de fausses alarmes doivent être examinés périodiquement.
Destiné aux organismes d'inspection ILAC P15:05/2020, est le document ILAC en vigueur qui explicite l'application d'accréditation de l'ISO/IEC 17020:2012. Bien que l'édition 2026 de l'ISO ait été publiée, le plan de transition de l'organisme et les dispositions actualisées de son autorité d'accréditation doivent en outre être vérifiés. C'est pourquoi le logiciel ne doit pas supposer une version fixe de la norme ; la méthode, le périmètre et la règle de transition doivent rester paramétrables.
Comment protéger la sécurité et la confidentialité des données ?
Les photos de terrain, les informations clients, les dossiers du personnel et le contenu des rapports ne doivent pas être envoyés sans contrôle à un modèle à usage général. L’autorité KVKK a publié le 24 novembre 2025 le document Directive sur l'intelligence artificielle générative et la protection des données personnelles, qui met l’accent sur une approche centrée sur l’humain, transparente et auditable, ainsi que sur l’évaluation du traitement des données personnelles sur l’ensemble de leur cycle de vie.
Dans la pratique technique, la minimisation des données, l'accès par rôles, la consignation des destinataires des transferts, la durée de conservation, l'évaluation des prestataires tiers et le flux de suppression/anonymisation doivent être mis en place conjointement. Les entrées et sorties du modèle ne doivent pas constituer une archive fantôme échappant au contrôle d'accès.
Exemple d'architecture de contrôle dans le flux de travail VizyonTech
Vizyon Periyodik comme dans un flux centré sur le terrain, la couche d'IA peut produire, après l'ordre de travail et les verrous de compétence et d'équipement, un état d'exhaustivité des preuves et une priorisation des anomalies. Toutefois, la décision technique, le verrouillage de version et la publication du rapport doivent demeurer dans la chaîne d'approbation habilitée existante. De la même manière, dans la gestion des rapports de contrôle non destructif (NDT) la preuve brute propre à la méthode doit être conservée indépendamment du résumé produit par l'IA.
La piste d'audit minimale doit comprendre l'identifiant de l'ordre de travail, la source des données, les versions du modèle et des règles, l'horodatage, la proposition, les informations de confiance/d'exception, la preuve consultée par l'humain, l'action d'acceptation/de refus, le motif et la version du rapport publiée. Si le modèle est indisponible, le chemin de décision critique doit se poursuivre manuellement et en toute sécurité ; aucune publication automatique ne doit avoir lieu avec des preuves incomplètes.
Matrice de preuves
| Affirmation | Source | Date / version | Équivalent VizyonTech | Conséquence technique |
|---|---|---|---|---|
| La confiance en matière d'inspection repose sur la compétence, l'impartialité et une exploitation cohérente | ISO, ISO/IEC 17020 | 2026, 3e édition ; version corrigée 2026-06 | La couche d'appui par l'IA reste un appui | La décision de conformité est verrouillée sur un rôle compétent |
| Les rôles humain–IA, les limites et la supervision doivent être documentés | Noyau du NIST AI RMF (AI RMF Core) | AI RMF 1.0, 2023 ; accès à la ressource en ligne 2026 | Piste des rôles, modèles, entrées et actions | La recommandation devient refusable et testable |
| Dans la supervision critique, l'humain doit pouvoir invalider le résultat et arrêter le système | UE 2024/1689, article 14 | 2024 ; le calendrier d'application varie selon l'usage et le périmètre | Neutralisation (override), arrêt et seconde revue | Un contrôle effectif remplace l'approbation symbolique |
| L'application d'accréditation de l'ISO/IEC 17020 fait en outre l'objet d'une interprétation | ILAC P15 | 05/2020 | Les règles de version et de transition sont paramétrées | Aucune transition ancienne/nouvelle norme n'est supposée |
| Les effets sur les données personnelles sont évalués sur tout le cycle de vie de l'IA | Directive du KVKK sur l'IA générative | 24.11.2025 | Contrôles de minimisation, d'accès et de conservation | Les données de terrain ne sont pas transférées sans contrôle vers le modèle |
Décision finale
En inspection, une bonne conception de l'IA est plus concrète que le slogan « garder l'humain dans la boucle » : elle accélère les tâches préparatoires à faible risque, laisse la décision critique à la personne compétente et relie chaque action des deux à une preuve. Lors du premier pilote, choisissez une seule tâche ; consignez par écrit, avant la mise en production, le coût d'erreur, la condition de repli, l'autorité humaine et le critère de succès.
Sources
- ISO — ISO/IEC 17020:2026, Évaluation de la conformité — Exigences pour les organismes procédant à des inspections (mars 2026 ; version anglaise corrigée juin 2026).
- ILAC — ILAC P15:05/2020, Application de l'ISO/IEC 17020:2012 pour l'accréditation des organismes d'inspection.
- NIST — Cadre de gestion des risques de l'intelligence artificielle (AI RMF 1.0), NIST AI 100-1 (26 janvier 2023).
- NIST AIRC — Noyau de l'AI RMF : gouverner, cartographier, mesurer, gérer (Govern, Map, Measure, Manage).
- EUR-Lex — Règlement (UE) 2024/1689, en particulier l'article 14 (13 juin 2024).
- Autorité de protection des données personnelles — Directive sur l'intelligence artificielle générative et la protection des données personnelles (en 15 questions) (24 novembre 2025).