










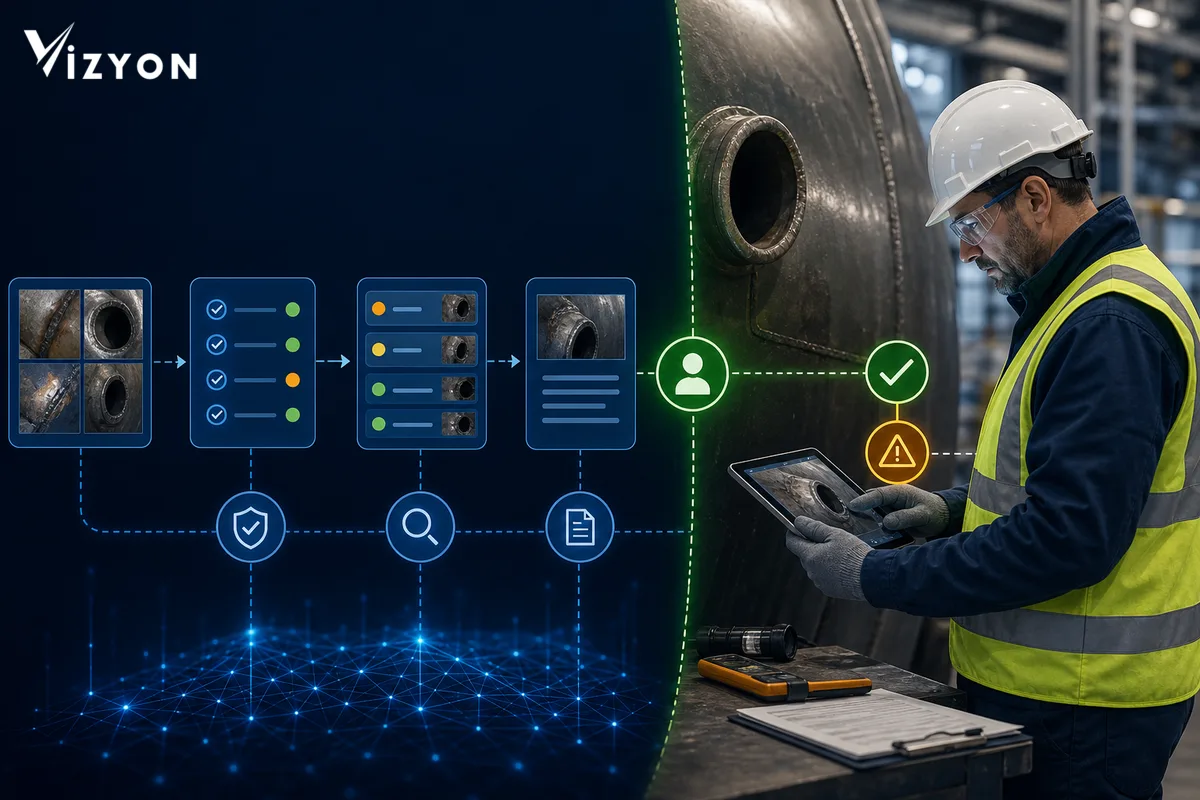
Risposta breve: L'intelligenza artificiale deve classificare le evidenze di ispezione, mostrarne le carenze e presentare proposte all'esperto. La decisione di conformità, l'interpretazione del reperto critico, l'accettazione delle eccezioni e la pubblicazione del rapporto non devono invece completarsi senza l'approvazione tracciabile di una persona competente.
Perché il confine corretto va tracciato per singolo compito?
La domanda “usiamo l'intelligenza artificiale?” non basta da sola. La domanda essenziale è quale compito svolga il sistema e a cosa conduca un output errato. Corrispondere la foto al giusto ordine di lavoro e decidere l'idoneità all'uso dell'attrezzatura non appartengono alla stessa classe di rischio.
La norma ISO/IEC 17020:2026, pubblicata da ISO a marzo 2026, si fonda su competenza, imparzialità e funzionamento coerente per gli organismi di ispezione; nella nuova edizione emergono anche il pensiero basato sul rischio e il controllo dei dati e delle informazioni. La conseguenza tecnica di questa cornice è la seguente: l'output dell'IA non è una decisione autonoma che sostituisce il metodo di ispezione e il personale competente, ma va progettato come input controllato del processo.
Dove l'intelligenza artificiale produce valore in sicurezza?
Le aree più idonee sono i compiti di supporto con output revocabile, in cui l'esperto può facilmente tornare all'evidenza primaria. Il rifiuto della proposta del sistema non deve disturbare il flusso di lavoro; la bassa confidenza, la deriva dei dati o l'evidenza mancante devono generare automaticamente una coda di esame.
- Controllo di completezza del record: Segnalare, prima della pubblicazione del rapporto, le carenze in campi obbligatori, foto, registrazione dello strumento, competenza del personale e marcatura temporale.
- Prioritizzazione delle anomalie: Ordinare, tra numerose misurazioni o immagini, i record sospetti su cui l'esperto guarderà per primo; non emettere un giudizio di “difetto presente”.
- Corrispondenza documenti ed evidenze: Collegare la foto di campo ad attrezzatura, punto di controllo e ordine di lavoro; lasciare la corrispondenza ambigua in coda umana.
- Produzione di bozze: Generare da campi approvati un riassunto del rapporto o una bozza di reperto; non pubblicare frasi di cui non si può mostrare la fonte.
- Supporto alla pianificazione: Proporre percorsi o sequenze sulla base di dati di carico, posizione e durata; non eludere regole rigide come competenza, indipendenza e idoneità della strumentazione.
Il nucleo in linea aggiornato del NIST AI RMF 1.0 richiede la separazione dei ruoli uomo–IA, la documentazione dei limiti informativi del sistema, la definizione dei processi di supervisione umana e la prova dei sistemi prima della messa in esercizio e durante l'uso. Nel flusso di lavoro VizyonTech ciò si traduce nel mantenere nella stessa traccia di audit versione del modello, evidenza di input, stato di confidenza/eccezione e operazione umana.
In quali passaggi l'approvazione umana deve restare obbligatoria?
Se l'output incide su sicurezza, conformità normativa, ambito di accreditamento, diritti del cliente o natura ufficiale del rapporto, l'essere umano non deve essere un semplice pulsante simbolico “approva”. La persona competente deve poter accedere all'evidenza primaria, respingere la proposta, registrarne la motivazione e fermare il processo.
| Compito | Ruolo dell'IA | Porta umana | Comportamento fail-closed |
|---|---|---|---|
| Classificazione di foto e record | Proposta | Verifica delle corrispondenze a bassa confidenza | Se la corrispondenza è ambigua, il record non si chiude |
| Scansione di anomalie | Prioritizzazione | Interpretazione dell'evidenza grezza e formulazione del reperto | Il risultato del modello da solo non costituisce difetto |
| Accettazione della misura | Avviso di coerenza/limiti | Valutazione di idoneità di metodo, strumento e condizioni | Con tracciabilità incompleta il risultato non è utilizzabile |
| Decisione di conformità | Sintesi delle evidenze | Decisione tecnica competente | Senza approvazione umana non si forma la decisione |
| Eccezione o scostamento | Segnale di rischio | Accettazione/rifiuto motivato da parte autorizzata | Senza approvazione a tempo e registrata il processo si ferma |
| Pubblicazione del rapporto | Bozza e controllo di completezza | Approvazione tecnica e, se necessaria, firma | La versione non approvata non può essere resa esterna |
Articolo 14 del Regolamento UE sull'intelligenza artificiale 2024/1689 prevede che, nei sistemi ad alto rischio, il responsabile della supervisione possa comprendere le capacità e i limiti, presti attenzione contro il bias da automazione, interpreti e possa invalidare l'output e possa fermare il sistema. Questo articolo non sostiene che ogni uso di IA nell'ispezione sia legalmente “ad alto rischio”; usa queste capacità come una solida checklist di progettazione per le decisioni di ispezione critiche.
Come rendere l'approvazione umana un controllo reale?
Scrivere un nome nella schermata di approvazione non basta. Per un controllo efficace, compito, autorità ed evidenza devono convergere nello stesso luogo:
- Definite il ruolo in anticipo: Collegate al record di competenza chi possa approvare, per quale metodo, ambito e tipo di decisione.
- Mostrate l'evidenza primaria: L'esperto deve poter vedere non solo il riassunto dell'IA, ma la foto, la misura grezza, lo strumento, il metodo e le revisioni precedenti.
- Non nascondete l'incertezza: Versione del modello, orario della valutazione, soglia prestazionale e motivo della bassa confidenza devono risultare nella traccia di audit.
- Rendete possibile il rifiuto: Le facoltà di modificare la proposta, respingerla, inviarla a un secondo esame e fermare d'urgenza devono essere reali.
- Misurate il bias da automazione: Verificate periodicamente con quale frequenza le persone accettano la proposta senza evidenze, i reperti mancati e gli esempi di falsi allarmi.
Per gli organismi di ispezione, la ILAC P15:05/2020 è l'attuale documento ILAC che illustra l'applicazione dell'accreditamento secondo ISO/IEC 17020:2012. Anche se l'edizione 2026 di ISO è stata pubblicata, il piano di transizione dell'organizzazione e le disposizioni aggiornate della propria autorità di accreditamento vanno verificati separatamente. Pertanto il software non deve assumere fissa la versione dello standard; deve mantenere configurabili metodo, ambito e regola di transizione.
Come tutelare sicurezza e riservatezza dei dati?
Le foto di campo, le informazioni sui clienti, i registri del personale e i contenuti dei rapporti non devono essere inviati senza controllo a un modello generico. La guida KVKK del 24 novembre 2025 su intelligenza artificiale generativa e protezione dei dati personali sottolinea un approccio antropocentrico, trasparente e verificabile, e la valutazione lungo l'intero ciclo di vita del trattamento dei dati personali.
Nella pratica tecnica vanno istituiti congiuntamente minimizzazione dei dati, accesso per ruolo, registrazione della destinazione dei trasferimenti, periodo di conservazione, valutazione dei fornitori terzi e flusso di cancellazione/anonimizzazione. Input e output del modello non devono creare un archivio ombra separato che sfugga al controllo degli accessi.
Architettura di controllo di esempio nel flusso di lavoro VizyonTech
Vizyon Periyodik , in un flusso orientato al campo il livello IA può produrre completezza delle evidenze e priorità delle anomalie dopo l'ordine di lavoro e le porte di competenza e strumentazione. Tuttavia la decisione tecnica, il blocco della versione e la pubblicazione del rapporto devono restare nella catena esistente di approvazioni autorizzate. Analogamente, nella gestione dei rapporti NDT l'evidenza grezza specifica del metodo va conservata indipendentemente dal riassunto dell'IA.
La traccia di audit minima deve includere identificativo dell'ordine di lavoro, fonte dei dati, versione di modello e regole, orario, proposta, informazioni di confidenza/eccezione, evidenze consultate dall'umano, operazione di accettazione/rifiuto, motivazione e versione del rapporto pubblicato. Se il modello non è disponibile, il percorso decisionale critico deve proseguire in modo manuale e sicuro; non si deve pubblicare automaticamente con evidenze mancanti.
Matrice delle evidenze
| Affermazione | Fonte | Data / versione | Controparte VizyonTech | Risultato tecnico |
|---|---|---|---|---|
| L'affidabilità dell'ispezione si fonda su competenza, imparzialità e funzionamento coerente | ISO, ISO/IEC 17020 | 2026, 3ª edizione; versione corretta 2026-06 | È un livello di supporto IA | La decisione di conformità resta bloccata nel ruolo competente |
| Ruoli uomo–IA, limiti e supervisione devono essere documentati | NIST AI RMF Core | AI RMF 1.0, 2023; accesso alla fonte in linea 2026 | Ruolo, modello, input e traccia di audit | La proposta diventa respingibile e verificabile |
| Nella supervisione critica l'umano deve poter invalidare l'output e fermare il sistema | UE 2024/1689 Articolo 14 | 2024; il calendario applicativo varia per uso e ambito | Override, stop e secondo esame | Si instaura un controllo efficace al posto dell'approvazione simbolica |
| L'applicazione dell'accreditamento ISO/IEC 17020 è interpretata separatamente | ILAC P15 | 05/2020 | Versione e regole di transizione rese configurabili | La transizione tra standard vecchio/nuovo non è data per scontata |
| Gli effetti sui dati personali vanno valutati lungo il ciclo di vita dell'IA | Guida KVKK sull'IA generativa | 24.11.2025 | Controlli di minimizzazione, accesso e conservazione | I dati di campo non sono trasferiti al modello senza controllo |
Decisione finale
Nell'ispezione, una buona progettazione dell'IA è più concreta dello slogan “mantenere l'umano nel ciclo”: accelera i lavori preparatori a basso rischio, lascia la decisione critica alla persona competente e lega con evidenze ogni operazione svolta da entrambi. Nel primo pilota scegliete un solo compito; prima della messa in produzione mettete per iscritto il costo dell'errore, la condizione di fuga, l'autorità umana e il criterio di successo.
Fonti
- ISO — ISO/IEC 17020:2026, Conformity assessment — Requirements for bodies performing inspection (marzo 2026; versione inglese corretta giugno 2026).
- ILAC — ILAC P15:05/2020, Application of ISO/IEC 17020:2012 for the Accreditation of Inspection Bodies.
- NIST — Artificial Intelligence Risk Management Framework (AI RMF 1.0), NIST AI 100-1 (26 gennaio 2023).
- NIST AIRC — AI RMF Core: Govern, Map, Measure, Manage.
- EUR-Lex — Regolamento (UE) 2024/1689, in particolare l'articolo 14 (13 giugno 2024).
- Kişisel Verileri Koruma Kurumu — guida all'IA generativa e alla protezione dei dati personali (in 15 domande) (24 novembre 2025).