










Respuesta breve: La inteligencia artificial debe clasificar la evidencia de inspección, mostrar las carencias y presentar propuestas al especialista. La decisión de conformidad, la interpretación del hallazgo crítico, la aceptación de excepciones y la publicación del informe no deben completarse sin la aprobación trazable de una persona competente.
¿Por qué el límite correcto debe trazarse por tarea?
La pregunta “¿usamos inteligencia artificial?” no basta por sí sola. La cuestión real es qué tarea realiza el sistema y a qué conduce una salida errónea. Asociar la fotografía con la orden de trabajo correcta no está en la misma clase de riesgo que decidir que el equipo es apto para uso.
En marzo de 2026, ISO publicó la norma ISO/IEC 17020:2026, que se basa en la competencia, la imparcialidad y el funcionamiento coherente de los organismos de inspección; en la nueva edición destacan también el pensamiento basado en riesgos y el control de datos e información. La consecuencia técnica de este marco es la siguiente: la salida de IA debe diseñarse como una entrada controlada al proceso, sin sustituir al método de inspección ni al personal competente mediante una decisión independiente.
¿Dónde genera valor seguro la inteligencia artificial?
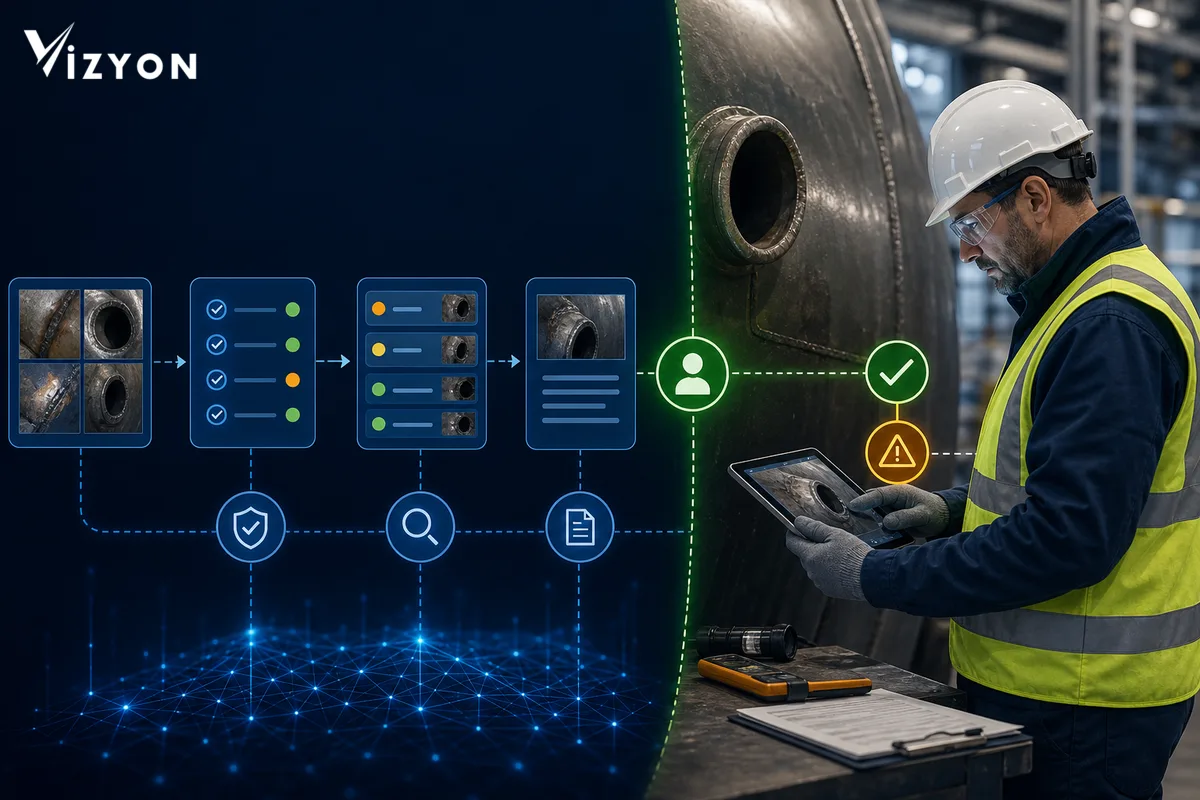
Las áreas más adecuadas son las tareas de apoyo con salida reversible y en las que el especialista puede volver fácilmente a la evidencia primaria. Que se rechace la propuesta del sistema no debe romper el flujo; la baja confianza, el desplazamiento de datos o la evidencia incompleta deben crear automáticamente una cola de revisión.
- Control de completitud del registro: Marcar antes de la publicación del informe las carencias en campos obligatorios, fotografías, registro del equipo, competencia del personal y marca de tiempo.
- Priorización de anomalías: Ordenar los registros sospechosos que el especialista verá primero entre muchas mediciones o imágenes; no emitir el veredicto de “hay defecto”.
- Correspondencia de documentos y evidencias: Relacionar la foto de campo con el equipo, el punto de control y la orden de trabajo; dejar la correspondencia ambigua en la cola humana.
- Generación de borradores: Crear un resumen del informe o un borrador de hallazgos a partir de campos aprobados; no publicar una frase cuya fuente no pueda mostrar.
- Apoyo a la planificación: Proponer ruta o secuencia con datos de carga, ubicación y duración; no saltarse reglas duras como competencia, independencia e idoneidad del equipo.
El núcleo en línea vigente del NIST AI RMF 1.0 exige la separación de roles humano-IA, la documentación de los límites de información del sistema, la definición de procesos de supervisión humana y la prueba de los sistemas antes de la puesta en servicio y durante el uso. En el flujo de VizyonTech su reflejo es mantener en la misma pista de auditoría la versión del modelo, la evidencia de entrada, el estado de confianza/excepción y la operación humana.
¿En qué pasos debe seguir siendo obligatoria la aprobación humana?
Si la salida afecta a la seguridad, al cumplimiento normativo, al alcance de acreditación, al derecho del cliente o al carácter oficial del informe, el ser humano no debe ser un mero botón simbólico de “aprobar”. La persona competente debe poder acceder a la evidencia primaria, rechazar la propuesta, registrar el motivo y detener el proceso.
| Tarea | Rol de la IA | Compuerta humana | Comportamiento fail-closed |
|---|---|---|---|
| Clasificación de fotos y registros | Propuesta | Verificación de correspondencias de baja confianza | Si la correspondencia es ambigua, el registro no se cierra |
| Barrido de anomalías | Priorización | Interpretar la evidencia en bruto y construir el hallazgo | El resultado del modelo no cuenta por sí solo como defecto |
| Aceptación de mediciones | Advertencia de coherencia/límite | Evaluar la idoneidad de método, equipo y condición | Sin trazabilidad completa el resultado no es utilizable |
| Decisión de conformidad | Resumen de evidencia | Decisión técnica competente | Sin aprobación humana no se forma decisión |
| Excepción o desviación | Señal de riesgo | Aceptación/rechazo justificado por autoridad | Sin aprobación con plazo y registrada el proceso se detiene |
| Publicación del informe | Borrador y control de completitud | Aprobación técnica y, si procede, firma | La versión sin aprobar no puede exponerse al exterior |
El artículo 14 del Reglamento de Inteligencia Artificial de la UE 2024/1689, prevé, para sistemas de alto riesgo, que el supervisor pueda comprender las capacidades y limitaciones, esté atento al sesgo de automatización, pueda interpretar y anular la salida y pueda detener el sistema. Este artículo no afirma que todo uso de IA en inspección sea legalmente “de alto riesgo”; usa estas capacidades como una sólida lista de control de diseño para decisiones críticas de inspección.
¿Cómo se convierte la aprobación humana en un control real?
Escribir un nombre en la pantalla de aprobación no basta. Para un control eficaz, la tarea, la autoridad y la evidencia deben unirse en el mismo lugar:
- Defina el rol de antemano: Vincule con el registro de competencia quién puede aprobar en qué método, alcance y tipo de decisión.
- Muestre la evidencia primaria: Que el especialista vea no solo el resumen de IA, sino la foto, la medición en bruto, el equipo, el método y las revisiones anteriores.
- No oculte la incertidumbre: Que la versión del modelo, la hora de evaluación, el umbral de desempeño y el motivo de baja confianza figuren en la pista de auditoría.
- Haga posible el rechazo: Las facultades de modificar la propuesta, rechazarla, enviarla a segunda revisión y detener de emergencia deben ser reales.
- Mida el sesgo de automatización: Que se revisen periódicamente con qué frecuencia las personas aceptan la propuesta sin evidencia, los hallazgos omitidos y los ejemplos de falsas alarmas.
Dirigida a los organismos de inspección, la ILAC P15:05/2020, es el documento vigente de ILAC que explica la aplicación de acreditación de la ISO/IEC 17020:2012. Aunque la edición de 2026 de ISO esté publicada, deben verificarse además el plan de transición de la organización y las disposiciones vigentes de su propia autoridad de acreditación. Por eso el software no debe asumir una versión fija del estándar; debe mantener configurables el método, el alcance y la regla de transición.
¿Cómo se protegen la seguridad y la privacidad de los datos?
Las fotos de campo, la información del cliente, los registros de personal y los contenidos de los informes no deben enviarse sin control a un modelo de propósito general. La KVKK, en su documento del 24 de noviembre de 2025 titulado Guía sobre Inteligencia Artificial Generativa y Protección de Datos Personales, subraya un enfoque centrado en el ser humano, transparente y auditable, y la evaluación del tratamiento de datos personales durante todo su ciclo de vida.
En la aplicación técnica deben establecerse juntos la minimización de datos, el acceso por rol, el registro del destino de transferencia, el plazo de conservación, la evaluación de proveedores terceros y el flujo de supresión/anonimización. La entrada y la salida del modelo no deben formar un archivo paralelo que escape al control de acceso.
Arquitectura de control de ejemplo en el flujo de trabajo de VizyonTech
Vizyon Periyodik en un flujo centrado en campo como este, la capa de IA puede producir, tras la orden de trabajo y las compuertas de competencia y equipo, la completitud de evidencia y la prioridad de anomalías. Pero la decisión técnica, el bloqueo de versión y la publicación del informe deben permanecer en la cadena de aprobación autorizada existente. De forma similar, en la gestión de informes de END la evidencia en bruto específica del método debe conservarse con independencia del resumen de IA.
La pista de auditoría mínima debe incluir la identidad de la orden de trabajo, la fuente de datos, la versión del modelo y de las reglas, la hora, la propuesta, la información de confianza/excepción, la evidencia vista por la persona, la operación de aceptación/rechazo, el motivo y la versión del informe publicado. Si el modelo no está disponible, la vía de decisión crítica debe continuar de forma manual y segura; no debe hacerse publicación automática con evidencia incompleta.
Matriz de evidencia
| Afirmación | Fuente | Fecha / versión | Correlato en VizyonTech | Consecuencia técnica |
|---|---|---|---|---|
| La confianza en la inspección se basa en competencia, imparcialidad y funcionamiento coherente | ISO, ISO/IEC 17020 | 2026, 3.ª edición; versión corregida 2026-06 | Es una capa de apoyo con IA | La decisión de conformidad queda bloqueada en el rol competente |
| Los roles humano-IA, los límites y la supervisión deben documentarse | Núcleo del NIST AI RMF | AI RMF 1.0, 2023; acceso al recurso en línea 2026 | Rol, modelo, entrada y pista de auditoría | La propuesta se vuelve rechazable y probable |
| En la supervisión crítica el humano debe poder anular la salida y detener el sistema | UE 2024/1689 Artículo 14 | 2024; el calendario de aplicación varía según el uso/alcance | Anulación, parada y segunda revisión | Se establece un control eficaz en lugar de la aprobación simbólica |
| La aplicación de acreditación de ISO/IEC 17020 se interpreta además | ILAC P15 | 05/2020 | Se configuran la versión y las reglas de transición | No se supone la transición entre estándar antiguo/nuevo |
| Los efectos sobre datos personales deben evaluarse durante todo el ciclo de vida de la IA | Guía de IA Generativa de la KVKK | 24.11.2025 | Controles de minimización, acceso y conservación | El dato de campo no se transfiere sin control al modelo |
Decisión final
El buen diseño de IA en inspección es más concreto que el lema “mantener al humano en el ciclo”: acelera las tareas preparatorias de bajo riesgo, deja la decisión crítica en la persona competente y vincula con evidencia cada operación de ambos. En el primer piloto elija una única tarea; documente por escrito, antes de pasar a producción, el coste del error, la condición de escape, la autoridad humana y el criterio de éxito.
Fuentes
- ISO — ISO/IEC 17020:2026, Evaluación de la conformidad — Requisitos para los organismos que realizan inspecciones (marzo de 2026; versión inglesa corregida junio de 2026).
- ILAC — ILAC P15:05/2020, Aplicación de ISO/IEC 17020:2012 para la acreditación de organismos de inspección.
- NIST — Marco de gestión de riesgos de inteligencia artificial (AI RMF 1.0), NIST AI 100-1 (26 de enero de 2023).
- NIST AIRC — Núcleo de AI RMF: gobernar, mapear, medir y gestionar.
- EUR-Lex — Regulation (EU) 2024/1689, en particular el artículo 14 (13 de junio de 2024).
- Autoridad de Protección de Datos Personales — Guía sobre Inteligencia Artificial Generativa y Protección de Datos Personales (en 15 preguntas) (24 de noviembre de 2025).