










Was verwaltet Systemzertifizierungs-Software?
Systemzertifizierungs-Software verwaltet Antrag, Antragsprüfung, Auditzeit, Auditor-Kompetenz, Aufzeichnungen der Phase 1 und Phase 2, Befunde, unabhängige Prüfung, Entscheidung, Zertifikat und Überwachungszyklus in demselben rückverfolgbaren Dossier.
Der Wert geht über das Übertragen eines Papierformulars auf den Bildschirm hinaus. Die Zertifizierungsstelle muss zeigen können, welche Information für jeden Kunden wann erhoben wurde, mit welchen Eingaben der Plan erstellt wurde, welche Auditnachweise welchen Befund stützen und auf welcher autorisierten Aufzeichnung die Entscheidung beruht. Die Software macht diese Kette sichtbar; sie übernimmt weder die technische Verantwortung der Zertifizierungsstelle noch deren Pflicht zur Unparteilichkeit oder die autorisierte Entscheidung.
Wie ist das Gerüst der digitalen Akte aufzubauen?
Ein solides Gerüst stellt nicht den Kundendatensatz, sondern die vom Antragsumfang bis zum Zertifikatszyklus miteinander verbundenen und versionierten Entscheidungsnachweise in den Mittelpunkt.
ISO/IEC 17021-1:2015 definiert Grundsätze und Anforderungen an Kompetenz, Konsistenz und Unparteilichkeit von Stellen, die Managementsystem-Audits und -Zertifizierungen durchführen. Nach der offiziellen ISO-Zusammenfassung ist die Zertifizierung von Managementsystemen eine Konformitätsbewertungstätigkeit durch Dritte. Daher ist eine im CRM eröffnete „Verkaufschance“ technisch kein geprüfter Zertifizierungsantrag. Beide Datensätze können verknüpft sein; doch Zwecke, Befugnisse und Freigabe-Gates unterscheiden sich. [1]
| Phase | Zentrale Aufzeichnung | Kontrollpunkt |
|---|---|---|
| Antrag | Organisation, Umfang, Norm, Tätigkeit, Standort, Schicht und Personalangaben | Ohne vollständige Pflichtangaben beginnt die technische Prüfung nicht. |
| Antragsprüfung | Umfangseignung, Akkreditierungs-/Programmgrenze, Ressourcen- und Kompetenzbedarf | Prüfende Person, Datum, Version und Begründung werden festgehalten. |
| Zeit und Angebot | Basiszeit, Korrekturfaktoren, Standortverteilung und Begründung | Ohne Rechnungsversion und autorisierte Freigabe wird kein Plan veröffentlicht. |
| Teamzuweisung | Lead-Auditor, Auditor, technischer Experte, Code/Umfang und Befangenheitserklärung | Ohne bestandene Kompetenz- und Unparteilichkeitsprüfungen wird die Zuweisung nicht fest. |
| Audit | Plan, Teilnehmer, Nachweis, Befund, Ergebnis und Bericht | Eine Aufzeichnung, die nicht zu Phase, Umfang und Standort passt, kann nicht abgeschlossen werden. |
| Korrekturmaßnahme | Ursache, Korrektur, Korrekturmaßnahme und Verifizierungsnachweis | Status und Verantwortlicher offener Befunde bleiben sichtbar. |
| Prüfung und Entscheidung | Dossier-Integrität, Bewertungsnote, Entscheidung, Umfang und Bedingungen | Mit Rollentrennung wird die autorisierte Entscheidungsaufzeichnung vervollständigt. |
| Zertifikatszyklus | Zertifikatsversion, Verifizierungsangaben, Überwachungs- und Re-Zertifizierungsplan | Eine Änderung erzeugt eine neue Version; das alte Dokument geht nicht verloren. |
Warum ist die Antragsprüfung mehr als eine Formularfreigabe?
Die Antragsprüfung muss den Antrag der Organisation in einen Zertifizierungsumfang überführen; Tätigkeit, Standorte, Personal, Norm, Programmregeln und Ressourceneignung gemeinsam bewerten.
Ein Antragsbildschirm nur mit Firmenname, Mitarbeiterzahl und Normauswahl genügt nicht. Informationen wie in welchen Standorten und Schichten die Tätigkeiten laufen, ob temporäre oder virtuelle Standorte bestehen, kritische ausgelagerte Prozesse, der Wunsch nach integrierten Systemen, früherer Zertifizierungsstatus und Überführungsbedarf ändern die technische Prüfung. Wird eine zuerst erfasste Angabe später aktualisiert, darf das System die alte Antwort nicht löschen; es muss die Aufgabe erzeugen, die Auswirkung der Änderung auf Angebot, Zeit, Team und Umfang zu bewerten.
TÜRKAK erläutert, dass Stellen für die Zertifizierung von Managementsystemen neben der ISO/IEC 17021-1 die spezifischen Eignungsdokumente der jeweiligen Managementsystemnorm, die IAF-Pflichtdokumente und anwendbare EA/TÜRKAK-Dokumente erfüllen müssen. So sind etwa der Fach- und Zusatz-Normensatz für ISO 9001-, ISO 14001-, ISO/IEC 27001- oder ISO 45001-Dossiers nicht gleich. Die Software darf diesen Unterschied nicht auf ein allgemeines Produkt „ISO-Zertifikat“ reduzieren; sie muss programm- und umfangsbasiert verwalten. [2]
Wie werden Auditzeit und Teamzuweisung miteinander verbunden?
Zuerst wird die begründete Berechnung der Auditzeit erstellt; danach wird ein kompetentes, unparteiisches und verfügbares Team geplant, das diese Zeit und den Umfang abdecken kann.
IAF MD 5:2023 legt fest, dass bei Qualitäts-, Umwelt- und Arbeitsschutz-Managementsystemen die Erstaudit-Zeit als Summe aus Phase 1 und Phase 2 Teil der Antragsprüfung ist. Die Zahl der wirksamen Personen ist Ausgangspunkt, aber nicht der einzige Faktor. Auch Risiko oder Komplexität, Standort- und Schichtstruktur, Sprache, hohe regulatorische Dichte, ausgelagerte Prozesse und temporäre Standorte fließen ein. Die Grundlage des Rechenergebnisses und der Anpassungen ist festzuhalten. [3]
Deshalb darf Software nicht nach dem Ansatz „Personenzahl wählen, Tageszahl liefern“ gestaltet sein. Version des Regelsatzes, Momentaufnahme der Eingabedaten, Erhöhungs- und Minderungsfaktoren, Erläuterung, freigebende Person und Grund der Neuberechnung sind gemeinsam zu speichern. Der Leitfaden zur Auditzeit nach IAF MD 5erklärt, warum Basiszeit und organisationsspezifische Anpassung getrennt zu halten sind, und behandelt die Berechnungslogik ausführlich.
Auch bei der Teamzuweisung wird nicht nur die Kalenderverfügbarkeit geprüft. Sichtbar sein müssen Sektor-/Code-Eignung des Auditors, Kompetenz in der einschlägigen Norm, Rolle, frühere Einsätze, Erklärung zu Unparteilichkeit oder Befangenheit und gegebenenfalls Unterstützung durch technische Experten. Findet sich keine geeignete Person, darf das System die Zeit nicht heimlich senken oder den Umfang auf einen anderen Code verschieben; es muss die Planungsausnahme in die autorisierte Prüfung senden.
Wie schreitet die Aufzeichnung von Phase 1 bis zur Zertifizierungsentscheidung fort?
Jede Phase muss mit eigenem Zweck und eigener Ausgabe abgeschlossen werden; der nächste Schritt muss die freigegebene Ausgabe der vorigen Phase referenzieren, und rückwirkende Änderungen müssen eine neue Version erzeugen.
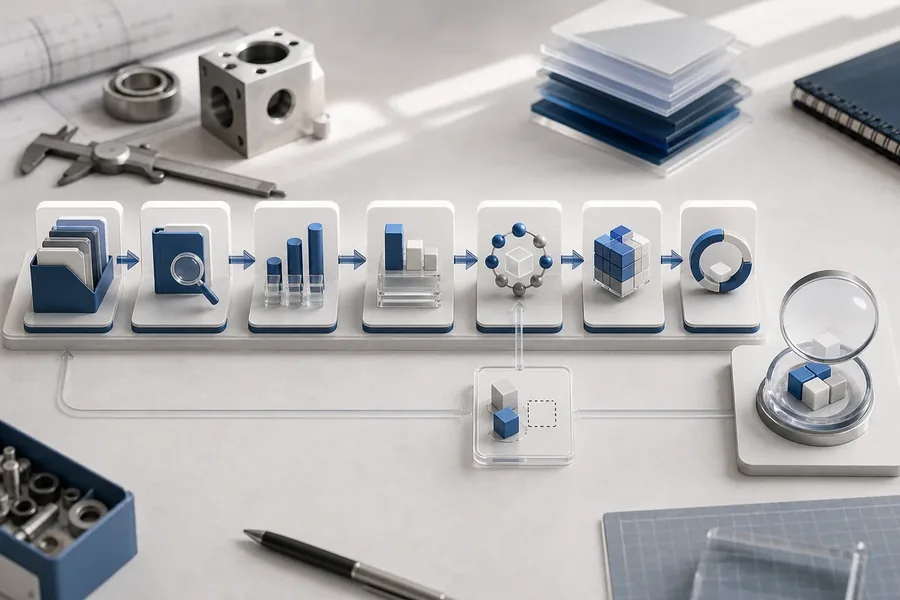
Die Aufzeichnung der Phase 1 muss die Auditbereitschaft, wichtige Standort- und Umfangsbedingungen, Punkte, die den Phase-2-Plan beeinflussen, und zu verfolgende Angelegenheiten sichtbar machen. In Phase 2 werden Auditplan, beprobte Prozesse, Interviews, Dokument- und Anwendungsnachweise mit den Befunden im selben Dossier verknüpft. Ein Befund ist nicht nur Text und Klasse; er hat einen Lebenszyklus mit seinem Nachweis, der einschlägigen Anforderung, dem Verantwortlichen, der Frist, der vorgelegten Korrektur und dem Verifizierungsergebnis.
Erreicht das Dossier die Entscheidungsphase, darf das System nicht in die Logik „wenn alle Kästchen gefüllt sind, automatisch ein Zertifikat erzeugen“ wechseln. Fehlende oder widersprüchliche Aufzeichnungen zu kontrollieren und der entscheidungsberechtigten Person Zusammenfassung und Quellenverweise zu bieten ist nützlich; doch Umfang, Bedingungen, Begründung, Datum und Verantwortlicher der Entscheidung sind zusätzlich festzuhalten. Ändern sich später Befund- oder Umfangsdaten, darf die alte Entscheidung nicht still aktualisiert werden; es muss ein Neubewertungsbedarf entstehen.
Passen Überführungs- und Fernaudit-Dossiers in denselben Ablauf?
Das gemeinsame Aufzeichnungsgerüst kann genutzt werden; doch Überführungsprüfung und Fernaudit müssen als eigene Szenarien mit eigenen Pflichtkontrollen und Nachweisfeldern geführt werden.
IAF MD 2:2023 definiert Mindestkontrollen für die Gültigkeit des Zertifikats, den Akkreditierungsumfang und die Vorabprüfung bei der Übertragung akkreditierter Managementsystem-Zertifikate. Dass ein bekanntermaßen suspendiertes Zertifikat nicht wie ein normales Überführungsdossier angenommen wird und dass die erforderlichen Informationen durch Dokumentenprüfung, bei Bedarf durch einen Vorabbesuch, bewertet werden, kann in der Software als Kontrollliste abgebildet werden. Doch das System darf das Ergebnis dieser Prüfung nicht von selbst als „geeignete Überführung“ festlegen. [4]
Bei ferngestütztem Einsatz ist festzuhalten, welche Tätigkeit mit Informations- und Kommunikationstechnik durchgeführt wurde, welche Methode verwendet, wer teilnahm, wie lange gedauert wurde, wie sicher die Verbindung war, wie auf Nachweise zugegriffen wurde und welche Position die Tätigkeit im Plan hatte. IAF MD 4:2023 bietet den Rahmen für den Einsatz von ICT zu Audit- und Bewertungszwecken. Ein fern durchführbares Interview und ein vor Ort zu prüfender Prozess sind nicht dasselbe; die Programm- und Risikogrenze bleibt in der autorisierten Planung gewahrt. [5]
Warum endet der Prozess nicht mit der Zertifikatsveröffentlichung?
Das Zertifikat ist nicht die einzige Ausgabe des dreijährigen Zyklus; Überwachung, Umfangsänderung, Suspendierung, Widerruf, Re-Zertifizierung und Verifizierungsaufzeichnungen führen den Lebenszyklus fort.
Auf der Zertifikatskarte sind Umfang, Norm, Standort, Gültigkeit, Entscheidung, Erstveröffentlichung und Revisionsangaben zu trennen. Während das Dokument-PDF als unveränderliche Ausgabe bewahrt wird, müssen Korrektur oder Umfangsänderung eine neue Version erzeugen. Das Kundenportal zeigt das aktuelle Dokument; interne Nutzer müssen sehen können, warum und wann sich alte Versionen geändert haben.
Nach der Ankündigung von TÜRKAK vom 2. Dezember 2024 wurde die TBDS-Infrastruktur auf die Nachverfolgung von Auditinformationen erweitert; seit dem 1. Januar 2025 sind von TÜRKAK akkreditierte Managementsystem-Zertifizierungsstellen verpflichtet, Erstzertifizierung, Überwachung, Zertifikatserneuerung und weitere Auditinformationen in das System einzugeben. Das macht die Übereinstimmung interner Aufzeichnungen mit den offiziellen Meldefeldern wichtig; dennoch darf der Status „gesendet“ in der Software ohne echte Dienstantwort und Referenznummer nicht als erfolgreich gelten. [6]
Wie sieht eine verteidigungsfähige digitale Aufzeichnung im Audit aus?
Eine verteidigungsfähige Aufzeichnung zeigt nicht nur das finale PDF, sondern gemeinsam Eingabe, Version, handelnde Person, Zeitpunkt, Begründung, Freigabe und den früheren Wert.
- Version: Änderungen an Antrag, Rechnung, Plan, Bericht, Befund und Zertifikat überschreiben keine alten Daten.
- Rollentrennung: Vertrieb, Planung, Auditor, technischer Prüfer, entscheidungsberechtigte Person und Leitung haben unterschiedliche Befugnissätze.
- Nachweisverknüpfung: Jeder Befund ist mit der einschlägigen Anforderung und dem Verifizierungsnachweis, jede Entscheidung mit der verwendeten Dossierversion verknüpft.
- Ausnahmebegründung: Änderungen an Zeit, Team, Datum oder Umfang erzeugen keine freie Notiz, sondern eine autorisiert freigegebene Aufzeichnung.
- Benachrichtigungsnachweis: E-Mail- oder Portalzustellung beruht nicht nur auf dem Senden-Knopf, sondern auf technischem Ergebnis und Zustellzeitpunkt.
- Zugriffsprotokoll: Anzeige, Download und Änderungen kritischer Inhalte werden mit Kunden- und Rollengrenze verfolgt.
ISO 19011:2026 bietet aktuelle Leitlinien zu Auditprinzipien, zum Management von Auditprogrammen und zur Auditor-Kompetenz; die offizielle ISO-Seite stellt ausdrücklich klar, dass diese Norm allein nicht zur Zertifizierung führt. Im Software-Design kann aus dieser Leitlinie für Programmmanagement und Audit-Disziplin Nutzen gezogen, sie aber nicht an die Stelle der Anforderungen der Dritt-Zertifizierung gesetzt werden. [7]
Wie sollte der Übergang zu Systemzertifizierungs-Software erfolgen?
Am sichersten ist es, zuerst die reale Prozess- und Befugniskarte zu erstellen, dann in einem einzigen Programm einen Piloten zu fahren und das validierte Modell kontrolliert auszuweiten.
1. Bestehendes Dossier in seine Teile zerlegen
Nehmen Sie Antragsformular, Kalkulationsblatt, Angebot, Auditorendossier, Plan, Bericht, Befund, Entscheidungsprotokoll, Zertifikat und Benachrichtigungsaufzeichnungen heraus. Bestimmen Sie, in welchen Dateien sich dieselbe Information wiederholt, welche als Quelle gilt und wer sie ändern kann.
2. Pilot mit einem Programm und einer begrenzten Kundengruppe
Wählen Sie nicht den kompliziertesten Ausnahmefall, sondern einen beherrschbaren Umfang, der den realen Prozess abbildet. Das Erfolgsmäß des Piloten darf nicht nur Verarbeitungsgeschwindigkeit sein; auch fehlende Daten, Grund der Umplanung, Warnung falscher Teamzuweisung, Sichtbarkeit offener Befunde und Zugriff auf das Entscheidungsdossier sind zu messen.
3. Integrationen mit Nachweis prüfen
Bei Verbindungen zu ERP/CRM, E-Mail, E-Signatur, TBDS oder Kundenportal darf nicht nur das Erfolgsszenario getestet werden. Wiederholversand, Berechtigungsfehler, Dienstausfall, Teilübertragung und Korrekturszenarien sind ohne Datensatzverlust zu behandeln.
4. Regeln und Normen versionieren
Ändert sich ein IAF-Dokument, eine Programmregel, eine Norm oder ein Verfahren der Organisation, ist festzulegen, mit welcher Version offene Fälle fortlaufen. Das alte Dossier darf nicht mit der heutigen Rechnung neu geschrieben werden; die Regel der Zeit muss sichtbar bleiben.
Was sind die häufigsten Designfehler?
Die verbreitetsten Fehler sind: den CRM-Status als technische Entscheidung zu nehmen, Kompetenz auf Kalenderverfügbarkeit zu reduzieren und freigegebene Datensätze ohne Historie zu ändern.
- Jede Norm in denselben Arbeitsablauf zwingen: Ein gemeinsames Gerüst kann errichtet werden; die Unterschiede von Programm und normativen Dokumenten müssen in getrennten Regelsätzen bleiben.
- Auditzeit mit versteckter Formel liefern: Der Nutzer muss Eingabe, Regelversion, Korrekturfaktor und Begründung sehen können.
- Die technische Entscheidung automatisieren: Das System kann Lücken markieren; die Zertifizierungsentscheidung muss eine autorisierte und nachverfolgbare menschliche Bewertung bleiben.
- Das Zertifikats-PDF zum Hauptdatensatz machen: Der PDF-Ausdruck ersetzt nicht die Daten zu Entscheidung, Umfang, Standort, Version und Zyklus.
- Das Integrationsergebnis annehmen: TBDS-, E-Mail- oder Portalversand sind mit der echten technischen Antwort zu verifizieren.
- Das alte Dossier löschen: Eine Revision darf den Zusammenhang zu früheren Nachweisen und Entscheidungen nicht beseitigen.
Wie unterstützt Vizyon Alia diesen Ablauf?
Vizyon Alia wird so konfiguriert, dass es das Zertifizierungsdossier von Antrag und Angebot über die Auditorenplanung bis zu Vor-Ort- und Audit-Aufzeichnungen, Entscheidung und Zertifikatszyklus in einem einzigen Prozessgerüst verwaltet.
Lösungsseite von Vizyon Alia können Sie den Modulansatz betrachten; über auf der Leistungsseite der Zertifizierungs-Software können Sie Prozess- und Integrationsoptionen sehen. Bei der Einrichtung sind statt des direkten Kopierens bestehender Formulare und Verfahren Umfangs-, Rollen-, Entscheidungs-, Versions- und Integrationsregeln gemeinsam mit dem realen Betrieb der Organisation zu verifizieren.
Vor der Demo eine anonymisierten Antrag, eine echte Auditzeitrechnung, eine Kompetenzmatrix, einen Beispielbefund und ein Zertifikatsrevisionsszenario vorzubereiten, macht das Ergebnis konkret. Wenn Sie mit VizyonTech eine Prozessanalyse planen, lässt sich anhand dieser fünf Beispiele ein Pilot-Ablauf von Ende zu Ende errichten.
Häufig gestellte Fragen
Kann Systemzertifizierungs-Software das Zertifikat automatisch erteilen?
Nein. Software kann Dossier-Integrität und Pflicht-Kontrollpunkte unterstützen; die Zertifizierungsentscheidung ist innerhalb des anwendbaren Verfahrens, der Befugnisse und der Unparteilichkeitsordnung der Organisation durch zuständige Personen zu treffen.
Genügt die Verfolgung von Audits und Zertifikaten mit Excel?
Excel kann eine Liste oder Kalkulation bereitstellen; für gleichzeitige Rollentrennung, Versionshistorie, Nachweisverknüpfung, Kompetenzprüfung, Entscheidungsaufzeichnung, Kundenzugriff und verlässliches Integrationsergebnis ist es allein kein kontrollierter Arbeitsablauf.
Können ISO 9001- und ISO 14001-Dossiers im selben Ablauf verwaltet werden?
Ein gemeinsamer Lebenszyklus kann genutzt werden; doch Eignung, Auditzeit, Risiko/Komplexität, Programm und zusätzliche normative Dokumente sind getrennt zu konfigurieren. Es darf nicht angenommen werden, dass eine einzige Vorlage für alle Programme automatisch passt.
Wird die Übertragung eines bestehenden Zertifikats wie ein neuer Antrag eröffnet?
Für die Übertragung ist ein eigenes Prüfszenario nötig. Angaben wie Zertifikatsgültigkeit, Akkreditierungsumfang, Zyklus und offene Abweichungen sind nach IAF MD 2 und dem Verfahren der Organisation durch die zuständige Person zu bewerten.
Werden Daten nach der TBDS-Integration automatisch als korrekt angenommen?
Nein. Feldabbildung, Befugnis, Dienstantwort, Referenznummer, Fehler und Wiederholversand sind zu verifizieren. Fehlende oder falsche Angaben im internen Dossier werden durch die Integration nicht technisch korrekt.
Quellen
- ISO — ISO/IEC 17021-1:2015, Anforderungen an Stellen, die Managementsystem-Audits und -Zertifizierungen durchführen (1. Ausgabe, Juni 2015; offizielle Statusseite).
- TÜRKAK — Akkreditierungsumfang und Pflichtdokumente für Stellen zur Zertifizierung von Managementsystemen.
- International Accreditation Forum — IAF MD 5:2023, Ermittlung der Auditdauer für QMS, EMS und OH&SMS (Issue 4, Version 3; 14. Juni 2023).
- International Accreditation Forum — IAF MD 2:2023, Übertragung akkreditierter Managementsystem-Zertifikate (Issue 2, Version 2; 14. Juni 2023).
- International Accreditation Forum — IAF MD 4:2023, Einsatz von Informations- und Kommunikationstechnologie zu Audit- und Bewertungszwecken (Issue 2, Version 4; 14. Juni 2023).
- TÜRKAK — Nachverfolgung der Audits akkreditierter Zertifizierungsstellen über die TBDS (2. Dezember 2024; Anwendungsbeginn 1. Januar 2025).
- ISO — ISO 19011:2026, Leitfaden zur Auditierung von Managementsystemen (4. Ausgabe, Mai 2026).
Die Quellen wurden am 11. Juli 2026 geprüft. Vollständige lizenzierte Normtexte, aktuelle IAF/EA/TÜRKAK-Dokumente, das Zertifizierungsprogramm und die Verfahren der Organisation sind vor der Anwendung zusätzlich zu verifizieren.