










Чем управляет программное обеспечение сертификации систем?
Программное обеспечение сертификации систем управляет в едином прослеживаемом файле заявкой, анализом области, длительностью аудита, компетентностью аудиторов, записями этапов 1 и 2, несоответствиями, независимой проверкой, решением, сертификатом и циклом надзора.
Ценность здесь больше, чем перенос бумажной формы на экран. Орган по сертификации должен уметь показать для каждого клиента, какая информация и когда была получена, на каких входных данных построен план, какие свидетельства аудита подтверждают какое несоответствие и на основании какой уполномоченной записи принято решение. Программное обеспечение делает эту цепочку видимой; оно не принимает на себя техническую ответственность органа по сертификации, обязательство беспристрастности или уполномоченное решение.
Как выстроить каркас цифрового файла?
Надёжный каркас строится не вокруг клиентской записи, а вокруг взаимосвязанных и версионированных подтверждающих материалов решений — от области заявки до цикла сертификата.
ISO/IEC 17021-1:2015 определяет принципы и требования к компетентности, последовательности и беспристрастности организаций, проводящих аудит и сертификацию систем менеджмента. Согласно официальному резюме ISO, сертификация систем менеджмента является деятельностью сторонней оценки соответствия. Поэтому «возможность продажи», открытая в CRM, не является технически проанализированной заявкой на сертификацию. Две записи могут быть связаны; но их цели, полномочия и точки утверждения различны. [1]
| Этап | Ключевая запись | Контрольная точка |
|---|---|---|
| Заявка | Данные об организации, области, стандарте, деятельности, площадке, смене и персонале | Технический анализ не начинается до заполнения обязательной информации. |
| Анализ заявки | Достаточность области, границы аккредитации/программы, потребность в ресурсах и компетентности | Фиксируются проверяющее лицо, дата, версия и обоснование. |
| Длительность и предложение | Базовая длительность, поправочные коэффициенты, распределение по площадкам и обоснование | План не публикуется без версии расчёта и уполномоченного утверждения. |
| Назначение команды | Ведущий аудитор, аудиторы, технический эксперт, код/область и заявление о конфликте интересов | Назначение не завершается без прохождения проверок компетентности и беспристрастности. |
| Аудит | План, участники, свидетельства, несоответствия, вывод и отчёт | Запись, не соответствующая этапу, области и площадке, не может быть закрыта. |
| Корректирующие действия | Корневая причина, корректировка, корректирующее действие и свидетельство верификации | Статус и ответственный за открытое несоответствие остаются видимыми. |
| Проверка и решение | Целостность файла, примечание по оценке, решение, область и условия | Завершается запись уполномоченного решения с разделением ролей. |
| Цикл сертификата | Версия сертификата, сведения о верификации, план надзора и повторной сертификации | Изменение создаёт новую версию; прежний документ не теряется. |
Почему анализ заявки не сводится к утверждению формы?
Анализ заявки должен переводить запрос организации в область сертификации; совместно оценивать деятельность, площадки, персонал, стандарт, правила программы и достаточность ресурсов.
Недостаточно, чтобы на экране заявки были только название фирмы, число сотрудников и выбор стандарта. Технический анализ меняют такие сведения, как то, на каких площадках и в каких сменах ведётся деятельность, есть ли временные или виртуальные площадки, критические процессы на аутсорсинге, запрос интегрированных систем, статус предыдущей сертификации и необходимость переноса. При последующем обновлении изначально введённых данных система не должна удалять прежний ответ; она должна создавать задачу оценки влияния изменения на предложение, длительность, команду и область.
TÜRKAK разъясняет, что органы по сертификации систем менеджмента, помимо ISO/IEC 17021-1, должны соответствовать документам по компетентности для соответствующего стандарта системы менеджмента, обязательным документам IAF и применимым документам EA/TÜRKAK. Например, наборы экспертизы и дополнительных нормативных документов для файлов ISO 9001, ISO 14001, ISO/IEC 27001 или ISO 45001 неодинаковы. Программное обеспечение не должно сводить это различие к единому общему продукту «сертификат ISO»; им следует управлять по программам и областям. [2]
Как связываются длительность аудита и назначение команды?
Сначала выполняется обоснованный расчёт длительности аудита; затем планируется компетентная, беспристрастная и доступная команда, способная покрыть эту длительность и область.
IAF MD 5:2023 указывает, что в системах менеджмента качества, экологического менеджмента и охраны труда длительность первого аудита определяется как сумма этапа 1 и этапа 2 и является частью анализа заявки. Эффективная численность персонала — отправная точка, но не единственный фактор. Учитываются также риск или сложность, структура площадок и смен, язык, высокая плотность нормативных требований, аутсорсинговые процессы и временные площадки. Основа результата расчёта и внесённых поправок должна фиксироваться. [3]
Поэтому программное обеспечение не следует проектировать по принципу «выбери численность персонала — получи число дней». Вместе должны сохраняться версия набора правил, снимок входных данных, повышающие/понижающие факторы, пояснение, утверждающее лицо и причина пересчёта. Подробный разбор логики расчёта — в статье о том, руководство по длительности аудита IAF MD 5 — оно объясняет, почему базовую длительность и специфическую для организации поправку следует разделять.
При назначении команды также недостаточно проверять лишь календарную доступность. Должны быть видны квалификация аудитора по сектору/коду, компетентность по соответствующему стандарту, роль, предыдущие задания, заявление о беспристрастности или конфликте интересов и при необходимости поддержка технического эксперта. Если подходящее лицо не найдено, система не должна скрытно сокращать длительность или переносить область на другой код; она должна направить исключение из планирования на уполномоченную проверку.
Как запись продвигается от этапа 1 до решения о сертификации?
Каждый этап должен закрываться со своей целью и результатом; следующий шаг должен ссылаться на утверждённый результат предыдущего этапа, а ретроспективное изменение должно создавать новую версию.
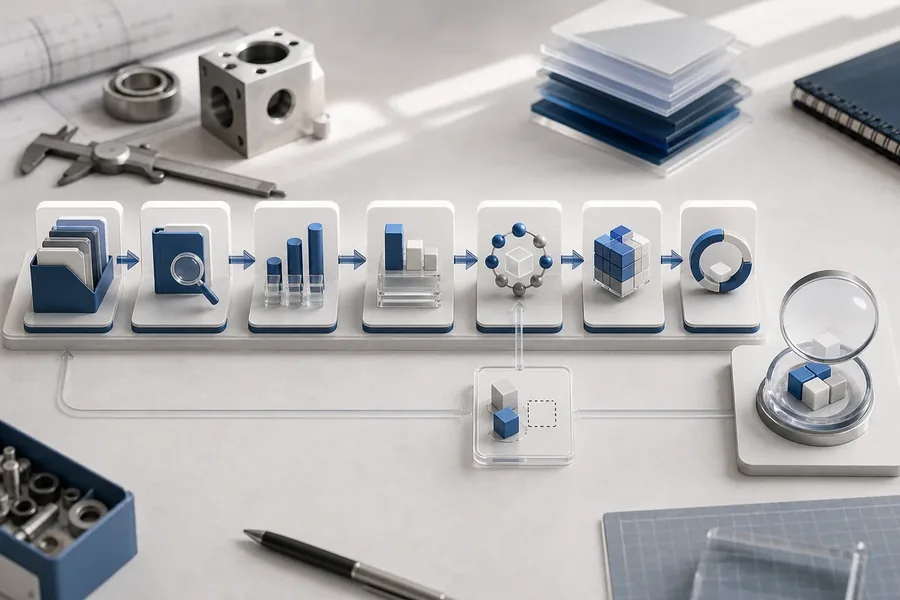
Запись этапа 1 должна делать видимыми готовность к аудиту, значимые условия площадок и области, моменты, влияющие на план этапа 2, и вопросы, требующие отслеживания. На этапе 2 план аудита, выбранные процессы, интервью, свидетельства документов и практики и несоответствия связываются в одном файле. Несоответствие — это не только текст и класс; оно имеет жизненный цикл с опирающимися на него свидетельствами, соответствующим требованием, ответственным, сроком, представленными корректировками и результатом верификации.
Когда файл доходит до этапа решения, система не должна переходить в логику «если все поля заполнены — автоматически выдать сертификат». Полезно проверять неполные или противоречивые записи и представлять уполномоченному по решениям сводку со ссылками на источники; однако область, условия, обоснование, дата и уполномоченное лицо решения должны фиксироваться отдельно. Если впоследствии данные о несоответствии или области изменятся, прежнее решение не должно незаметно обновляться; должна возникать необходимость повторной оценки.
Помещаются ли файлы переноса и удалённого аудита в тот же процесс?
Можно использовать общий каркас записей; но проверка переноса и удалённый аудит должны быть отдельными сценариями со своими обязательными контрольными точками и областями подтверждающих материалов.
IAF MD 2:2023 определяет минимальные проверки действительности сертификата, области аккредитации и предпереносной оценки при переносе аккредитованных сертификатов систем менеджмента. То, что сертификат, о котором известно, что он приостановлен, не принимается как обычный файл переноса, а необходимые сведения оцениваются документальной проверкой и при необходимости визитом до переноса, может превратиться в контрольный список в программном обеспечении. Однако система не должна сама выдавать результат этой проверки как «допустимый перенос». [4]
При удалённом использовании технологий должны фиксироваться то, какая деятельность ведётся с применением информационных и коммуникационных технологий, используемый метод, участники, длительность, защищённость соединения, доступ к свидетельствам и место в плане. IAF MD 4:2023 даёт систему требований к использованию ИКТ в целях аудита/оценки. Интервью, которое можно провести удалённо, и процесс, который необходимо увидеть на площадке, — не одно и то же; граница программы и риска должна сохраняться в уполномоченном планировании. [5]
Почему процесс не заканчивается после публикации сертификата?
Сертификат — лишь один из результатов трёхлетнего цикла; жизненный цикл продолжают записи о надзоре, изменениях области, приостановке, отзыве, повторной сертификации и верификации.
В карточке сертификата следует разделять область, стандарт, площадку, срок действия, решение, первую публикацию и данные о ревизиях. Пока PDF документа хранится как неизменяемый результат, корректировка или изменение области должны создавать новую версию. Клиентский портал должен показывать актуальный документ; внутренний пользователь должен видеть, почему и когда менялись прежние версии.
Согласно объявлению TÜRKAK от 2 декабря 2024 года, инфраструктура TBDS была расширена с охватом отслеживания сведений об аудитах, и с 1 января 2025 года аккредитованные в TÜRKAK органы по сертификации систем менеджмента обязаны вводить в систему сведения о первой сертификации, надзоре, обновлении сертификата и других аудитах. Это делает важным соответствие внутренних записей полям официальной передачи сведений по нормативным требованиям; однако статус «отправлено» в программном обеспечении не должен считаться успешным без фактического ответа сервиса и референсного номера. [6]
Как выглядит защитимая цифровая запись при аудите?
Защитимая запись показывает не только итоговый PDF, но вместе с ним входные данные, версию, выполнившее операцию лицо, время, обоснование, утверждение и прежнее значение.
- Версионирование: Изменения заявки, расчёта, плана, отчёта, несоответствий и сертификата не перезаписывают прежние данные.
- Разделение ролей: Продажи, планирование, аудитор, технический проверяющий, уполномоченный по решениям и руководитель имеют разные наборы полномочий.
- Связь со свидетельствами: Каждое несоответствие связывается с соответствующим требованием и подтверждающим материалом; каждое решение — с использованной версией файла.
- Обоснование исключения: Изменение длительности, команды, даты или области — не свободная заметка, а запись с уполномоченным утверждением.
- Подтверждение уведомления: Доставка по электронной почте или через портал основывается не только на нажатии кнопки отправки, но на техническом результате и времени доставки.
- Журнал доступа: Просмотры, загрузки и изменения критического содержимого отслеживаются с привязкой к клиенту и границам ролей.
ISO 19011:2026 даёт актуальное руководство по принципам аудита, управлению программами аудита и компетентности аудиторов; официальная страница ISO прямо указывает, что этот стандарт сам по себе не ведёт к сертификации. В проектировании программного обеспечения этим руководством можно воспользоваться для управления программой и аудиторской дисциплины, но оно не заменяет требований сторонней сертификации. [7]
Как следует переходить на программное обеспечение сертификации систем?
Самый безопасный переход — сначала составить карту реальных процессов и полномочий, затем провести пилот в одной программе и контролируемо расширить проверенную модель.
1. Разберите существующий файл на составные части
Извлеките форму заявки, таблицу расчёта, предложение, файл аудитора, план, отчёт, несоответствия, протокол решения, сертификат и записи уведомлений. Определите, в каких файлах повторяется одна и та же информация, какой из них считается источником и кто может её изменять.
2. Проведите пилот в одной программе с ограниченной группой клиентов
Выберите не самое сложное исключение, а управляемый объём, отражающий реальный процесс. Критерий успеха пилота — не только скорость операций; следует измерять также неполноту данных, причину перепланирования, предупреждения о неверном назначении команды, видимость открытых несоответствий и доступ к файлу решения.
3. Проверьте интеграции с подтверждающими материалами
На связях с ERP/CRM, электронной почтой, электронной подписью, TBDS или клиентским порталом не следует проверять только успешный сценарий. Повторная отправка, ошибка полномочий, перерыв в работе сервиса, частичная передача и сценарии корректировки должны отрабатываться без потери записей.
4. Версионируйте правила и стандарты
При изменении документа IAF, правила программы, стандарта или процедуры организации должно определяться, на какой версии продолжатся открытые задачи. Прежний файл не должен переписываться сегодняшним расчётом; правило своего периода должно оставаться видимым.
Каковы самые частые ошибки проектирования?
Наиболее распространённые ошибки — принять статус CRM за техническое решение, свести компетентность к календарной доступности и изменять утверждённые записи без сохранения истории.
- Принуждение каждого стандарта к одному и тому же процессу: Можно выстроить общий каркас; различия программ и нормативных документов должны оставаться в отдельном наборе правил.
- Выдача длительности аудита по скрытой формуле: Пользователь должен видеть входные данные, версию правила, поправочный коэффициент и обоснование.
- Автоматизация технического решения: Система может отмечать неполноту; решение о сертификации должно оставаться уполномоченной и прослеживаемой человеческой оценкой.
- Использование PDF сертификата как основной записи: Выходной PDF не заменяет данные о решении, области, площадке, версии и цикле.
- Предположение результата интеграции: Передачу в TBDS, по электронной почте или через портал следует подтверждать фактическим техническим ответом.
- Удаление старого файла: Ревизия не должна устранять связь с прежними подтверждающими материалами и решениями.
Как Vizyon Alia поддерживает этот процесс?
Vizyon Alia настраивается так, чтобы управлять файлом сертификации в едином каркасе процесса — от заявки и предложения через планирование аудиторов и записи площадок/аудитов до решения и цикла сертификата.
Страница решения Vizyon Alia позволяет изучить модульный подход, а на странице услуг программного обеспечения сертификации вы можете увидеть варианты процессов и интеграции. При внедрении вместо прямого копирования существующих форм и процедур правила области, ролей, решений, версий и интеграций должны проверяться вместе с реальной работой организации.
Подготовка до демонстрации анонимизированной заявки, реального расчёта длительности аудита, матрицы компетентности, примера несоответствия и сценария ревизии сертификата делает результат осязаемым. Планируя анализ процесса с VizyonTech, на основе этих пяти примеров можно выстроить сквозной пилотный процесс.
Часто задаваемые вопросы
Может ли программное обеспечение сертификации систем автоматически выдать сертификат?
Нет. Программное обеспечение может поддерживать целостность файла и обязательные контрольные точки; решение о сертификации должно приниматься уполномоченными лицами в рамках применимой процедуры, полномочий и механизма беспристрастности организации.
Достаточно ли Excel для отслеживания аудитов и сертификатов?
Excel может обеспечить список или расчётную таблицу; однако сам по себе он не является контролируемым рабочим процессом для одновременного разделения ролей, истории версий, связи со свидетельствами, проверки компетентности, записи решения, клиентского доступа и достоверного результата интеграции.
Можно ли управлять файлами ISO 9001 и ISO 14001 в одном процессе?
Можно использовать общий жизненный цикл; но правила компетентности, длительности аудита, риска/сложности, программы и дополнительных нормативных документов должны настраиваться раздельно. Не следует предполагать, что один шаблон автоматически подходит всем программам.
Открывается ли перенос существующего сертификата как новая заявка?
Для переноса требуется отдельный сценарий проверки. Такие сведения, как действительность сертификата, область аккредитации, цикл и открытые несоответствия, должны оцениваться уполномоченным лицом в соответствии с IAF MD 2 и процедурой организации.
После настройки интеграции с TBDS данные автоматически считаются верными?
Нет. Должны проверяться сопоставление полей, полномочия, ответ сервиса, референсный номер, записи ошибок и повторных отправок. Неполная или неверная информация во внутреннем файле не становится технически правильной благодаря интеграции.
Источники
- ISO — ISO/IEC 17021-1:2015, требования к организациям, проводящим аудит и сертификацию систем менеджмента (1-е издание, июнь 2015 года; официальная страница статуса).
- TÜRKAK — область аккредитации органов по сертификации систем менеджмента и обязательные документы.
- International Accreditation Forum — IAF MD 5:2023, Определение длительности аудита для систем менеджмента качества, экологического менеджмента и охраны труда (Issue 4, Version 3; 14 июня 2023 года).
- International Accreditation Forum — IAF MD 2:2023, перенос аккредитованных сертификатов систем менеджмента (Issue 2, Version 2; 14 июня 2023 года).
- International Accreditation Forum — IAF MD 4:2023, использование информационных и коммуникационных технологий в целях аудита/оценки (Issue 2, Version 4; 14 июня 2023 года).
- TÜRKAK — отслеживание аудитов аккредитованных органов по сертификации через TBDS (2 декабря 2024 года; вступление в силу 1 января 2025 года).
- ISO — ISO 19011:2026, Руководство по аудиту систем менеджмента (4-е издание, май 2026 года).
Источники проверены 11 июля 2026 года. Полные лицензионные тексты стандартов, актуальные документы IAF/EA/TÜRKAK, программа сертификации и процедуры организации следует дополнительно проверить перед применением.