










Que gère un logiciel de certification de système ?
Un logiciel de certification de système gère dans un même dossier traçable la demande, l'examen du périmètre, la durée d'audit, la compétence des auditeurs, les enregistrements des Étapes 1 et 2, les constats, la revue indépendante, la décision, le certificat et le cycle de surveillance.
La valeur apportée dépasse la transposition d'un formulaire papier à l'écran. L'organisme de certification doit pouvoir montrer, pour chaque client, quelle information a été obtenue à quel moment, selon quelles données le plan a été établi, quelles preuves d'audit étayent quel constat et sur quel enregistrement habilité la décision a été prise. Le logiciel rend cette chaîne visible ; il n'assume ni la responsabilité technique de l'organisme de certification, ni son obligation d'impartialité, ni sa décision souveraine.
Comment construire l'ossature du dossier numérique ?
Une ossature solide ne centre pas la fiche client, mais des preuves de décision interconnectées et versionnées, depuis le périmètre de la demande jusqu'au cycle du certificat.
L'ISO/IEC 17021-1:2015 définit les principes et exigences de compétence, de cohérence et d'impartialité des organismes réalisant l'audit et la certification de systèmes de management. Selon le résumé officiel de l'ISO, la certification de système de management est une activité d'évaluation de conformité par une tierce partie. C'est pourquoi une « opportunité de vente » ouverte dans le CRM n'est pas une demande de certification techniquement examinée. Les deux enregistrements peuvent être liés ; mais leurs finalités, leurs habilitations et leurs portes d'approbation diffèrent. [1]
| Étape | Enregistrement essentiel | Porte de contrôle |
|---|---|---|
| Candidature | Organisme, périmètre, norme, activité, site, poste et informations sur le personnel | L'examen technique ne démarre pas avant que les informations obligatoires soient complètes. |
| Examen de la demande | Adéquation du périmètre, limite d'accréditation/programme, besoin en ressources et compétences | La personne examinatrice, la date, la version et la justification sont enregistrées. |
| Durée et offre | Durée de base, facteurs de correction, répartition des sites et justification | Le plan n'est pas publié sans version du calcul et approbation habilitée. |
| Affectation de l'équipe | Auditeur principal, auditeur, expert technique, code/périmètre et déclaration de conflit d'intérêts | L'affectation n'est définitive qu'après réussite des contrôles de compétence et d'impartialité. |
| Audit | Plan, participants, preuves, constats, conclusions et rapport | Un enregistrement qui ne correspond pas à l'étape, au périmètre et au site ne peut pas être clôturé. |
| Action corrective | Cause racine, correction, action corrective et preuve de vérification | L'état et le responsable d'un constat ouvert restent visibles. |
| Revue et décision | Intégrité du dossier, note d'évaluation, décision, périmètre et conditions | L'enregistrement de décision habilitée est complété avec la séparation des rôles. |
| Cycle du certificat | Version du certificat, information de vérification, surveillance et plan de recertification | Toute modification produit une nouvelle version ; l'ancien document ne disparaît pas. |
Pourquoi l'examen de la demande ne se réduit-il pas à une approbation de formulaire ?
L'examen de la demande doit convertir la requête de l'organisme en périmètre de certification ; il doit évaluer ensemble l'activité, les sites, le personnel, la norme, les règles du programme et la suffisance des ressources.
Il ne suffit pas que l'écran de demande ne contienne que le nom de l'entreprise, l'effectif et le choix de la norme. Des informations telles que les sites et les postes où les activités sont menées, l'existence de sites temporaires ou virtuels, les processus critiques sous-traités, la demande de système intégré, l'état de certification antérieur et le besoin de transfert modifient l'examen technique. Lorsqu'une information saisie initialement est mise à jour ultérieurement, le système ne doit pas supprimer l'ancienne réponse ; il doit générer une tâche d'évaluation de l'impact du changement sur l'offre, la durée, l'équipe et le périmètre.
Le TÜRKAK précise que les organismes de certification de systèmes de management doivent satisfaire, outre l'ISO/IEC 17021-1, les documents de compétence propres à la norme du système de management concerné, les documents obligatoires de l'IAF et les documents EA/TÜRKAK applicables. Par exemple, les ensembles d'expertise et de documents normatifs complémentaires ne sont pas les mêmes pour les dossiers ISO 9001, ISO 14001, ISO/IEC 27001 ou ISO 45001. Le logiciel ne doit pas réduire cette différence à un produit générique unique « certificat ISO » ; il doit la gérer par programme et par périmètre. [2]
Comment relier la durée d'audit et l'affectation de l'équipe ?
On calcule d'abord la durée d'audit de manière justifiée ; puis on planifie une équipe compétente, impartiale et disponible, capable de couvrir cette durée et ce périmètre.
L'IAF MD 5:2023 indique que, pour les systèmes de management de la qualité, de l'environnement et de la santé et sécurité au travail, la durée de l'audit initial est la somme de l'Étape 1 et de l'Étape 2 et fait partie de l'examen de la demande. Le nombre effectif de personnel est le point de départ ; mais ce n'est pas le seul facteur. Le risque ou la complexité, la structure des sites et des postes, la langue, la densité réglementaire élevée, les processus sous-traités et les sites temporaires sont également pris en compte. Le fondement du résultat du calcul et des corrections apportées doit être enregistré. [3]
C'est pourquoi le logiciel ne doit pas être conçu sur la seule approche « choisir l'effectif, obtenir le nombre de jours ». La version du jeu de règles, l'instantané des données d'entrée, les facteurs d'ajustement, l'explication, la personne approuvante et le motif du recalcul doivent être conservés ensemble. Lisez le guide de la durée d'audit IAF MD 5qui explique pourquoi la durée de base et l'ajustement propre à l'organisme doivent être tenus à part.
Pour l'affectation de l'équipe, la seule disponibilité au calendrier ne suffit pas non plus. La qualification de l'auditeur pour le secteur/le code, sa compétence sur la norme concernée, son rôle, ses missions antérieures, sa déclaration d'impartialité ou de conflit d'intérêts et, si nécessaire, l'appui d'un expert technique doivent être visibles. Si aucune personne adaptée n'est trouvée, le système ne doit ni réduire la durée en silence ni déplacer le périmètre vers un autre code ; il doit soumettre l'exception de planification à l'examen habilité.
Comment l'enregistrement progresse-t-il de l'Étape 1 à la décision de certification ?
Chaque étape doit être clôturée avec sa finalité et son livrable propres ; l'étape suivante doit référencer le livrable approuvé de l'étape précédente, et toute modification rétroactive doit produire une nouvelle version.
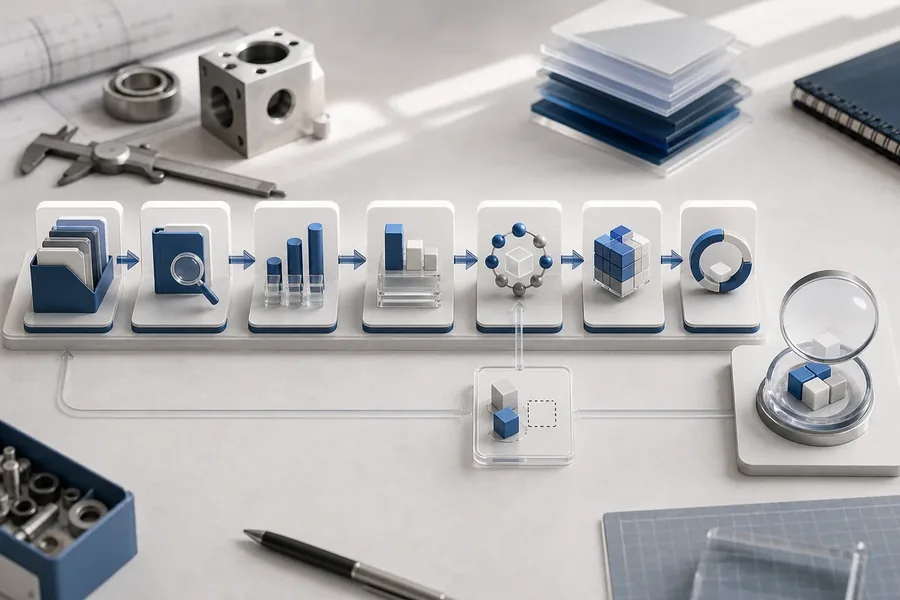
L'enregistrement de l'Étape 1 doit rendre visibles l'état de préparation à l'audit, les conditions importantes de site et de périmètre, les points influant sur le plan de l'Étape 2 et les points à suivre. À l'Étape 2, le plan d'audit, les processus échantillonnés, les entretiens, les preuves documentaires et de mise en œuvre ainsi que les constats sont reliés dans le même dossier. Un constat n'est pas qu'un texte et une classification ; il possède un cycle de vie avec la preuve sur laquelle il repose, l'exigence concernée, le responsable, l'échéance, la correction présentée et le résultat de la vérification.
Lorsque le dossier parvient à l'étape de décision, le système ne doit pas basculer sur une logique « si toutes les cases sont remplies, générer automatiquement le certificat ». Il est utile de contrôler les enregistrements manquants ou contradictoires et de présenter à l'autorité de décision un résumé avec les liens sources ; mais le périmètre, les conditions, la justification, la date et l'autorité de la décision doivent être enregistrés séparément. Si, plus tard, un constat ou une donnée de périmètre change, l'ancienne décision ne doit pas être mise à jour en silence ; un besoin de réévaluation doit naître.
Les dossiers de transfert et d'audit à distance tiennent-ils dans le même flux ?
Une ossature d'enregistrement commune peut être utilisée ; mais l'examen de transfert et l'audit à distance doivent être des scénarios distincts, avec leurs propres contrôles obligatoires et champs de preuve.
L'IAF MD 2:2023 définit les contrôles minimaux pour la validité du certificat, le périmètre d'accréditation et l'examen préalable lors du transfert de certificats de système de management accrédités. Le fait qu'un certificat connu comme suspendu ne soit pas accepté comme un dossier de transfert normal et que les informations requises soient évaluées par examen documentaire et, si besoin, par une visite préalable au transfert, peut se traduire dans le logiciel par une liste de contrôle. Mais le système ne doit pas rendre lui-même le résultat de cet examen sous la forme « transfert conforme ». [4]
Pour l'utilisation technique à distance, il convient d'enregistrer quelle activité est menée au moyen des technologies de l'information et de la communication, la méthode utilisée, les participants, la durée, la sécurité de la connexion, l'accès aux preuves et la place dans le plan. L'IAF MD 4:2023 fournit un cadre pour l'utilisation des TIC à des fins d'audit/évaluation. Un entretien réalisable à distance et un processus qui doit être observé sur site ne sont pas la même chose ; la limite du programme et du risque doit être préservée lors de la planification habilitée. [5]
Pourquoi le processus ne s'arrête-t-il pas une fois le certificat publié ?
Le certificat n'est que le livrable unique d'un cycle de trois ans ; la surveillance, les changements de périmètre, la suspension, le retrait, la recertification et les enregistrements de vérification poursuivent le cycle de vie.
Sur la fiche du certificat, le périmètre, la norme, le site, la validité, la décision, la première publication et les informations de révision doivent être distingués. Tandis que le PDF du document est conservé comme un livrable immuable, une correction ou un changement de périmètre doit produire une nouvelle version. Le portail client doit afficher le document à jour ; l'utilisateur interne doit pouvoir voir pourquoi et quand les anciennes versions ont changé.
Selon l'annonce du TÜRKAK du 2 décembre 2024, l'infrastructure TBDS a été élargie pour couvrir le suivi des informations d'audit, et depuis le 1er janvier 2025, les organismes de certification de systèmes de management accrédités par le TÜRKAK sont tenus de saisir dans le système les informations de leur certification initiale, de surveillance, de renouvellement de certificat et autres audits. Cela rend importante la correspondance entre l'enregistrement interne et les champs de notification officiels ; toutefois, l'état « envoyé » dans le logiciel ne doit pas être considéré comme réussi sans la réponse réelle du service et le numéro de référence. [6]
À quoi ressemble un enregistrement numérique défendable dans l'audit ?
L'enregistrement défendable ne montre pas seulement le PDF final ; il présente ensemble la donnée d'entrée, la version, la personne ayant effectué l'opération, l'heure, la justification, l'approbation et l'ancienne valeur.
- Version : Les modifications de demande, de calcul, de plan, de rapport, de constat et de certificat n'écrasent pas les données antérieures.
- Séparation des rôles : Ventes, planification, auditeur, réviseur technique, autorité de décision et direction disposent de jeux d'habilitations distincts.
- Lien de preuve : Chaque constat est relié à l'exigence et à la preuve de vérification concernées ; chaque décision, à la version du dossier utilisée.
- Justification d'exception : Un changement de durée, d'équipe, de date ou de périmètre n'est pas une note libre : il produit un enregistrement approuvé par une personne habilitée.
- Preuve de notification : La livraison par e-mail ou portail repose non sur le simple bouton d'envoi, mais sur le résultat technique et l'heure de remise.
- Journal d'accès : La consultation, le téléchargement et la modification de contenus critiques sont suivis selon le client et la limite de rôle.
L'ISO 19011:2026 fournit des lignes directrices actualisées sur les principes d'audit, le management des programmes d'audit et la compétence des auditeurs ; la page officielle de l'ISO précise explicitement que cette norme ne conduit pas à elle seule à une certification. Dans la conception du logiciel, on peut tirer parti de ce guide pour le management du programme et la discipline d'audit, mais il ne remplace pas les exigences de certification par tierce partie. [7]
Comment effectuer la transition vers un logiciel de certification de système ?
La transition la plus sûre consiste d'abord à établir la cartographie réelle des processus et des habilitations, puis à réaliser un pilote dans un seul programme et à étendre de manière contrôlée le modèle validé.
1. Décomposez le dossier actuel
Extrayez le formulaire de demande, le tableau de calcul, l'offre, le dossier de l'auditeur, le plan, le rapport, les constats, le procès-verbal de décision, le certificat et les enregistrements de notification. Déterminez dans quels fichiers la même information se répète, lequel est considéré comme source et qui peut la modifier.
2. Réalisez un pilote avec un seul programme et un groupe limité de clients
Choisissez non pas l'exception la plus complexe, mais un périmètre gérable représentatif du processus réel. Le critère de succès du pilote ne doit pas être la seule vitesse de traitement ; il faut aussi mesurer les données manquantes, les motifs de replanification, les alertes d'affectation d'équipe erronée, la visibilité des constats ouverts et l'accès au dossier de décision.
3. Validez les intégrations avec preuves
Pour les connexions ERP/CRM, e-mail, signature électronique, TBDS ou portail client, il ne faut pas tester que le scénario nominal. Les scénarios de renvoi, d'erreur d'habilitation, d'interruption de service, de transfert partiel et de correction doivent être traités sans produire d'enregistrements perdus.
4. Versionnez règles et normes
Lorsqu'un document IAF, une règle de programme, une norme ou une procédure d'organisme change, il faut déterminer selon quelle version les opérations en cours se poursuivront. L'ancien dossier ne doit pas être réécrit avec le calcul actuel ; la règle de l'époque doit rester visible.
Quelles sont les erreurs de conception les plus fréquentes ?
Les erreurs les plus répandues sont : prendre l'état du CRM pour une décision technique, réduire la compétence à la simple disponibilité au calendrier et modifier des enregistrements approuvés sans préserver l'historique.
- Forcer chaque norme dans le même workflow : Une ossature commune peut être établie ; les différences de programme et de documents normatifs doivent demeurer dans des jeux de règles distincts.
- Fournir la durée d'audit par une formule cachée : L'utilisateur doit pouvoir voir la donnée d'entrée, la version de la règle, le facteur de correction et la justification.
- Automatiser la décision technique : Le système peut signaler une lacune ; la décision de certification doit rester une évaluation humaine, habilitée et traçable.
- Faire du PDF du certificat l'enregistrement principal : Le PDF est un livrable ; il ne remplace ni la décision, ni le périmètre, ni le site, ni la version, ni les données de cycle.
- Présumer du résultat d'une intégration : L'envoi TBDS, e-mail ou portail doit être vérifié avec la réponse technique réelle.
- Supprimer l'ancien dossier : La révision ne doit pas abolir le lien avec les preuves et décisions antérieures.
Comment Vizyon Alia soutient-elle ce flux ?
Vizyon Alia est configurée pour gérer le dossier de certification dans une ossature de processus unique, de la demande et de l'offre jusqu'à la planification des auditeurs, des enregistrements de site et d'audit jusqu'au cycle de décision et de certificat.
page de la solution Vizyon Alia vous pouvez examiner l'approche par modules via sur la page du service de logiciel de certification vous pouvez voir les options de processus et d'intégration. Lors de la mise en place, plutôt que de copier tels quels les formulaires et procédures existants, les règles de périmètre, de rôle, de décision, de version et d'intégration doivent être validées avec le fonctionnement réel de l'organisme.
Avant la démonstration, préparer une demande anonymisée, un calcul réel de durée d'audit, une matrice de compétences, un exemple de constat et un scénario de révision de certificat rend le résultat concret. Lors de la planification d'une analyse de processus avec VizyonTech un flux pilote de bout en bout peut être établi sur ces cinq exemples.
Foire aux questions
Un logiciel de certification de système peut-il délivrer le certificat automatiquement ?
Non. Le logiciel peut soutenir l'intégrité du dossier et les points de contrôle obligatoires ; la décision de certification doit être prise par des personnes habilitées, dans le cadre de la procédure applicable, de l'autorité et du dispositif d'impartialité de l'organisme.
Excel suffit-il pour le suivi des audits et des certificats ?
Excel peut fournir une liste ou un tableau de calcul ; mais pour la séparation simultanée des rôles, l'historique des versions, le lien aux preuves, le contrôle de compétence, l'enregistrement des décisions, l'accès client et le résultat d'intégration fiable, il ne constitue pas à lui seul un workflow contrôlé.
Les dossiers ISO 9001 et ISO 14001 peuvent-ils être gérés dans le même flux ?
Un cycle de vie commun peut être utilisé ; mais les règles de compétence, de durée d'audit, de risque/complexité, de programme et de documents normatifs complémentaires doivent être configurées séparément. Il ne faut pas présumer qu'un modèle unique convient automatiquement à tous les programmes.
Le transfert d'un certificat existant s'ouvre-t-il comme une nouvelle demande ?
Le transfert requiert un scénario d'examen distinct. Des informations telles que la validité du certificat, le périmètre d'accréditation, le cycle et les non-conformités ouvertes doivent être évaluées par une personne habilitée conformément à l'IAF MD 2 et à la procédure de l'organisme.
Une fois l'intégration TBDS réalisée, les données sont-elles automatiquement considérées comme correctes ?
Non. La correspondance des champs, les habilitations, la réponse du service, le numéro de référence, les erreurs et les enregistrements de renvoi doivent être vérifiés. Une information manquante ou erronée du dossier interne ne devient pas techniquement correcte grâce à l'intégration.
Sources
- ISO — ISO/IEC 17021-1:2015, exigences pour les organismes réalisant l'audit et la certification de systèmes de management (1re édition, juin 2015 ; page officielle d'état).
- TÜRKAK — périmètre d'accréditation et documents obligatoires pour les organismes de certification de systèmes de management.
- International Accreditation Forum — IAF MD 5:2023, détermination de la durée d'audit des systèmes de management de la qualité, de l'environnement et de la santé et sécurité au travail (Issue 4, Version 3 ; 14 juin 2023).
- International Accreditation Forum — IAF MD 2:2023, transfert des certificats de système de management accrédités (Issue 2, Version 2 ; 14 juin 2023).
- International Accreditation Forum — IAF MD 4:2023, utilisation des technologies de l'information et de la communication à des fins d'audit/évaluation (Issue 2, Version 4 ; 14 juin 2023).
- TÜRKAK — suivi des audits des organismes de certification accrédités via le TBDS (2 décembre 2024 ; entrée en application le 1er janvier 2025).
- ISO — ISO 19011:2026, lignes directrices pour l'audit des systèmes de management (4e édition, mai 2026).
Les sources ont été vérifiées le 11 juillet 2026. Les textes intégraux sous licence des normes, les documents IAF/EA/TÜRKAK actualisés, le programme de certification et les procédures de l'organisme doivent être vérifiés séparément avant la mise en œuvre.