










Kurze Antwort: Wie werden Doppelerfassungen verhindert?
Vergeben Sie für jeden Inspektionsauftrag eine unveränderliche Quell-ID; führen Sie die ERP-Übertragung idempotent mit dieser ID aus, erzwingen Sie die Eindeutigkeit in der Datenbank und verknüpfen Sie nur das verifizierte Zieldokument mit dem Rechnungswesen.
Eine Integration, die nur im Normalablauf funktioniert, genügt nicht. Auch wenn eine Netzwerkantwort verloren geht, eine Warteschlangennachricht erneut eintrifft oder zwei Worker denselben Auftrag übernehmen, muss das Ergebnis ein einziger Kunde, ein einziger Auftrag und eine einzige Fakturierungsverknüpfung sein.
Warum entstehen Doppelerfassungen?
Kurze Antwort: Die meisten Doppelerfassungen entstehen nicht dadurch, dass jemand zweimal auf eine Schaltfläche klickt, sondern durch unkontrollierte Wiederholungen im unklaren Moment, in dem ungewiss ist, ob die erste Anfrage erfolgreich war und ihre Antwort verloren ging.
Das Inspektionssystem sendet eine Anfrage zur Auftragseröffnung an das ERP. Das ERP legt den Eintrag an, doch die Verbindung bricht ab und der Integrationsantwort kommt nicht an. Sendet der Worker dieselbe Anfrage erneut wie ein neuer Vorgang, kann ein zweiter Auftrag eröffnet werden. Ein ähnliches Risiko besteht bei At-Least-Once-Zustellung in Warteschlangen, parallelen Workern, manuellen Wiederholungen nach Zeitüberschreitung und bei der Synchronisierung im Stapel.
IETF RFC 9110 definiert die idempotente Methode so, dass die mehrfache Anwendung derselben Anfrage dieselbe beabsichtigte Wirkung hat wie eine einzelne Anwendung. PUT besitzt diese Eigenschaft; das Erstellen neuer Ressourcen mit POST muss zusätzlich abgesichert werden. Das technische Design darf nicht annehmen, dass das Netzwerk genau einmal zustellt.
Welche Identität soll Eigentümer des Eintrags sein?
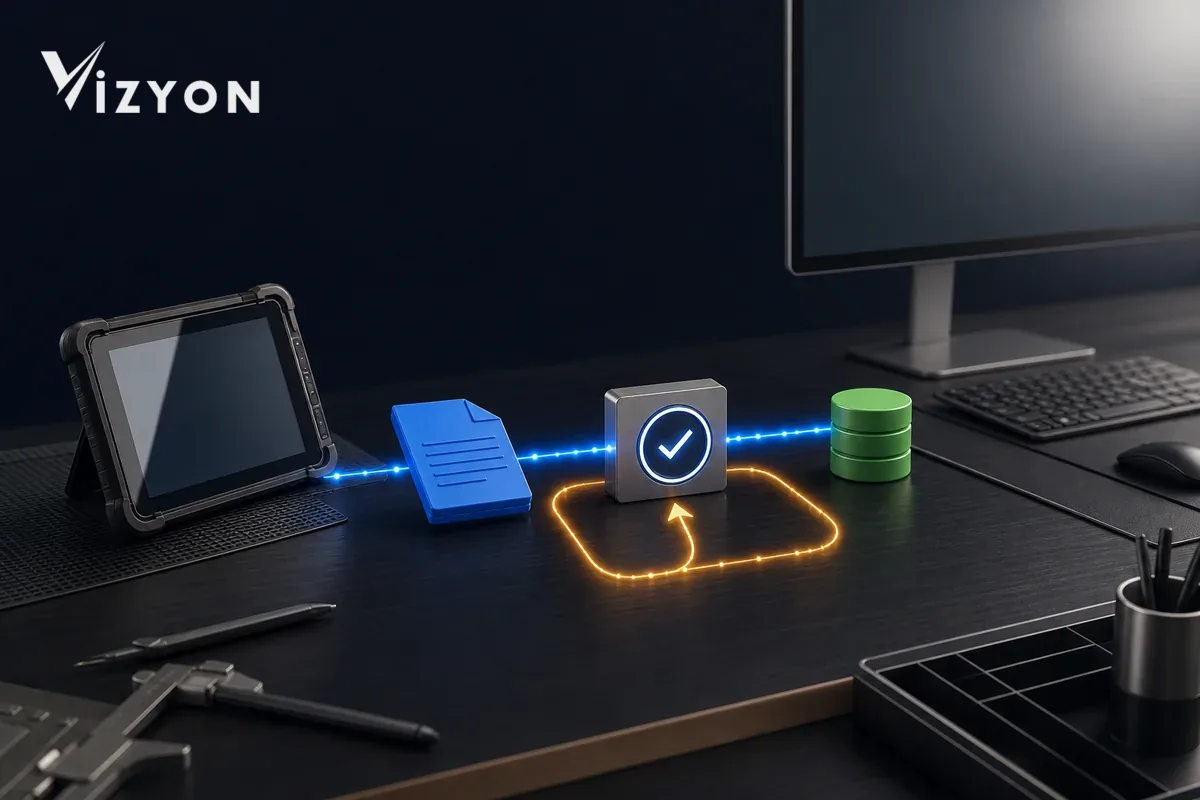
Inspektionsauftrag, ERP-Auftrag, Buchhaltungsbeleg und E-Dokument sind nicht dieselbe Identität. Am Anfang der Kette muss eine unveränderliche Quell-Auftrags-UUID stehen; die von anderen Systemen erzeugten IDs sind als deren Entsprechungen in getrennten Feldern zu speichern.
| Identität | Eigentümer | Wann entsteht sie? | Verwendung |
|---|---|---|---|
| Quell-Auftrags-UUID | Inspektionssystem | Beim ersten Anlegen des Auftrags | Fester Auftragsschlüssel für alle Übertragungen und Retries |
| Ereignis-UUID | Inspektionssystem | Wenn eine fakturierfähige Version entsteht | Warteschlangennachricht und Kontrolle verarbeiteter Ereignisse |
| ERP-Kunden-/Auftrags-ID | ERP | Wenn der Zieleintrag angenommen wurde | Spätere Aktualisierungen und Statusabfragen |
| ID des Buchhaltungsbelegs | Buchhaltungssystem | Beim Entstehen des Belegentwurfs/-eintrags | Finanzieller Lebenszyklus |
| E-Dokument-UUID/-nummer | E-Dokument-Prozess | Beim Ausstellen des Dokuments | Die eigene technische Identität des Dokuments |
OASIS UBL 2.4 Invoice definiert Referenzfelder zwischen Rechnung, Auftrag und anderen Dokumenten. Auch das Handbuch des GİB e-Fatura Portals stellt fest, dass Rechnungen mit derselben UUID und Rechnungsnummer nicht erneut hochgeladen werden können. Das daraus folgende Ergebnis für die Praxis ist nicht, die Quell-ID der Inspektion durch die E-Dokument-Nummer zu ersetzen, sondern die Identitäten getrennt in einer bidirektionalen Zuordnungstabelle zu halten.
Wie sollte der Idempotency Key erzeugt werden?
Der Schlüssel darf nicht bei jedem Retry neu zufällig erzeugt werden; er muss bei allen Versuchen desselben Geschäftsvorfalls gleich bleiben. Ein Beispielumfang kann aus der kanonischen Verbindung folgender Teile abgeleitet werden:
tenant + hedef_sistem + işlem_türü + kaynak_iş_uuid + kaynak_sürümü
Die Quellversion ist wichtig. Das erneute Senden derselben Berichtsversion sollte das bestehende Ergebnis zurückgeben; erzeugt eine autorisierte Revision eine neue Geschäftswirkung, muss dies ein separates Ereignis mit einer expliziten Geschäftsregel sein. Der Idempotenz-Eintrag sollte neben dem Schlüssel die Prüfsumme des Payloads, den Zeitpunkt des ersten Auftretens, den Status und die ID der Zielantwort enthalten.
Die aktuelle API-Referenz von Stripe dokumentiert, dass nach einem Verbindungsfehler eine create/update-Anfrage sicher mit demselben Idempotency Key wiederholt werden kann und dass die Anfrage abgelehnt wird, wenn der Schlüssel gleich bleibt, die Parameter sich aber geändert haben. Dieses anbieterspezifische Verhalten ist auch für den unternehmensinternen ERP-Adapter ein nützliches Vertragsbeispiel: Kommt derselbe Schlüssel mit anderem Kunden, Betrag oder Steuersatz, überschreiben Sie nicht stillschweigend; nehmen Sie den Konflikt in Prüfung.
Warum genügt die Prüfung in der Anwendung allein nicht?
Beim Ansatz „erst prüfen, ob vorhanden, sonst einfügen“ können zwei Worker gleichzeitig das Ergebnis „nicht vorhanden“ sehen. Die Eindeutigkeit muss auch in der Datenbank erzwungen werden.
Richten Sie in der Integrationstabelle tenant_id + target_system + document_type + source_job_uuid einen zusammengesetzten Unique Constraint ein. Die aktuelle PostgreSQL-Dokumentation zu INSERT beschreibt, wie mit einem Unique Constraint ON CONFLICT erklärt, dass die Verwendung unter Rennen atomische Insert-/Update-Ergebnisse liefern kann. Wenn Ihre Geschäftsregel keine Aktualisierung erlaubt, geben Sie bei einem Konflikt die bestehende Ziel-ID zurück; wenn die Daten abweichen, öffnen Sie einen fail-closed Prüfeintrag.
UNIQUE (tenant_id, target_system, document_type, source_job_uuid)

aynı anahtar + aynı payload özeti  -> mevcut sonucu döndür
aynı anahtar + farklı payload       -> çakışma, otomatik belge açma
Wie sollten Outbox und Warteschlangenfluss aufgebaut werden?
Den Prüfbericht „fakturierungsbereit“ zu machen und die ERP-Nachricht getrennt zu schreiben, kann einen halbfertigen Zustand erzeugen. Geschäftsstatus und Integrationsereignis müssen in derselben lokalen Transaktion committet werden.
- Ein berechtigter Benutzer genehmigt die Berichtsversion und den Fakturierungsumfang.
- Die Anwendung aktualisiert in derselben Transaktion den Geschäftsstatus und fügt mit der Ereignis-UUID eine Outbox-Zeile hinzu.
- Ein Worker sendet das Outbox-Ereignis mit festem Idempotency Key an den Zieladapter.
- Bei erfolgreicher Antwort werden die ERP-Ziel-ID und die Antwortzusammenfassung in der Bindetabelle gespeichert.
- Geht das ACK verloren, kommt dasselbe Ereignis erneut; der Consumer erkennt die Ereignis-UUID und die Geschäftsbindung und liefert das bestehende Ergebnis zurück.
- Permanente Datenfehler werden nicht in eine Retry-Schleife geschickt; sie landen in einer Prüfung/Dead-Letter-Warteschlange.
Microsofts Transactional-Outbox-Leitfaden empfiehlt, das Geschäftsobjekt und das Ereignis in derselben Transaktion zu speichern; der Service-Bus-Leitfaden rät, dass der Consumer wegen verlorener ACKs und erneuter Zustellung über MessageId oder kommerzielle Identität idempotent sein sollte. Die Duplicate Detection auf Senderseite ersetzt nicht die Eindeutigkeitsprüfung beim Empfänger.
Wie werden Kunden-, Leistungs- und Steuerzuordnung sicher vorgenommen?
Die Vermeidung von Doppelerfassungen ist nicht nur ein technisches Retry-Problem. Denselben Kunden mit abweichender Firmennamenschreibung neu anzulegen oder dieselbe Leistung mit anderem Code zu fakturieren, erzeugt ebenfalls operative Vervielfachung.
- Kunde: ordnen Sie über eine im Mandantenbereich verifizierte VKN/TCKN oder den Hauptschlüssel der Organisation zu; verwenden Sie nicht allein die Firmenbezeichnung als Schlüssel.
- Leistung: binden Sie die Prüfmethode an die freigegebene ERP-Stamm-/Leistungscodetabelle; öffnen Sie nicht übereinstimmende Codes nicht automatisch als Freitext.
- Steuer und Währung: wenden Sie eine versionierte Zuordnung auf die Codeliste des Zielsystems an; stoppen Sie die Belegerzeugung bei fehlender oder ungültiger Zuordnung.
- Betrag: sperren Sie die berechneten Positionen, Rabatte und die Steuer mit der Quellversionszusammenfassung; führen Sie Änderungen nach der Freigabe in einen neuen Revisionsablauf.
- Berechtigung: verwalten Sie die Rollen zum Anlegen von Kunden, Ändern von Zuordnungen und Erzeugen von Finanzbelegen jeweils mit getrennten Prüfpfaden.
Eine mehrdeutige Übereinstimmung darf nicht das „nächste beste Ergebnis“ wählen. Bis die menschliche Prüfung abgeschlossen ist, sollte die Übertragung warten; bei der Entscheidung müssen wer, wann, alter/neuer Wert und Begründung festgehalten werden.
Wie sollte der Übertragungsstatus überwacht werden?
Ein einzelnes Feld „erfolgreich/fehlgeschlagen“ verbirgt Mehrdeutigkeiten. Die Zustandsmaschine sollte zeigen, welcher Schritt wiederholt werden darf.
| Status | Bedeutung | Erlaubte Aktion |
|---|---|---|
| Wird vorbereitet | Zuordnung und Payload werden geprüft | Fehler beheben |
| Sendebereit | Identität, Version und Payload-Zusammenfassung sind gesperrt | In die Outbox übernehmen |
| Unbestimmt | Timeout vorhanden, Ergebnis kann im Ziel existieren | Mit demselben Schlüssel abfragen/retry |
| Übertragen | Ziel-ID und Antwortnachweis gespeichert | Status abfragen, kein Duplikat anlegen |
| Prüfung erforderlich | Schlüsselkonflikt oder Datenzuordnungsfehler | Auf berechtigte Entscheidung warten |
| Storno/Stornobuchung ausstehend | Finanzkorrektur erforderlich | Separater Vorgang gemäß Zielsystemregel |
Den erfolgreichen Übertragungseintrag zu löschen und erneut zu senden ist keine Korrekturmethode. Ist ein Finanzbeleg entstanden, müssen Storno, Erstattung oder Gegenbuchung mit eigener Identität und eigenem Freigabeprozess durchgeführt werden.
Welche Prüfungen sollte der Abgleich durchführen?
Der tägliche Abgleich sollte Quell- und Zieleinträge auf Identitätsebene vergleichen, statt nur Fehlerlogs zu zählen.
- Vorgänge, die fakturierungsbereit sind, aber keine Zielbindung haben.
- Mehrere Zielbelege, die an dieselbe Quellvorgangs-UUID gebunden sind.
- Belege, die im Ziel vorhanden sind, aber in der Quell-Bindetabelle keine Entsprechung haben.
- Einträge, deren Quellversion nicht zur gesendeten Payload-Zusammenfassung passt.
- Versuche im unbestimmten Zustand, die länger als die definierte Dauer verbleiben.
- Fehlende Freigaben/Nachweise bei manuellen Zuordnungen, Stornos und Gegenbuchungen.
Das Abgleichsergebnis sollte nicht automatisch löschen oder im Sammelverfahren zusammenführen. Es sollte dem berechtigten Benutzer die verdächtigen Einträge, ihre Identitäten in beiden Systemen und den vorgeschlagenen sicheren Vorgang anzeigen.
Wie sollte eine VizyonTech-Integration pilotiert werden?
Vizyon Periyodik Testen Sie beim Übergang von Prüfprozessen wie diesem ins ERP vor dem Normalfall die Fehlerszenarien. Für denselben Vorgang sollten getestet werden: Doppelklick, dass das ERP den Datensatz anlegt, aber nicht antwortet, dass dieselbe Warteschlangennachricht zwei Worker erreicht, derselbe Schlüssel mit abweichender Payload, ungültige Kundenzuordnung und Berichtsrevision.
Der Erfolgsmesswert des Pilotprojekts ist nicht „die Integration lief“. Für jedes Szenario sollte belegt werden, wie viele Einträge im Ziel entstanden sind, ob die Quell-Ziel-Bindung hergestellt wurde, ob der Retry dasselbe Ergebnis liefert, ob die Mehrdeutigkeit sichtbar bleibt und ob der unberechtigte Finanzvorgang verhindert wurde. Um die Entscheidungskette des Prüfberichts zu schützen, kann der Leitfaden zum E-Signatur-Workflow gemeinsam herangezogen werden.
Quellen
- IETF — RFC 9110, HTTP-Semantik: Idempotente Methoden (Juni 2022; Zugriff am 21. Juli 2026).
- Stripe — Idempotente Anfragen, API-Referenz (aktuelle Online-Dokumentation; Zugriff am 21. Juli 2026).
- Microsoft Learn — Verhinderung von Nachrichtenverlust und Duplikatverarbeitung in Azure Service Bus (Aktualisierung vom 29. Juni 2026).
- Microsoft Learn — Das Muster für einen transaktionalen Postausgang implementieren (2026; Zugriff am 21. Juli 2026).
- PostgreSQL — INSERT und ON CONFLICT, aktuelle Dokumentation (Zugriff am 21. Juli 2026).
- OASIS — Zusammenfassung des UBL 2.4 Invoice-Modells (2024).
- Gelir İdaresi Başkanlığı — Benutzerhandbuch für das e-Fatura-Portal v1.5 (November 2013; für technische Identität und Wiederverwendungsregel, Zugriff am 21. Juli 2026).
ERP-, Buchhaltungs- und E-Beleg-Feld-/Coderegeln müssen zusätzlich über die aktuelle technische Dokumentation des verwendeten Anbieters und die Finanzprozesse des Unternehmens verifiziert werden.