










Kurzantwort: Wie werden die drei Datensätze einander zugeordnet?
Binden Sie jeden Vorgang unter einer eindeutigen Vorgangs-/Berichts-ID an die zum Zuweisungszeitpunkt gültige Befugnisversion des Personals, die zum Nutzungszeitpunkt gültige Konformitätsversion des Geräts und die veröffentlichte Berichtsrevision.
Ein Auditnachweis besteht nicht nur aus aktuellen Personal- und Gerätelisten. Der Auditor muss rückwirkend nachvollziehen können, von wem, mit welchem Befugnissenumfang, mit welchem Gerät sowie mit welcher Verfahrens- und Formularversion ein bestimmtes Ergebnis erzeugt und von wem geprüft und als welche Berichtsversion veröffentlicht wurde.
Welche Kennungen gehören in das gemeinsame Datensatzgerüst?
Kurzantwort: Für Person, Befugnis, Gerät, Gerätekonformität, Vorgang, Verfahren/Formular und Bericht sind unveränderliche Kennungen erforderlich. Name oder Dateiname dürfen nicht als Beziehungsschlüssel dienen.
| Datensatz | Mindestverknüpfung | Frage, die es im Audit beantwortet |
|---|---|---|
| Vorgang/Prüfung | Vorgangs-ID, Umfang, Standort/Objekt, Verfahren, Durchführungszeitpunkt | Welche Tätigkeit wird auditiert? |
| Personalzuweisung | Personen-ID, Rolle, Verfahren/Umfang, Befugnisversion, Gültigkeitszeitraum | Durfte diese Person zu diesem Zeitpunkt diesen Vorgang durchführen? |
| Gerätenutzung | Geräte-ID, Version des Konformitätsnachweises, Nutzungszeitpunkt, Messumfang | War dieses Gerät für diese Messung geeignet? |
| Bericht | Berichts-ID, Revision, Quellvorgang, technische Prüfer, Zeitpunkt der Freigabe/Veröffentlichung | Aus welchen Nachweisen wurde welches Ergebnis veröffentlicht? |
| Vorgangsspur | Ereignis, Benutzer/Dienst, Zeitstempel mit Zeitzone, Ergebnis, alte/neue Version | Wer hat was wann geändert? |
Die ISO/IEC 17020:2026 definiert für Inspektionsstellen den Rahmen für Kompetenz, Unparteilichkeit und konsistenten Betrieb; die neue Ausgabe stärkt zusätzlich die Kontrolle von Daten und Informationen. Software trifft keine Konformitätsentscheidung über diese Anforderungen. Ihre Aufgabe ist es, die freigegebene Verfahrensanweisung der Organisation in nachweisbare Verknüpfungen und Fail-Closed-Tore umzusetzen.
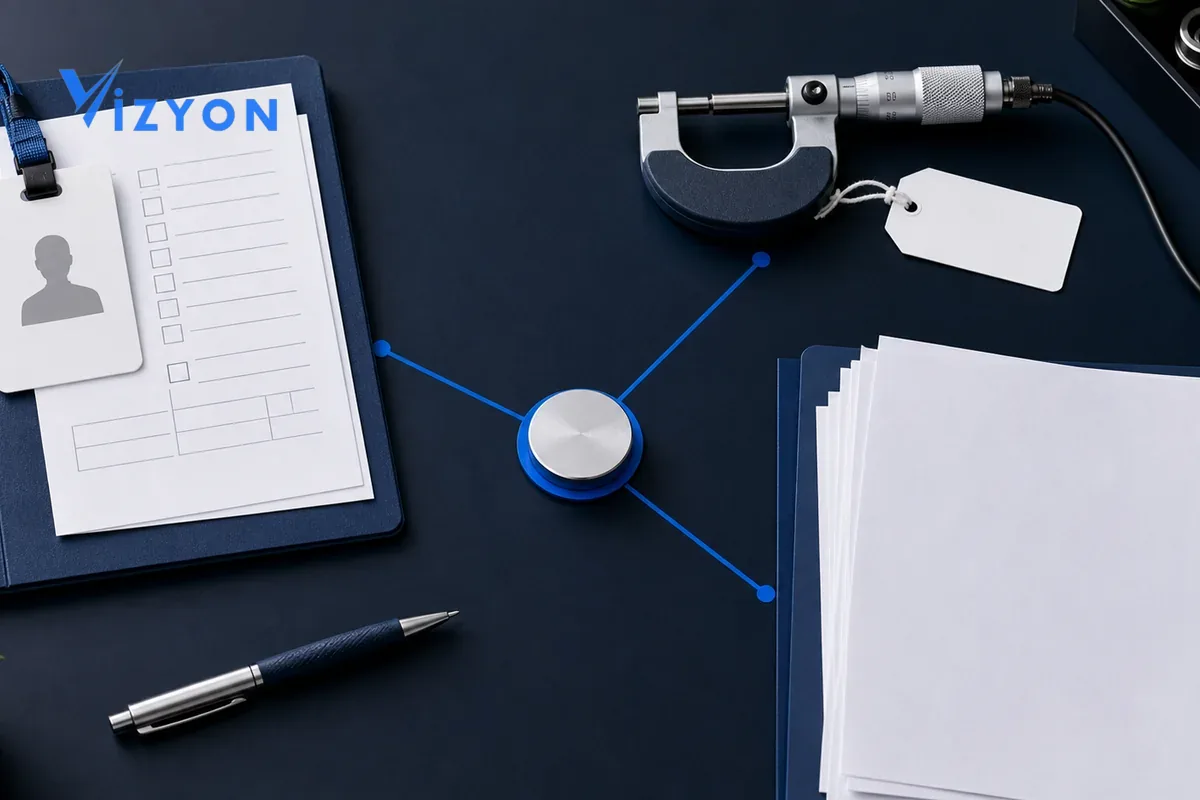
Wie soll die Personalbefugnis an den Bericht angebunden werden?
Binden Sie nicht das aktuelle Profil der Person an, sondern den zum Zeitpunkt der Zuweisung und Durchführung des Vorgangs gültigen Befugniseintrag. Die Kompetenzleitlinie der ISO 9001 Auditing Practices Group behandelt die Bestimmung der erforderlichen Kompetenz, die Aktivitäten zu ihrem Erwerb, die Wirksamkeitsbewertung und die Aufbewahrung der dokumentierten Informationen als Nachweis gemeinsam.
Der Befugniseintrag muss mindestens Rolle, Verfahren oder Tätigkeit, technischen Umfang, falls erforderlich Stufe, Bewertungsergebnis, Bewertenden/Freigebenden, Anfangs- und Enddaten sowie die Kennung des zugrunde liegenden Nachweises enthalten. Es genügt nicht, die Zertifikatsdatei dem Profil hinzuzufügen; der Umfang des Dokuments muss mit dem vom Vorgang geforderten Umfang übereinstimmen.
Das Zuweisungstor kann in dieser Reihenfolge arbeiten: Die vom Vorgang geforderte Rolle und der Umfang werden bestimmt, die zum Ereignisdatum wirksame Befugnisversion wird gesucht, Einschränkungen oder Suspendierungen werden geprüft und die erfolgreiche Zuordnung wird als Momentaufnahme in den Vorgangsdatensatz geschrieben. Wird die Befugnis des Personals später erneuert, ändert sich nicht, auf welcher Version der frühere Bericht beruhte.
Besteht der Gerätedatensatz nur aus dem Kalibrierdatum?
Nein. Die Leitlinie der ISO/IAF zu Überwachungs- und Messressourcen empfiehlt, dass der Kontrollumfang vom beabsichtigten Verwendungszweck abhängt und ein Nachweis dafür gefordert wird, dass das gewählte Gerät für die konkrete Tätigkeit geeignet ist. Deshalb macht „Kalibrierung gültig“ allein das Gerät nicht für jeden Vorgang geeignet.
- die eindeutige Kennung des Geräts, seinen Typ, die Seriennummer und die verantwortliche Einheit;
- Messbereich, Auflösung und weitere für den Vorgang erforderliche technische Spezifikationen;
- Kalibrier- oder Verifizierungsnachweis, dessen Umfang, Ergebnis und Gültigkeitsstatus;
- Ereignisse zu Wartung, Zwischenkontrolle, Störung, Beschädigung, Quarantäne und Wiederinbetriebnahme;
- der tatsächliche Nutzungszeitpunkt im Vorgang sowie, falls erforderlich, die Verknüpfung mit Prüfkopf, Sensor oder Zubehör sind gemeinsam zu erfassen.
Der Bericht darf nicht dynamisch auf den heutigen Stand der Gerätekarte blicken; er muss die zum Nutzungszeitpunkt anerkannte Konformitätsversion speichern. Wird später erkannt, dass das Gerät unzutreffend war, muss das System die mit derselben Gerät-Version-Zeitspanne verknüpften Vorgänge auflisten und eine Auswirkungsprüfung eröffnen können. Das bedeutet nicht, das Ergebnis automatisch für ungültig zu erklären, sondern der befugten technischen Bewertung den korrekten Umfang zu liefern.
Wie bewahrt die Berichtsrevision die Nachweisverbindung?
Der veröffentlichte Bericht darf nicht an Ort und Stelle überschrieben werden. Bei einer erforderlichen Korrektur wird eine neue Revision mit der vorherigen Berichts-ID, dem Änderungsgrund, den geänderten Feldern, der neu prüfenden/freigebenden Person und dem neuen Veröffentlichungszeitpunkt verknüpft.
- Feldaufzeichnungen und Rohnachweise werden in der Vorgangs-ID gesperrt oder durch einen kontrollierten Ergänzungsdatensatz vervollständigt.
- Der Berichtsentwurf referenziert die verwendeten Befugnisversionen des Personals und Konformitätsversionen der Geräte.
- Die technische Prüfung stoppt die Freigabe, wenn eine Verknüpfung fehlt oder ungültig ist.
- Das Veröffentlichungsereignis erfasst Berichtsrevision, Eingangsversionen und Befugnisfreigabe als unveränderliches Paket.
- Eine spätere Korrektur eröffnet eine neue Revision; die frühere Version, der Vertrieb und die Verifizierungsspur bleiben zugänglich.
Die Leitlinie zu die Anleitung detailliert, wie die Versionskette nach der Signatur erhalten bleibt.
Welche Ereignisse sind in der Vorgangsspur zu erfassen?
Die NIST SP 800-171 Rev. 3 verlangt, dass der Auditdatensatz Ereignisart, Zeitpunkt, Ort, Quelle, Ergebnis und die Kennungen beteiligter Personen/Objekte enthält, und dass Auditinformationen gegen unbefugten Zugriff, Veränderung und Löschung geschützt werden. Dieser Sicherheitsrahmen ersetzt keine Akkreditierungsanforderung, liefert aber eine anwendbare Grundlage für das technische Design der digitalen Nachweisspur.
Erfassen Sie Ereignisse der Personalzuweisung/-ablehnung, der Befugniserteilung und -aussetzung, der Inbetriebnahme und Quarantänestellung von Geräten, der Erstellung von Feldaufzeichnungen, des Hinzufügens von Nachweisen, der technischen Prüfung, der Berichtsfreigabe, der Revision und der Veröffentlichung. Zu jedem Ereignis sollten Benutzer- oder Dienstekennung, ein Zeitstempel mit Zeitzone, die beteiligten Objektkennungen, Ergebnis und Begründung vorliegen.
Das Protokoll ist keine Kopie der Vorgangstabelle. Der aktuelle Stand beschleunigt den Betrieb; das Ereignisprotokoll zeigt, über welche Schritte dieser Stand erreicht wurde. Auditberechtigungen sind von den operativen Tagesberechtigungen zu trennen; die wenigen Rollen, die Vergangenes ändern können, sind zusätzlich zu überwachen.
Welche Abfragen sollte der Auditor aus einem einzelnen Bericht stellen können?
Kurzantwort: Alle kritischen Verknüpfungen müssen vom Bericht rückwärts in einer einzigen Ansicht verifizierbar sein, ohne dass personenbezogene und geschäftliche Daten über den Auftragsumfang hinaus offengelegt werden.
- Aus welchem Vorgang, Objekt, Verfahren und welcher Formularversion wurde dieser Bericht erzeugt?
- Mit welchem Umfang waren die ausführenden und prüfenden Personen zum Ereignisdatum befugt?
- Welches Gerät, welcher Prüfkopf oder welches Zubehör wurde verwendet und welcher Konformitätsnachweis galt zu diesem Zeitpunkt?
- Welche Prüf- und Freigabeschritte lagen zwischen dem Roh-Feldnachweis und dem veröffentlichten Ergebnis?
- Wurde der Bericht revidiert – warum, durch wen und mit welchen neuen Eingängen wurde er geändert?
- Wurde eine Befugnis- oder Geräteabweichung nachträglich festgestellt – welche Vorgänge wurden in die Auswirkungsprüfung einbezogen?
Das exportierte Auditpaket darf keine unkontrollierte Kopie der Live-Datenbank sein. Es muss nach Umfang ausgewählte Datensätze, Versionskennungen und eine Integritätsprüfung enthalten; Aufbewahrungs- und Zugriffsregeln sind durch die Verfahrensanweisung der Organisation festzulegen.
Wie werden Fail-Closed-Tore im VizyonTech-Workflow erprobt?
Vizyon Kalite oder eines verknüpften Inspektionsablaufs ein anonymisiertes Beispiel für einen Vorgang. Stellen Sie zunächst die korrekte Verknüpfung von Personal, Gerät und Bericht her; prüfen Sie anschließend nicht nur das positive Szenario, sondern ob das System den Fehler tatsächlich stoppt.
- Versuchen Sie eine Zuweisung mit unzureichendem Umfang oder mit einer zum Ereignisdatum abgelaufenen Befugnis.
- Wählen Sie ein Gerät mit gültiger Kalibrierung, das aber nicht zum Messbereich des Vorgangs passt.
- Senden Sie mit einem unter Quarantäne gestellten Gerät den Berichtsentwurf zur Freigabe.
- Ändern Sie einen Rohnachweis und verifizieren Sie, dass die frühere Berichtsrevision unverändert bleibt.
- Führen Sie den Veröffentlichungs- oder Signaturschritt aus, bevor die technische Prüfung abgeschlossen ist.
- Prüfen Sie bei einer nachträglich festgestellten Geräteabweichung, dass die betroffenen Vorgänge vollständig aufgelistet werden.
Erfolgskriterium ist nicht die Erzeugung vieler Datensätze. Das System muss eine falsche Verknüpfung mit nachvollziehbarer Begründung blockieren, die befugte Ausnahme gesondert erfassen und dem Auditor erlauben, das vergangene Ereignis unabhängig von aktuellen Profilen erneut nachzuvollziehen.
Welche Quelle ist beim Übergang auf die Version 2026 maßgeblich?
Gemäß dem offiziellen Bestandsverzeichnis der ISO ist die ISO/IEC 17020:2026 die im März 2026 veröffentlichte und im Juni 2026 korrigierte dritte Ausgabe; die Version 2012 wurde zurückgezogen. Die in der aktuellen Richtlinienseite der ILAC aufgeführte ILAC P15:05/2020 beruht, wie ihr Name zeigt, auf der Anwendung der ISO/IEC 17020:2012.
Kennzeichnen Sie die Checkliste daher nicht automatisch als „2026-konform“. Der Akkreditierungsumfang der Organisation, die aktuellen Übergangsentscheidungen der nationalen Akkreditierungsstelle und die freigegebenen Verfahrensanweisungen sind gemeinsam zu verifizieren. Alte und neue Anforderungssätze sind getrennt zu versionieren; Übergangsentscheidung, Verantwortlicher und betroffene Workflows sind dokumentiert festzuhalten.
Quellen
- ISO — ISO/IEC 17020:2026, Konformitätsbewertung – Anforderungen an Stellen, die Inspektionen durchführen (3. Ausgabe, März 2026; korrigierte Version Juni 2026; abgerufen am 15. August 2026).
- ISO — ISO 9001:2015, Qualitätsmanagementsysteme — Anforderungen (5. Ausgabe, September 2015; abgerufen am 15. August 2026).
- ISO 9001 Auditing Practices Group — Leitfaden zur Auditierung von Kompetenzen (Edition 2, 1. Juni 2022; abgerufen am 15. August 2026).
- ISO 9001 Auditing Practices Group — Ressourcen zur Überwachung und Messung (13. Januar 2016; abgerufen am 15. August 2026).
- NIST — SP 800-171 Revision 3, Auditierung und Rechenschaftspflicht (Mai 2024; abgerufen am 15. August 2026).
- ILAC — ILAC P15:05/2020, Anwendung der ISO/IEC 17020:2012 (Mai 2020; abgerufen am 15. August 2026).
Diese Anleitung begründet für sich allein weder Akkreditierungskonformität noch eine Rechtsberatung. Die anwendbare Normausgabe, die Übergangsfrist, die Entscheidungen der Akkreditierungsstelle und die freigegebenen Verfahrensanweisungen der Organisation sind durch befugte Personen zu verifizieren.