










Resposta curta: como relacionar os três registos?
Ligue cada trabalho, sob uma identificação única de trabalho/relatório, à versão de autorização do pessoal no momento da atribuição, à versão de adequação do equipamento no momento da utilização e à revisão do relatório publicado.
A evidência de auditoria não são apenas as listas atualizadas de pessoal e de equipamentos. O auditor deve poder reconstituar retrospetivamente quem produziu um determinado resultado, com que âmbito de autoridade, com que equipamento, com que versão de método e de formulário; quem o reviu e em que versão de relatório foi publicado.
Que identificações devem existir na espinha dorsal comum de registos?
Resposta curta: são necessárias identificações imutáveis para pessoa, autorização, equipamento, adequação do equipamento, trabalho, método/formulário e relatório. O nome ou o nome de ficheiro não devem ser a chave de relação.
| Registo | Ligação mínima | Pergunta a que responde na auditoria |
|---|---|---|
| Trabalho/revisão | Identificação do trabalho, âmbito, local/objeto, método, momento da realização | Que atividade está a ser auditada? |
| Atribuição de pessoal | Identificação da pessoa, função, método/âmbito, versão de autorização, intervalo de validade | Esta pessoa podia, nesse momento, executar este trabalho? |
| Utilização de equipamento | Identificação do equipamento, versão do registo de adequação, momento de utilização, âmbito de medição | Este equipamento era adequado para essa medição? |
| Relatório | Identificação do relatório, revisão, trabalho de origem, revisor técnico, momento de aprovação/publicação | Que resultado foi publicado a partir de que evidências? |
| Rasto de operação | Evento, utilizador/serviço, carimbo temporal com fuso horário, resultado, versão anterior-nova | Quem alterou o quê e quando? |
A ISO/IEC 17020:2026 define o enquadramento de competência, imparcialidade e funcionamento consistente para organismos de inspeção; a nova edição reforça também o controlo de dados e informação. O software não substitui o cumprimento destes requisitos nem decide a conformidade. A sua tarefa é converter o procedimento aprovado da organização em relações demonstráveis e portas fail-closed.
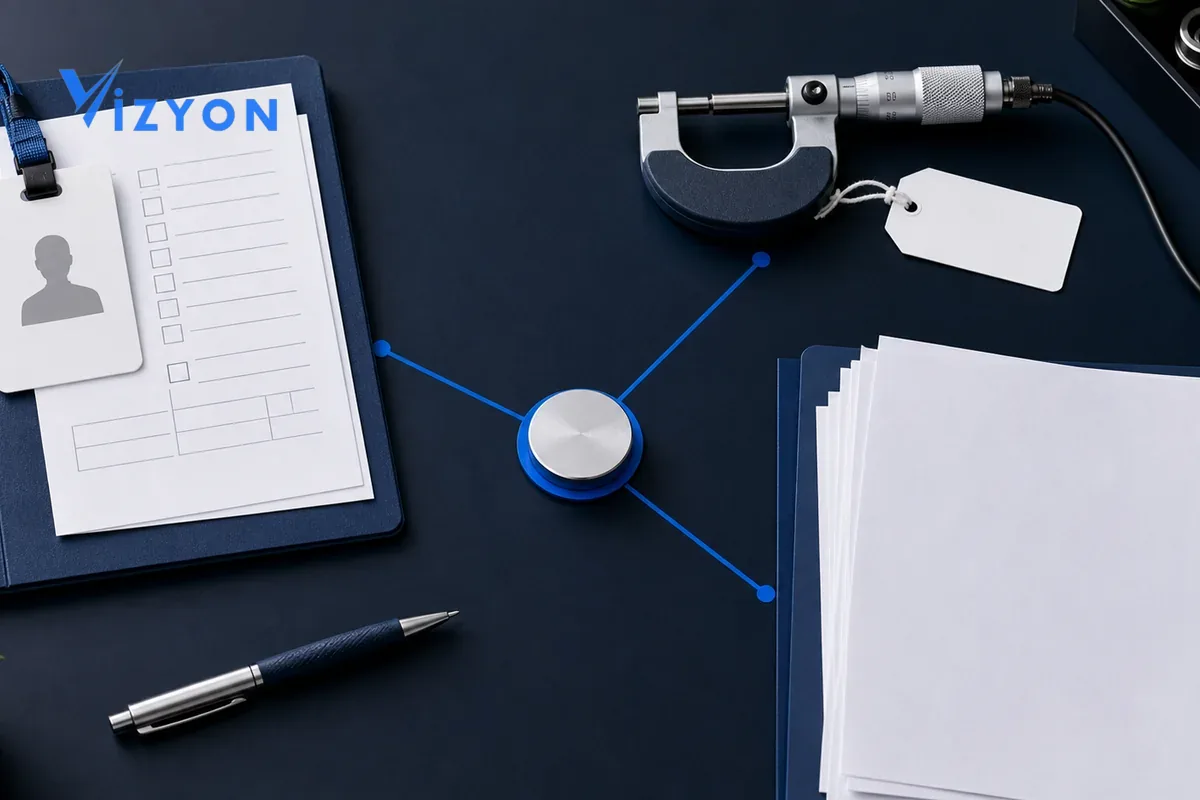
Como ligar a competência do pessoal ao relatório?
Não ligue o perfil atual da pessoa, mas o registo de autorização válido no momento da atribuição e da execução do trabalho. O guia de competências do ISO 9001 Auditing Practices Group aborda em conjunto a determinação da competência necessária, as atividades realizadas para a adquirir, a avaliação da eficácia e a conservação da informação documentada com natureza de evidência.
O registo de autorização deve conter, no mínimo, a função, o método ou atividade, o âmbito técnico, o nível se aplicável, o resultado da avaliação, o avaliador/aprovador, as datas de início e de fim e a identificação da evidência de suporte. Anexar o certificado ao perfil não é suficiente por si só; o âmbito do documento deve corresponder ao âmbito exigido pelo trabalho.
A porta de atribuição pode funcionar nesta sequência: determinam-se a função e o âmbito exigidos pelo trabalho, procura-se a versão de autorização em vigor à data do evento, verifica-se a existência de restrição ou suspensão e, numa correspondência bem-sucedida, escreve-se uma fotografia no registo do trabalho. Mesmo que a autorização do pessoal venha a ser renovada, a versão em que se baseou o relatório antigo não muda.
O registo do equipamento resume-se à data de calibração?
Não. O guia da ISO/IAF sobre recursos de monitorização e medição recomenda que o nível de controlo dependa da utilização pretendida e que se procure evidência da adequação do equipamento escolhido à atividade específica. Por isso, «calibração válida» por si só não torna o equipamento adequado a todos os trabalhos.
- A identificação singular do equipamento, o tipo, o número de série e a unidade responsável;
- o intervalo de medição, a resolução e as outras características técnicas exigidas para o trabalho;
- o registo de calibração ou verificação, o seu âmbito, resultado e estado de validade;
- os eventos de manutenção, controlo intermédio, avaria, dano, quarentena e reposição em serviço;
- o momento de utilização efetiva no trabalho e, se necessário, a relação com sonda, sensor ou acessório devem ser mantidos em conjunto.
O relatório não deve consultar dinamicamente o estado atual da ficha do equipamento; deve guardar a versão de adequação aceite no momento da utilização. Se posteriormente se constatar que o equipamento era inadequado, o sistema deve conseguir listar os trabalhos ligados ao mesmo par equipamento-versão-intervalo de tempo para abrir uma análise de impacto. Isto não é considerar automaticamente o resultado inválido, mas dar o âmbito correto à avaliação técnica autorizada.
Como preservar a ligação de evidências na revisão do relatório?
O relatório publicado não deve ser sobreposto no próprio local. Quando é necessária uma correção, a nova revisão é ligada à identificação do relatório anterior, à justificação da alteração, aos campos alterados, à pessoa que reviu/aprovou de novo e ao novo momento de publicação.
- Os registos de campo e as evidências em bruto são bloqueados na identificação do trabalho ou completados com um registo controlado de anexos.
- O projeto de relatório referencia as versões de autorização do pessoal e de adequação dos equipamentos utilizados.
- A revisão técnica bloqueia a aprovação se existir uma ligação em falta ou inválida.
- O evento de publicação regista a revisão do relatório, as versões dos elementos e a aprovação autorizada como um pacote imutável.
- Uma correção posterior abre nova revisão; a versão anterior e o rasto de distribuição e verificação mantêm-se acessíveis.
revisão de relatório com assinatura eletrónica e rasto de operações detalha como preservar a cadeia de versões após a assinatura.
Que eventos devem constar no rasto de operação?
A NIST SP 800-171 Rev. 3 exige que o registo de auditoria inclua o tipo de evento, a hora, o local, a origem, o resultado e a identificação das pessoas/objetos associados; e que a informação de auditoria seja protegida contra acesso, alteração e eliminação não autorizados. Este enquadramento de segurança não substitui um requisito de acreditação, mas fornece uma base aplicável ao desenho técnico do rasto de evidências digital.
Registe os eventos de atribuição/recusa de pessoal, concessão-suspensão de autorização, colocação em serviço-isolamento em quarentena de equipamento, criação de registo de campo, anexação de evidência, revisão técnica, aprovação de relatório, revisão e publicação. Em cada evento devem constar a identificação do utilizador ou serviço, o carimbo temporal com fuso horário, as identificações dos objetos relevantes, o resultado e a justificação.
O registo não é uma cópia da tabela de trabalho. O estado atual acelera a operação; o registo de eventos mostra através de que passos se chegou a esse estado. As autorizações de auditoria devem ser separadas das autorizações da operação diária e as operações dos poucos perfis que podem alterar o histórico devem ser monitorizadas separadamente.
Que consultas deve o auditor poder fazer a partir de um único relatório?
Resposta curta: a partir do relatório, todas as ligações críticas devem poder ser verificadas retrospetivamente numa única vista, sem que os dados pessoais e comerciais sejam divulgados para além do necessário para a função.
- A partir de que trabalho, objeto, versão de método e de formulário foi produzido este relatório?
- Com que âmbito de autorização estavam habilitadas, à data do evento, as pessoas que executaram e revisaram o trabalho?
- Que equipamento, sonda ou acessório foi utilizado e que registo de adequação estava em vigor nesse momento?
- Que passos de revisão e aprovação existiram entre a evidência de campo em bruto e o resultado publicado?
- Se o relatório foi revisto, porque mudou, por quem e com que novos elementos?
- Se uma inadequação de autorização ou de equipamento foi detetada posteriormente, que trabalhos entraram em análise de impacto?
O pacote de auditoria exportado não deve ser uma cópia incontrolada da base de dados ativa. Deve conter registos selecionados segundo o âmbito, identificações de versão e verificação de integridade; as regras de conservação e de acesso devem ser definidas pelo procedimento da organização.
Como testar as portas fail-closed no fluxo de trabalho VizyonTech?
Vizyon Kalite ou o fluxo de inspeção associado em avaliação, escolha um trabalho de exemplo anonimizado. Primeiro estabeleça a ligação correta entre pessoal, equipamento e relatório; depois teste não apenas o cenário positivo, mas também a capacidade do sistema parar o erro.
- Tente uma atribuição com âmbito insuficiente ou com autorização caducada à data do evento.
- Escolha um equipamento com calibração válida, mas inadequado ao intervalo de medição do trabalho.
- Envie para aprovação um projeto de relatório com um equipamento posto em quarentena.
- Altere a evidência em bruto e verifique que a revisão anterior do relatório não mudou.
- Execute o passo de publicação ou de assinatura antes de a revisão técnica estar concluída.
- Verifique se, numa inadequação de equipamento detetada posteriormente, os trabalhos afetados são listados na íntegra.
O critério de sucesso não é produzir um grande número de registos. O sistema deve bloquear a ligação errada com um motivo explicável, registar separadamente a exceção autorizada e permitir que o auditor reconstitua o evento histórico de forma independente dos perfis atuais.
Que fonte deve prevalecer na transição para a versão de 2026?
Segundo o inventário oficial da ISO, a ISO/IEC 17020:2026 é a terceira edição, publicada em março de 2026 e retificada em junho de 2026; a versão de 2012 foi retirada. A ILAC P15:05/2020, na página de política atual do ILAC, baseia-se, como o próprio nome indica, na aplicação da ISO/IEC 17020:2012.
Por isso, não etiquete automaticamente a lista de verificação como «conforme com 2026». O âmbito de acreditação da organização, as decisões de transição atualizadas do organismo nacional de acreditação e os procedimentos aprovados devem ser verificados em conjunto. Os conjuntos de requisitos antigo e novo devem ser versionados separadamente; a decisão de transição, o responsável e os fluxos de trabalho afetados devem ficar registados.
Fontes
- ISO — ISO/IEC 17020:2026, Avaliação da conformidade — Requisitos para organismos que realizam inspeção (3.ª edição, março de 2026; versão retificada junho de 2026; consulta: 15 de agosto de 2026).
- ISO — ISO 9001:2015, Sistemas de gestão da qualidade — Requisitos (5.ª edição, setembro de 2015; consulta: 15 de agosto de 2026).
- ISO 9001 Auditing Practices Group — Orientação sobre a auditoria de competências (Edition 2, 1 de junho de 2022; consulta: 15 de agosto de 2026).
- ISO 9001 Auditing Practices Group — Recursos de monitorização e medição (13 de janeiro de 2016; consulta: 15 de agosto de 2026).
- NIST — SP 800-171 Revisão 3, Auditoria e Responsabilização (maio de 2024; consulta: 15 de agosto de 2026).
- ILAC — ILAC P15:05/2020, Aplicação da ISO/IEC 17020:2012 (maio de 2020; consulta: 15 de agosto de 2026).
Este guia não constitui por si só conformidade com a acreditação nem parecer jurídico. A edição aplicável da norma, o período de transição, as decisões do organismo de acreditação e os procedimentos aprovados da organização devem ser verificados por pessoas autorizadas.